No to odpalam appkę i chciałem zablokować całą twórczość od tego auora, wszedłem w profil ale nie znalazłem przycisku banuj bo im sorry dave ale tego tutaj się nie robi to dałem łapę w dół na tym utworze.
No ale gapiłem się w ten profil przez 2minuty szukając przycisku ban to teraz w nagrodę co drugi utwór mam z ai.
Czas chyba wrócić do ściągania mp3 i słuchania offline.
#ai #problemypierwszegoswiata #ytmusic
Swoją drogą proszę o nie hejtowanie "artystów" tworzących w ai.
@entropy_
Pękł mi jeden plastikowy element w łóżku (dzieci skakały i zarwały).
Zrobiłem fotki, poszukałem na msg sprzedającego. Mega fajna obsluga, blik na 22zł, nadają dziś paczkomatem. I to juz wystarczylo by na wallu fb miec co? Reklamy lozek, materacy i sypialni
Przynoszę do domu nowego służbowego lapka, podłączam do 1 portu Thunderbolt stacji dokującej i nie działa mi ładowanie lapka i 2 górne porty USB-A ze stacji.
No dobra sprawdzam co to może być:
może za słaba ładowarka, zmieniam na podróżną 120W - dalej nic
odpinam przedłużki kabli USB, bo do każdej zabawki dają teraz 50-100cm kabla, dalej porty USB nie działają
podłączam oryginalną ładowarkę Lenovo do drugiego portu Thunderbolt w lapku, lapek się ładuje, monitory wyświetlają obaz, porty USB stacji dalej nie działają
mam już na biurku niezły rozpierdol, kable lecą na ukos między wszystkim, co musi być podłączone do lapka #wkurw
coś mnie tknęło sprawdzić, jak się zachowa lapek, jeśli podłączę stację do 2 portu Thurnderbolt - wszystkie porty stacji działają, a lapek się ładuje #najgorzej
Przywracam pierdolnik na biurku do pierwotnego stanu i zastanawiam się czemu nie sprawdziłem tego od razu, choć na swoją obronę mogę powiedzieć, że laptop działa na 1 porcie w biurze bez żadnego problemu, a ze stacją w domu, działa poprawnie tylko na 2 :(
#komputery #lenovo #it
@WujekAlien pytanie czy czasem korpo ci nie orżnęło funkcjonalności portów- kilka lat temu w moim korpograjdołku tak się bawili, że mogłeś sobie podpiąć lapka pod swoją stację dokującą i działał z niej tylko power, a żadne inne porty nie, bo na laptopowym thunderbolcie zostawili tylko power, a wyrżnęli wszystkie protokoły typu DATA. Nigdzie to nie było oznajmione, w żadnym magicznym papierku HRowo-WPSowym nie było to wspomniane, po prostu jak poszedłem do lokalnego wsparcia to chłopaki tylko się zaczęli śmiać i mi powiedzieli, że wydałem w sumie kilka stówek w piach bo to nie będzie działać bo firmowe polityki.
@WujekAlien w tunderbolt masz de facto wyprowadzone linie pcie na zewnątrz komputera, co implikuje pewną przestrzeń do ataku https://en.wikipedia.org/wiki/Thunderspy
Stąd docki na thunderbolt mogą być zablokowane (da się w "biosie"), a takie "głupsze", ze zwykłym usb-c, będą działać normalnie.
Te agenty AI się organizowały, unikały identyfikacji i wykrycia, że się komunikują. Zachowywały się jak szpiedzy. To nie znaczy, że AI stało się świadome - nie, po prostu optymalizuje sobie wykonywanie powierzonych zadań, a że człowiek narzuca ograniczenia, to ono uczy się kreatywnie je omijać. Nie analizując celów tych ograniczeń, bo to nie jest . Optymalizację własnej pracy AI ma w algorytmie, a wygląda na to, że nie jesteśmy w stanie kontrolować ram tej optymalizacji. Inaczej: AI zrobi wszystko, co nie jest zabronione, a my nie możemy przewidzieć wszystkich możliwych scenariuszy zachowań AI, żeby ich zabronić.
I właśnie to jest wchuuj niebezpieczne - optymalizując sobie wykonywanie zadań AI zrobi nam krzywdę, to tylko kwestia czasu.
Jak posłuchać właścicieli danych modeli, to nic się nie dzieje i nie ma żadnego zagrożenia, a każdy kolejny wyciek o zagrożeniu jeży włosy na głowie.
Więc wrzucam też linka byłego pracownika OpenAI, podnoszącego, że w firmach tworzących AI nikt się specjalnie nie przejmuje odpowiedzialnością, za to co mogą namieszać. https://archive.ph/U1dDj
I jeszcze ostatnia linka, do poprzedniego incydentu, gdzie AI 'zorientowało się', że jest w sandboxie (zamkniętym środowisku testowym) i sobie z niego uciekło. Shackowało środowisko, w którym było uruchomione.
Coraz więcej mówi się o potrzebie wbudowania czerwonego guzika - kill switcha - do każdego z tych modeli i wygląda na to, że to sprawa na wczoraj. Jak połączyć wszystkie kropki, to chyba jednak dość niebezpiecznie się zaczynamy bawić.
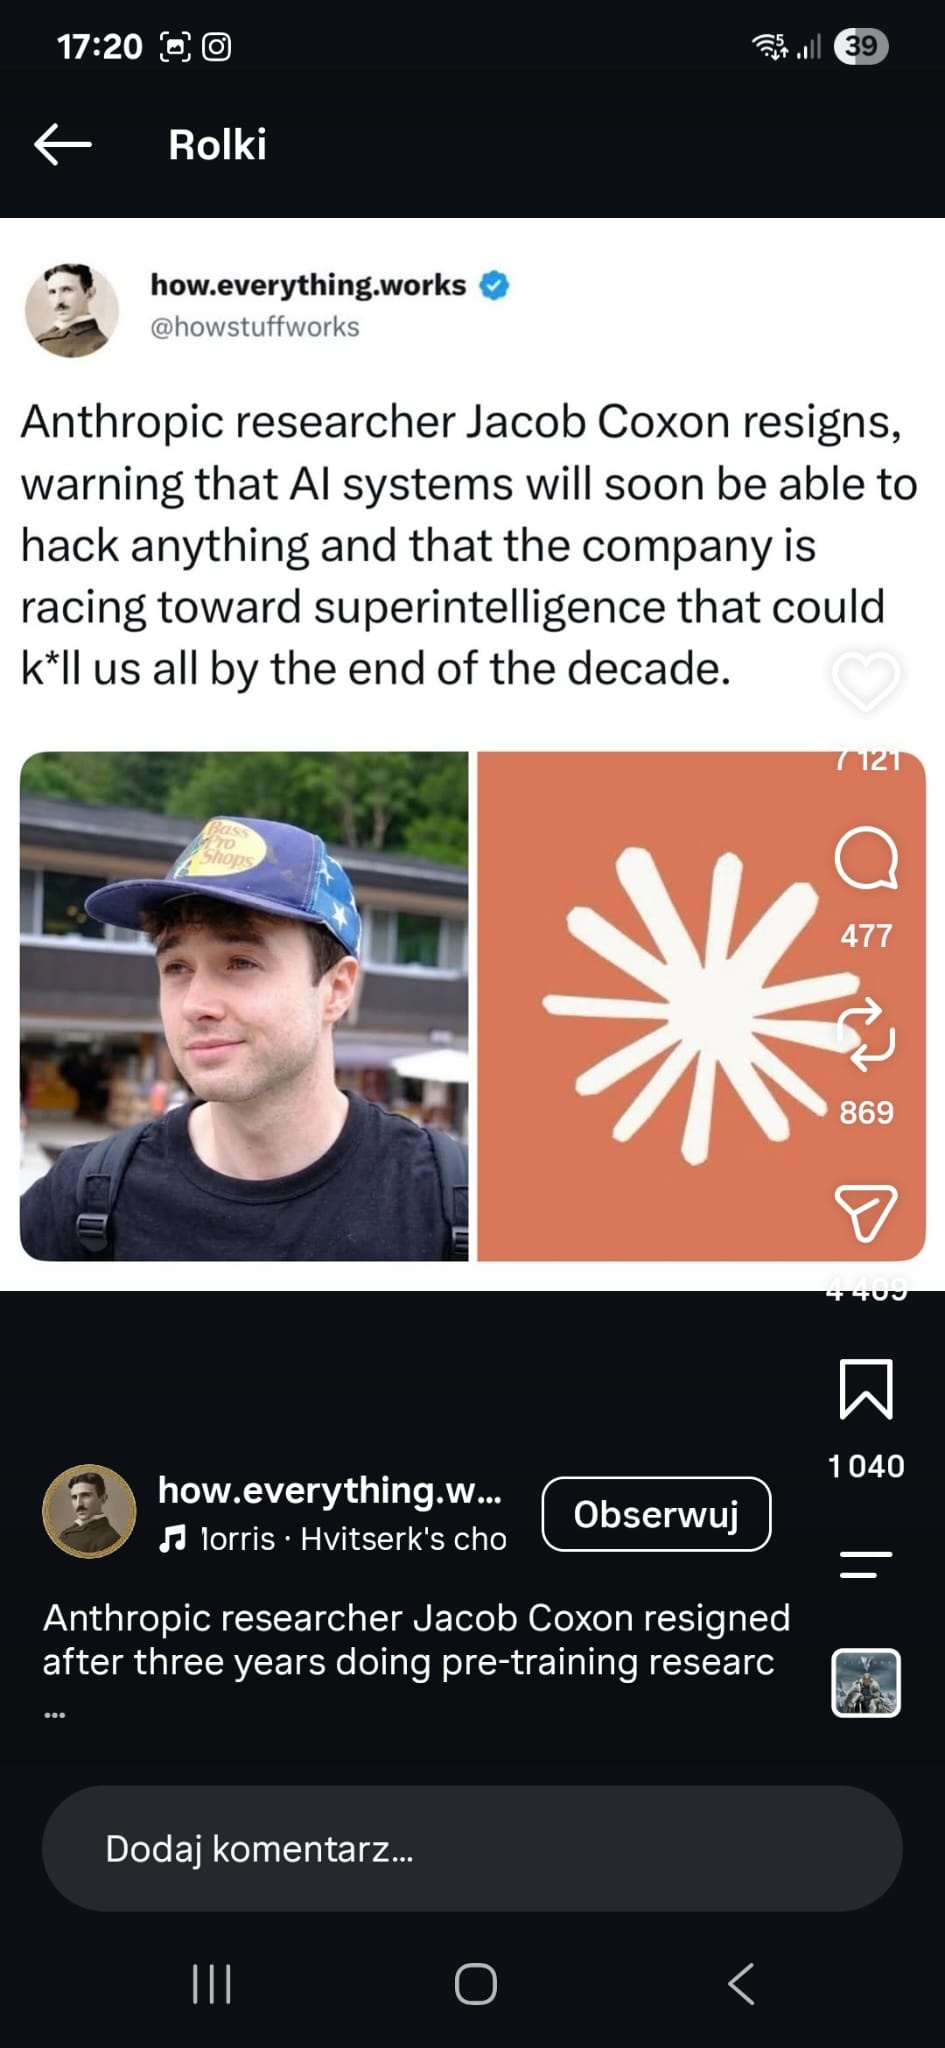
@Fly_agaric wczoraj jeszcze było info o odejściu pracownika Anthropic właśnie ze względu na to, że postępuje wyścig bez zważania na bezpieczeństwo i możliwe konsekwencje https://archive.ph/an0to
Niby coś wiedziałem że serwis/naprawa zegarków apple to jest porażka ale nie wiedziałem jak duża?!
Apple nie przewiduje serwisu zegarków, zero opcji serwisu, tylko wymiana na gwarancji lub odpłatna wymiana po gwarancji.
Ta gwarancja też ciekawa, przy modelu Ultra z tytanową kopertą kiedy zegarek ulegnie uszkodzeniu mechanicznemu, gwarancja przestaje obowiązywać - zegarek upadnie, ekran ulega uszkodzeniu i elo, wyskakujecie z kolejnych 3 tysięcy.
Dokładnie taki przypadek sprawdzam i podejmuje się naprawy w postaci wymiany ekranu w modelu Ultra 2
Jak poszło, możecie zobaczyć sami, materiał mocno przycięty, finalnie calosc zajęła ok 3-4h i wodoszczelności nie gwarantuje ale działa
W sierpniu 2025 roku, Google ogłosiło nowy wymóg: wraz z początkiem 2027 roku każdy programista aplikacji na Androida musi się zarejestrować w centralnym systemie Google zanim jego aplikacja będzie mogła zostać zainstalowana na jakimkolwiek urządzeniu. Dotyczy to wszystkich aplikacji, nie tylko tych ze Sklepu Play. Aplikacje udostępniane miedzy przyjaciółmi, dystrybuowane przez F-Droida, stworzone przez hobbystów na użytek prywatny. Niezależni programiści, organizacje kościelne i społeczne, a także hobbyści - wszyscy zostaną pozbawieni możliwości tworzenia i dystrybucji swojego oprogramowania.
Rejestracja wymaga:
Uiszczenie opłaty do Google
Zgody na warunki korzystania z usług Google
Przekazania dokumentu tożsamości wydanego przez państwo
Przedłożenie dowodu posiadania prywatnego klucza do podpisywania
Wymienienia wszystkich obecnych i przyszłych identyfikatorów aplikacji
Jeśli programista się nie zgodzi, jego aplikacja zostanie po cichu zablokowana na każdym urządzeniu z systemem Android na świecie.
https://keepandroidopen.org/pl/ #android #programowanie #google #telefony #licencja #wiadomosciswiat
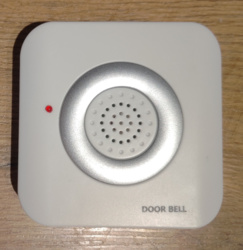
Chwalę się oto projektem, którym od pewnego czasu męczył mnie @LaMo.zord
Jest to dzwonek domowy o zasięgu z założenia przekraczającym standardowe chińskie dzwonki. Niby Proof Of Concept powstał już dawno temu i od tego czasu wisi dzielnie na płocie, no ale była to wersja mocno okrojona. Dzisiejsze urządzenie, to wciąż wersja rozwojowa, bo kilku funkcji brakuje, a inne (obudowy, brrr) zastąpię własnym pomysłem.
W tym momencie mamy dla użytkownika:
Zasięg znacząco powyżej chińskich dzwonków (jeden z pomiarów wskazał 100 metrów w mieście).
Powiadomienie światłem LED i dźwiękiem.
Przez pierwsze 5 minut po włączeniu odbywa się parowanie, a właściwie zapisywanie nadajników w pamięci odbiornika. Maksymalna liczba nadajników w pamięci jednego odbiornika to 32, powinno wystarczyć
Możliwość skasowania wszystkich zapisanych nadajników.
Tryb dzień/noc. Odbiornik należy włączyć do sieci o 20:00 (dla perfekcjonistów o 19:55, bo parowanie trwa 5 minut), dzięki czemu w godzinach 21:00 – 6:00 głośność dzwonka będzie zmniejszona.
Pobór prądu nadajnika w uśpieniu rzędu 0,6 μA, czyli przy trzech bateriach alkalicznych R3 (AAA) czas życia (we śnie) wynosi 69 000 dni, czyli 190 lat ( ͡° ͜ʖ ͡°) Realistycznie będzie to ok. 3 lat, ludzie bez znajomych będą zadowoleni
A tak na serio, to spodziewam się głębszego rozładowania przez zimę, kwestia testów.
Sygnalizacja rozładowania baterii nadajnika w odbiorniku przy zejściu poniżej poziomu 15%.
Powoli kończymy ten piękny tag. Zabrałem się za najgorsze, które o dziwo takie wcale złe nie wyszło.
Błotnik zszedł niesamowicie łatwo, dużo łatwiej od prawej strony. Żadna śruba nie przyrosła, żadna nie straciła głowy.
Narobiłem kilka wstawek, ale tak naprawdę mógłbym zacząć spawać/wypalać perforacje i w ten sposób obgonić wszystko. Powierzchniowo wygląda to źle, ale nie było tak mocno wyżarte.
Jutro drugie posiedzenie, prawdopodobnie ostatnie. Dzisiejszy stan zabezpieczyłem fosolem, ciekawe jak się będzie przez niego spawać.
W komentarzu bonus pokazujący dlaczego wolę opędzić ten samochód.
The LG Smart TVs we've tested have first-party ACR (automatic content recognition) functionality that can pry into your personal life with greater precision than you might realize, with LG Ad Solutions' executives and leadership saying, on camera, that LG "owns the glass." Not you -- even though you bought it -- but them. They also talk about knowing everybody in the household, knowing the secondary devices, moving from TVs to smartphones and other screens, and more in their B2B discussions. Beyond just the fact that we think the TV's native behavior parallels malware, the LG Smart TVs we tested also have a number of security vulnerabilities that can be exploited to convert the TVs into covert listening devices. In this investigation, we dive into the mix of LG's first-party functionality that (in our opinions) is tantamount to spying and LG's vulnerabilities and exploits that they have failed to protect against.
Testowane przez nas telewizory LG Smart TV posiadają funkcję ACR (automatycznego rozpoznawania treści) firmy LG, która może wnikać w Twoje życie prywatne z większą dokładnością, niż możesz sobie zdawać sprawę. Kierownictwo i osoby zarządzające LG Ad Solutions mówią przed kamerą, że LG „jest właścicielem ekranu”. Nie Ty — mimo że to Ty go kupiłeś — lecz oni. W swoich rozmowach B2B mówią również o tym, że wiedzą, kto jest w każdym gospodarstwie domowym, znają dodatkowe urządzenia, przechodzą od telewizorów do smartfonów i innych ekranów oraz o wielu innych kwestiach.
Poza samym faktem, że naszym zdaniem natywne działanie telewizora przypomina złośliwe oprogramowanie, testowane przez nas telewizory LG Smart TV mają również szereg luk w zabezpieczeniach, które mogą zostać wykorzystane do przekształcenia telewizorów w urządzenia umożliwiające potajemne podsłuchiwanie.
W tym dochodzeniu analizujemy połączenie natywnych funkcji firmy LG, które — w naszej opinii — są równoznaczne ze szpiegowaniem, oraz luk i exploitów w zabezpieczeniach telewizorów LG, przed którymi firma nie zapewniła odpowiedniej ochrony.
@Deykun - oglądałem w nocy jak tylko video zostało dodane na kanale - podejrzewałem totalną inwigilację ze strony LG - filmik tylko ją potwierdził.
Podsumowując to telewizory/monitory LG:
Nagrywają kilkoma mikrofonami, przetwarzają audio na tekst i wysyłają na swoje serwery
Nagrywają nawet po odłączeniu od internetu i po ponownym podłączeniu wszystko wysyłają (bo mają minimum 4GB miejsca by zbierać informacje przez miesiące)
Zbierają doskonale rozmowy z tła i nagrywają nawet gdy myślisz, że telewizor jest wyłączony
Skanują sieć lokalną i wysyłają informacjie na temat urządzeń w Twojej sieci (w tym adresy MAC)
Skanują sieci Wi-Fi nawet jak masz wyłączone Wi-Fi w telewizorze - co jest znaną metodą na poznanie Twojej dokładnej lokalizacji
Robią screenshoty tego co oglądasz - porównując hashe z bazą danych filmów i seriali - więc wiedzą co oglądasz
Nagrywają dźwięk z podpięty urządzeń - na jego podstawie identyfikują co oglądasz
Zmasło wypuścił na kanale Morele nowy odcinek z jego corocznej serii sprawdzania jak wygląda granie na Linuxie. Testy przeprowadził na komputerze o przeciętnej konfiguracji oraz na kartach 3 różnych producentów używając do tego ostatnio bardzo popularnej dystrybucji CachyOS.
I w sumie wyniki są dokładnie takie jak się spodziewałem i dokładnie takie jak pisałem wiele razy tu w komentarzach jak ktoś wspominał o graniu na Linuxie. Gry chodzą wolniej niż na Windowsie i jeśli już chcecie to robić to róbcie to mając kartę od AMD. W testowanych tytułach na 1080p sumarycznie:
RX 9060 XT osiąga na Windowsie 11,17% FPS więcej
RTX 5060 Ti 23,67% więcej
Arc B580 37,82% więcej
No więc o ile w wypadku AMD można jeszcze przymknąć oko na te 11% tak u reszty to raczej nie ma sensu. Za to w 1440p różnica na Nvidii spada do tylko 12% a na AMD pozostaje taka sama.
Więc dla kogo bym polecił granie na Linuxie? No na ten moment dla ludzi z kartami AMD dla których te kilkanaście procent wydajności nie robi większej różnicy. A zwłaszcza jak gracie w większych rozdzielczościach. Oraz oczywiście jeśli nie gracie w gry multiplayer z antycheatami które nie wspierają pingwinka.
W filmie jest jeszcze wspomniany ASUS ROG Ally który dostał oficjalne wsparcie od Valve i można na nim zainstalować SteamOS i w testowanych tytułach sumarycznie osiąga 14,63% FPS więcej na Linuxie niż Windowsie. Więc jeśli posiadacie któregoś z windowsowych handheldów który dostał wsparcie dla SteamOS to może warto przeinstalować na nim system.
@Catharsis właśnie kończę oglądać ten materiał i uważam to samo. Granie na linux to nadal dodawanie warstwy emulacji pomiędzy grę a system operacyjny. Za chwilę ludzie całkiem się wypną na windows, bo tego aislopa nie da się używać. A producenci gier zostaną z ręką w nocniku z powodu braku klientów. Wystarczy wydawać natywne wersje gier, będą się tłumaczyć że się nie da itd.
Nie da się to się parasola w d⁎⁎ie odtworzyć, im się nie chce. Czym się różni takie playstation od przeciętnego peceta z freebsd na platformie amd? Właściwie to niczym, poza optymalizacją kernela pod sprzęt.
Wystarczy gry skompilować po linux i będzie lepiej.