Pracuje na nim od 16 lat XD. Jest mega

@WujekAlien to jest ten program do zawieszania kluczy publicznych gita?
@WujekAlien te wycofywanie śmierdzi trochę jakimś wciskaniem znowu EJ AJ pod generowanie
Nie zdziwiłbym się gdyby tego nie planowali
Zaloguj się aby komentować
Ofensywa sprzętowa Microsoftu wchodzi w kluczową fazę. Według najnowszych doniesień, pierwsze zestawy deweloperskie typu „alpha” dla nadchodzącej konsoli Project Helix mają trafić w ręce twórców gier już w pierwszej połowie 2027 roku. Helix #konsola #microsoft #gry
LinkedIn potajemnie skanuje komputery użytkowników w poszukiwaniu zainstalowanego oprogramowania. Dane użytkowników aplikacja miała przekazywać podmiotom trzecim, co może mieć teraz konsekwencje prawne. Proceder ten ujawniła organizacja "Fairlinked". LinkedIn potajemnie skanuje komputery...

Ja pi⁎⁎⁎⁎lę, wiem że święta i świąteczny nastrój ale to jest za grube żeby mogło przejść bez echa.
#afera #microsoft #linkedin
Afera BrowserGate: LinkedIn potajemnie skanuje, co masz w przeglądarce
Każdy, kto odwiedza stronę LinkedIn, jest potajemnie sprawdzany przez ukryty kod JavaScript. Skrypt działa w tle i bez naszej wiedzy skanuje przeglądarkę, szukając zainstalowanych dodatków.
Skanowanie wszystkiego, od pracy po religię
Mechanizm stworzony przez LinkedIn szuka rozszerzeń w przeglądarkach opartych na silniku Chromium, takich jak Chrome, Microsoft Edge, Opera, Brave czy Vivaldi. Jest bardzo natrętny i celowo obchodzi zabezpieczenia twórców wtyczek. Jak ocenia Fairlinked, z prawnego punktu widzenia takie omijanie blokad może być traktowane jako nieuprawniony dostęp do danych.
Jak masz Firefoxa to teoretycznie powinieneś być bezpieczny.
Skrypt wyszukuje nie tylko rozszerzenia ułatwiające szukanie nowej pracy, ale idzie znacznie dalej. Wykrywa dodatki zapewniające prywatność, narzędzia VPN, a nawet wtyczki zdradzające poglądy polityczne, wyznanie religijne czy problemy zdrowotne użytkowników.
!!!
Według Fairlinked, ponieważ LinkedIn doskonale wie, gdzie są zatrudnieni jego użytkownicy, wszystkie te informacje służą do sprawdzania, z jakich programów korzystają całe firmy. Zamiast prowadzić skomplikowane analizy rynku, LinkedIn na podstawie zainstalowanych wtyczek w przeglądarkach może wywnioskować, co instalują zwykli pracownicy na swoich komputerach. Jeśli kilka osób w danym biurze używa konkretnego programu sprzedażowego konkurencji, na przykład Apollo, Lusha czy ZoomInfo, wraz z wtyczką do przeglądarki, serwis od razu wie, jakich narzędzi używa cała firma czy instytucja.
Skala tego zjawiska rośnie w przerażającym tempie. Jeszcze kilka lat temu LinkedIn sprawdzał zaledwie kilkadziesiąt dodatków, a dziś ta liczba przekracza sześć tysięcy. Co ciekawe, ten gwałtowny wzrost nastąpił pod koniec 2023 roku, gdy Unia Europejska nakazała platformie otwarcie się na współpracę z konkurencją. Zamiast tego serwis zaczął masowo śledzić użytkowników.
Fairlinked podkreśla, że najbardziej kontrowersyjny w całej sprawie jest całkowity brak przejrzystości. Regulamin platformy oraz jej polityka prywatności nawet słowem nie wspominają o skanowaniu przeglądarek. Użytkownicy nie mają możliwości wyłączenia tej opcji, bo oficjalnie ona w ogóle nie istnieje. Według autorów raportu jest to jawne złamanie europejskich przepisów, w tym popularnego RODO.
----------------------------
Dodatkowo linkedin dzieli się tymi danymi z "zaufanymi" firmami third-party. Polecam bezpośrednio https://browsergate.eu/ jest tam więcej szczegółów dokładnie co się dzieje z tymi danymi.
artykuł z https://www.telepolis.pl/tech/bezpieczenstwo/linkedin-browsergate-skanowanie-przegladarek
Zaloguj się aby komentować
Zaloguj się aby komentować

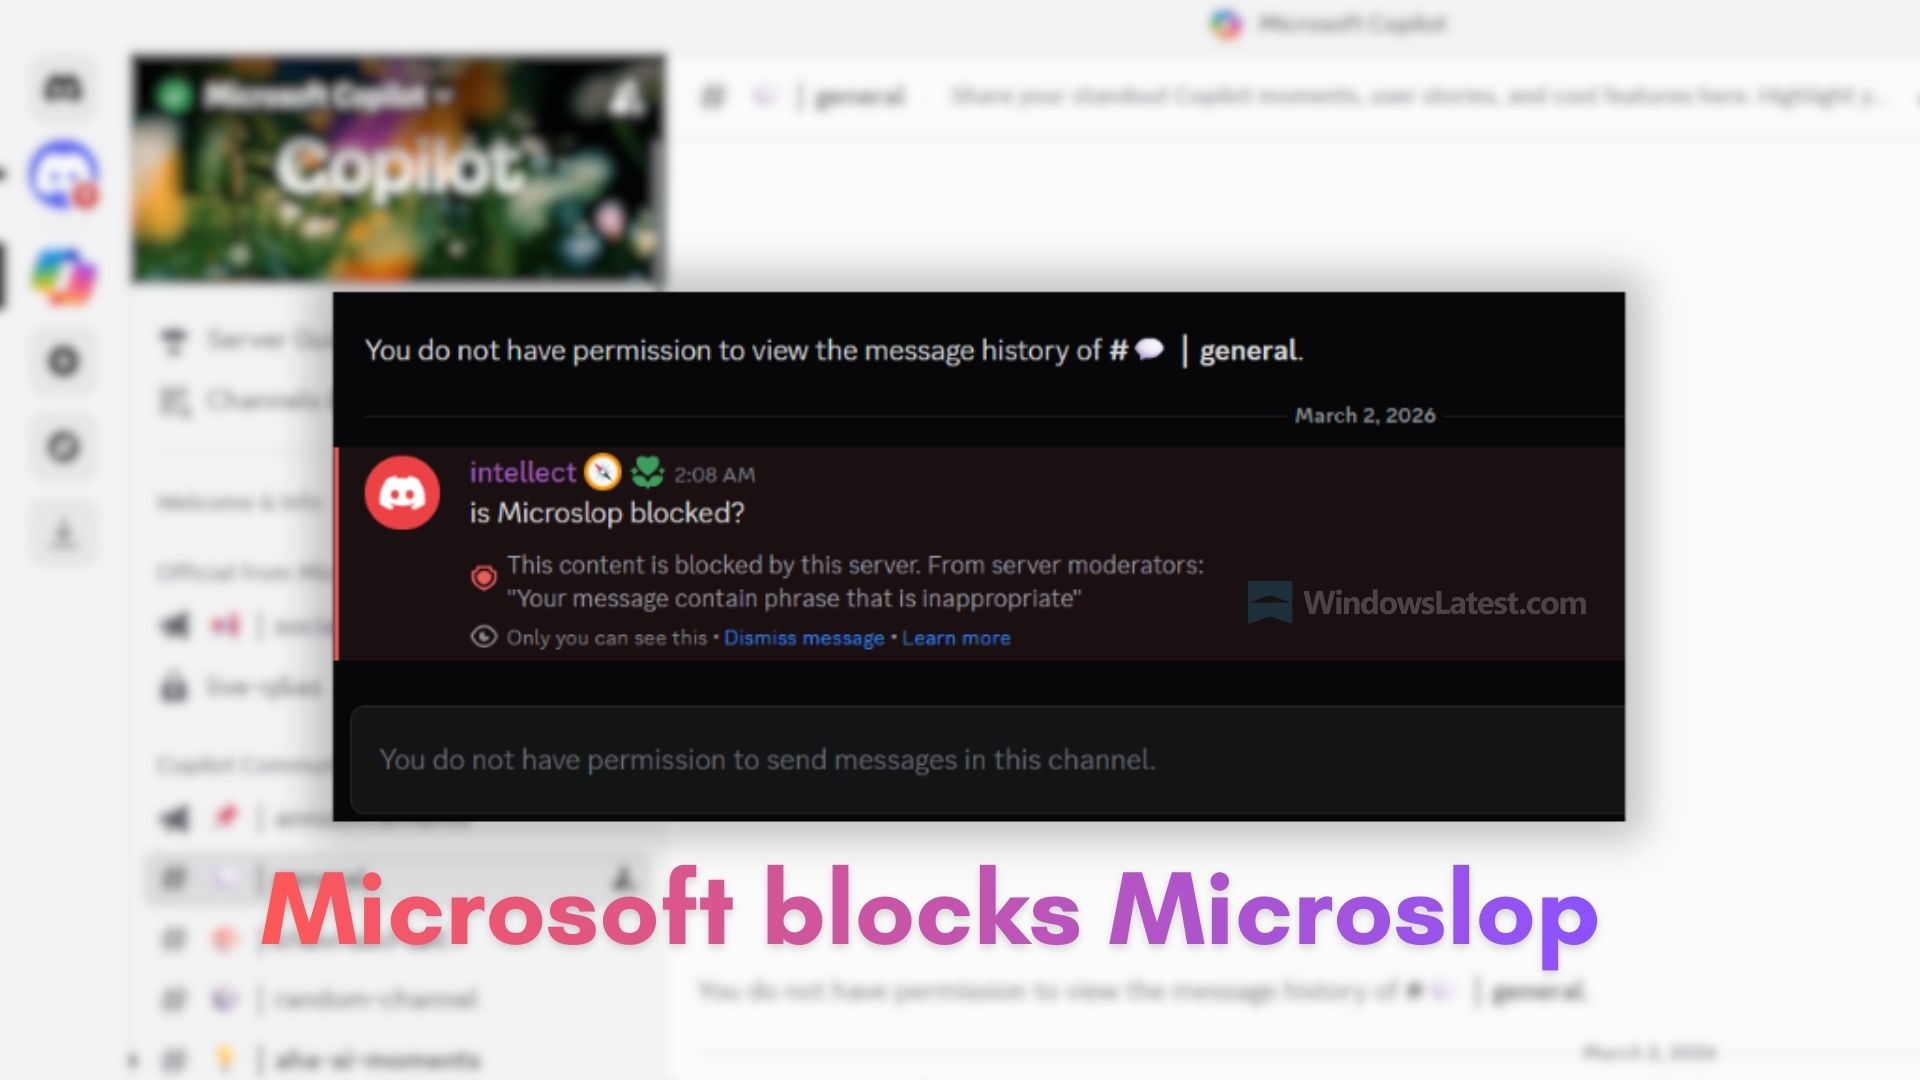
Microsoft ty pie...olny idioto.
I potem się dziwią, że mało kto normalny chce tego ich gównianego winshita, copilota czy inne Ej Aje używać...
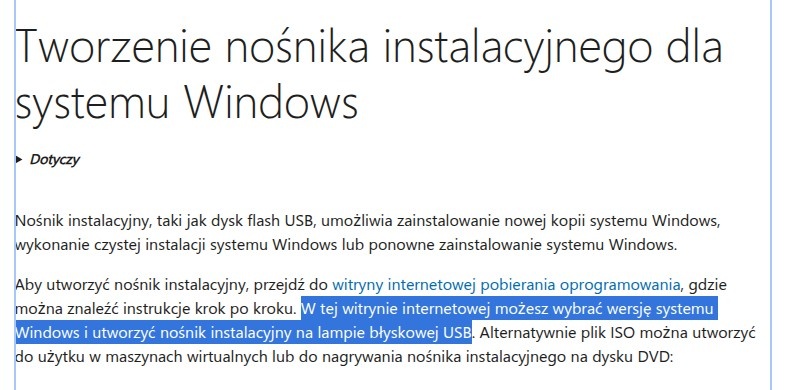
na lampie błyskowej USB
#microsoft #heheszki
Zaloguj się aby komentować
Czy w Redmond trwa wewnętrzna burza? 🌀 Pracownicy Microsoftu otwarcie wyrażają frustrację związaną z Windows 11, mimo że system zdobył miliard użytkowników! Kluczowym problemem stały się absurdalne wymogi, takie jak założenie konta online przy instalacji. Czyżby lojalność pracowników nie...

#forzahorizon6 oficjalne ceny w sklepie #microsoft
#technologia #gry #pcmasterrace
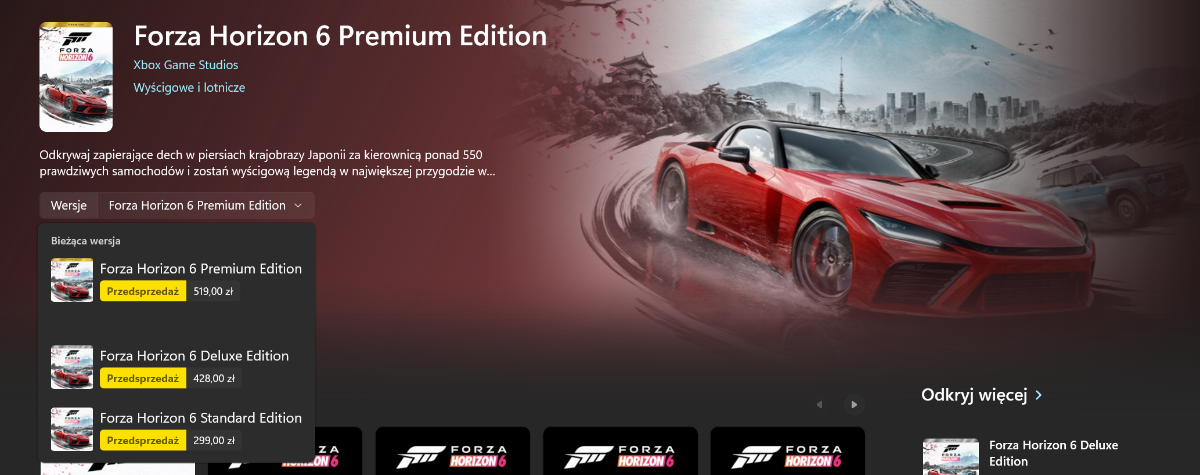

Podstawka będzie w Gej Pass, a Premium upgrade bundle będzie można dokupić taniej w Islandii, Estonii czy gdzieś tam.
@fadeimageone ahhahahahhahah
@fadeimageone
Zaloguj się aby komentować

Nic mnie w Windowsie chyba bardziej nie wkurwiało, niż fakt, że przyciski multimedialne to po prostu predefiniowane skróty klawiszowe. U mnie znów przyciski vol+ i vol- coś z jakąś apką działającą w tle psociły, ale już dokładnie nie pamiętam, bo lata już moje obcowanie z microshitem ograniczają się do reinstalacji systemu na urządzeniach rodziny.
Zaloguj się aby komentować
Microsoft szykuje duże zmiany w aplikacji Microsoft Authenticator. W nadchodzących miesiącach program zacznie wykrywać smartfony z rootem lub jailbreakiem, a następnie stopniowo ograniczy ich obsługę. Microsoft Authenticator to aplikacja na telefon (Android i iPhone) służąca do bezpiecznego...
Zaloguj się aby komentować
Zaloguj się aby komentować
Microsoft rzuca 50 mld dolarów na AI. Cel: globalna dominacja i nowe rynki Microsoft postawił wszystko na jedną kartę: sztuczną inteligencję. Gigant z Redmond ogłosił inwestycję o wartości 50 mld dolarów, która do końca dekady ma wzmocnić rozwój AI w krajach globalnego Południa. To strategiczny...
Co tak naprawdę stało się z CVE-2026-20841?
Ktoś w Microsofcie pomyślał: „a co jeśli Notatnik mógłby wykonywać polecenia?” — i wypuścił to włączone domyślnie. Atakujący mogą teraz podsunąć użytkownikom złośliwy plik .md, ty otwierasz go, klikasz link i BUM — kod uruchamia się z pełnymi uprawnieniami użytkownika. Pełne przejęcie systemu. To aż tak poważne.
~
Sama podatność jest dość prosta. Obsługa Markdown w Notatniku nie sprawdza, co znajduje się w tych linkach, zanim je wykona. Specjalnie przygotowany plik z odpowiednim prefiksem protokołu robi resztę.
~
Wystarczy phishing i kliknięcie użytkownika zamienia się w pełne przejęcie systemu.
https://www.reddit.com/r/cybersecurity/comments/1r21w44/cve202620841_windows_notepad_remote_code/ ?
#microslop #microsoft #windows #cybersecurity #security
@Deykun na szczęście ja używam tylko notepad++ ( ͡° ͜ʖ ͡°)
Zaloguj się aby komentować

@fadeimageone Co stało się? Skąd ten sport zjazd?
@fadeimageone


@fadeimageone za⁎⁎⁎⁎ście
Zaloguj się aby komentować

Polska administracja wydaje duże kwoty na oprogramowanie Microsoftu. Szef Centralnego Ośrodka Informatyki chce rozwijać rozwiązania open source i budować ekosystem usług z polskimi firmami – pisze „Puls Biznesu”. Radosław Maćkiewicz, dyrektor Centralnego Ośrodka Informatyki (COI), w rozmowie z...
@30ohm mów co chcesz- ja tam z Teamsów jestem zadowolony. Skype for Business, którego korpo używało wcześniej to było nieużywalne chujstwo, które może i ci nie pozwoliło ci wkleić nawet durnego statycznego obrazka, może i rozjebało każdą skopiowaną tabelę więc byłeś zmuszony przesyłać to osobno mailem, ale za to każda rozmowa zaczynała się od darcia się nawzajem do siebie "SŁYCHAĆ MNIE?!!!" i kurwienia na ustawienia tego wynalazku szatana przez następne 5 minut x ilość osób na callu, bo dźwięk to tam był koncept oparty o czarną magię. A potem modlenia się, żeby w trakcie tele ci nie wyjebało całej aplikacji, bo czemu nie.
A Teamsy? No sorry, wiem, że sranie na MS, ale.. Teamsy są faktycznie dobrym komunikatorem. Dobrze działają, aplikacja jest responsywna, nie j⁎⁎ie się co 5 minut, ma możliwość integracji z gigantyczną ilością aplikacji out of the box do tego stopnia, że połowę swojej pracy możesz robić z 1 okna, w tym personalnym Onedrivem, więc jeśli przesyłasz coś, co nie jest obrazkiem, gifem czy jakąś tabelką, ale plikiem, albo nie mieści się w standardowym buforze to automatycznie przesyła to na drive'a i udostępnia tak samo automatycznie drugiej osobie. W tle. Bez potrzeby ani jednego kliknięcia. Nawet telekonferencje są bezproblemowe. Mało- jak jesteś w stalce, gdzie jest urządzenie zgodne z Microsoft Teams Rooms, to już w ogóle dołączanie do spotkania, czy prezentowanie czegoś to w ogóle jest 1 guzik i nawet nie trzeba się martwić o wyciszanie niczego, nieważne czy spotkanie jest lokalne, zdalne, czy hybrydowe. Teamsy to autentycznie jeden z najlepszych produktów MS ostatnich lat.
Zaloguj się aby komentować
Microsoft ujawnił klucze do narzędzia BitLocker do trzech laptopów na żądanie FBI
Microsoft ujawnił klucze szyfrujące do dysków laptopów na żądanie FBI wystosowane w ramach prowadzonego śledztwa. To jedyna firma wśród technologicznych gigantów przechowująca klucze w chmurze w taki sposób, że jest możliwy dostęp do nich bez udziału użytkownika.
#kontrabanda #informacje #cyberbezpieczeństwo #microsoft #stany_zjednoczone
Komentarz usunięty przez moderatora

@kontrabanda można takie klucze przechowywać lokalnie, nie trzeba ich trzymać w chmurze. Chyba Sekurak o tym pisał.
EDIT: fizycznie w sensie, na papierze
EDIT2: tak, pisał o tym Sekurak w poście 24.01
Istnieje opcja opt-out z trzymania klucza w chmurze, można to wyłączyć na swoim koncie Microsoft.
@Iknifeburncat pójdzie windows update i nawet nie zauważysz jak klucz znajdzie się w chmurze
@dzek trudno mi dyskutować z co by było gdyby, natomiast nie wiem czy to prawdopodobne. Naprawdę nie muszą się z tym specjalnie kryć. Mogę się założyć, że gdzieś przed wprowadzeniem tego ficzera było ponowne potwierdzenie terms of use.
Trzeba być niezłym dzbanem, żeby do lewizny używać komputera z Windows...

@konto_na_wykop_pl z windows to pół biedy bo istnieje veracrypt, ale wierzyć w bitlockera z zamkniętym źródłem ms xD i wierzyć, że ms się nie wysprzęgli xDDDD
Zaloguj się aby komentować

Czy w microslopie już na serio nie pracuje żaden ludzki grafik? Serio ktoś uznał że te nowe grafiki są ładne? #microsoft #grafika

@Pstronk Rzeczywiście trochę kłuje to w oczy ale jakby dobrze działała aplikacja to ikona mnie aż tak nie boli.

@Pstronk A co jest na tej grafice z lewej? Tampon użyty przez mieszkankę Pandory?

@Pstronk hinduski styl prowadzenia biznesu
Zaloguj się aby komentować
#heheszki #humorobrazkowy #humorinformatykow #zajebanezreddita #microslop #microsoft


@fadeimageone a idź mi pan, samej win11 to nienawidzę mocno, a z ai to już w ogóle

@radziol - tylko nienawidzisz, czy coś z tym także robisz?

@koszotorobur Jak napisać komuś by zainstalował Linuxa bez pisania żeby zainstalował Linuxa xD
Zaloguj się aby komentować