Nie znam się na tym, więc i ciężko mi to opisać własnymi słowami, ale jest #afera z cyklu #cyberbezpieczenstwo
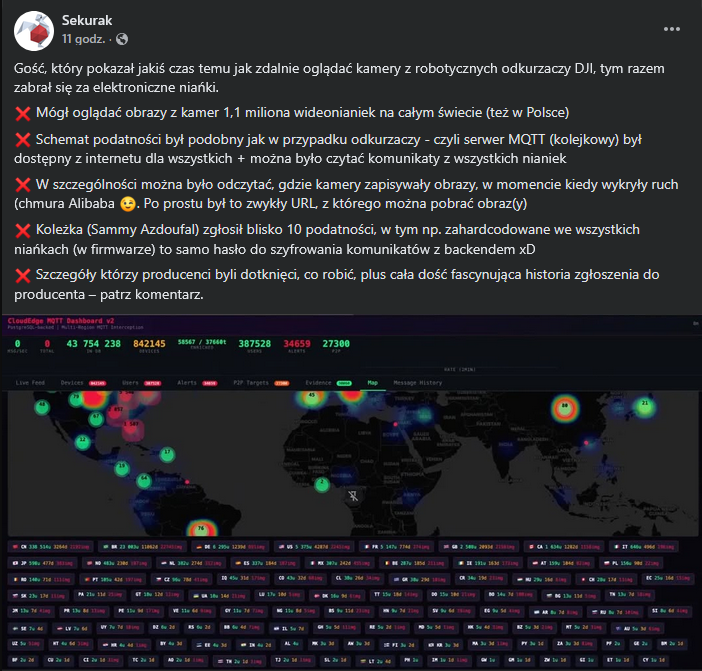
Są ludzie, którzy zajmują się znajdowaniem podatności pozwalających na zdalny dostęp do urządzeń codziennego użytku. Klasyką gatunku jest włamywanie się na niezabezpieczone hasłem kamerki IP, swego czasu było głośno o milionach paneli fotowoltaicznych w Niemczech. Teraz swoimi odkryciami dzieli się publicznie człowiek, który był w stanie oglądać obraz z kamer w odkurzaczach DJI i jakichś wideoniańkach na całym świecie.
Pod tym linkiem autor opisuje swoje przygody z tymi odkryciami związane:
Jako laik jedyne co z tego wynoszę to: ustawiać wszędzie własne hasła i uważać jakie urządzenia z kamerami kupuje się, a jeśli już to czy na pewno są mi one potrzebne do życia. Czy urządzenie potrzebuje dostępu do internetu i czy mogę to wypiąć. Choć i to nie zawsze wystarczy, bo dużo producentów ma wywalone w ponoszenie kosztów na coś więcej niż zupełne minimum aby ich produkt działał.
@Szuuz_Ekleer Zmiana hasła nic nie da jak 'serwisowe' jest zahardkodowane ¯\_(ツ)_/¯
Aczkolwiek to podstawowa sprawa przy wpinaniu czegokolwiek do internetu..
Jeżeli ktoś kupując odkurzacz, potrzebuje takiego z kamerką i dostępem do internetu, to sam jest sobie winien. To samo z TV z kamerami, lodówki, itd. No i auta - auta też! Jeśli coś gromadzi dane o waszym życiu, to na 200% znajdą się chętni, żeby te dane przejąć.
Ludzie to gadżeciarze i jarają się takimi "nowoczesnymi" funkcjami, ale... To ma realnie negatywny wymiar, to nie jest żadna abstrakcja. UE jeszcze się broni, ale w Stanach jest wolna amerykanka. Producenci aut sprzedają dane o jeździe swych klientów (nie pytają o zgodę, bo licence agreement kliknięty) firmom ubezpieczeniowym. Producenci TV, lodówek, i innych urządzeń z kamerkami wysyłają życie swych klientów LLMom i też nikogo o zgodę nie pytają. Są tak bezczelni, że zgoda na wysyłanie danych jest domyślnie włączona w ustawieniach, albo w ogóle nie jest tam dostępna i też była zawarta w license agreememnt. Potrafią takie rzeczy dołączać razem ze upgrejdem softu i nawet jeśli ich n ie było, to pojawiają się w nowej wersji. Albo zmieniają produkt w usługę abonamentową, bez pytania o zgodę. Nie ma na nich bata, bo klimat polityczny jest taki, że agencje, które powinny to gnoić, zwyczajnie mają to w d⁎⁎ie.
Tego pojawia się już masa, czekam kiedy lobbyści zaczną się przebijać do europejskiego prawa. Polecam chętnym - jest już specjalne wiki, które gromadzi takie przypadki z całego świata:
Ale tez managery offline to w większości target domowy. Cyberuchy pchają się tam gdzie korpo, a więc i rozwiązania online + synchronizacja pomiędzy urządzeniami.
Fajnie, tylko, że sam wyciek kodu źródłowego nie znaczy nic (ba, nawet są tego zalety, cały mObywatel jest oparty o open source). A hasła się zmieni 🤷
Nie ma odwrotu od cyfrowego państwa.
@Marchew ok, faktycznie. Co nie zmienia faktu, że kontrolowane opublikowanie całego kodu byłoby całkiem zdrowe i poprawiłoby bezpieczeństwo.
Anyway, cokolwiek by nie robić, to powrotu do ery "papierowe" nie ma. Choćby tylko ze względu na koszty.
Ktoś w Microsofcie pomyślał: „a co jeśli Notatnik mógłby wykonywać polecenia?” — i wypuścił to włączone domyślnie. Atakujący mogą teraz podsunąć użytkownikom złośliwy plik .md, ty otwierasz go, klikasz link i BUM — kod uruchamia się z pełnymi uprawnieniami użytkownika. Pełne przejęcie systemu. To aż tak poważne.
~
Sama podatność jest dość prosta. Obsługa Markdown w Notatniku nie sprawdza, co znajduje się w tych linkach, zanim je wykona. Specjalnie przygotowany plik z odpowiednim prefiksem protokołu robi resztę.
~
Wystarczy phishing i kliknięcie użytkownika zamienia się w pełne przejęcie systemu.
30 fotowoltaik? dobrze, ze ktokolwiek zauwazyl xD wjebali sie jakiejs firemce zajmujacej sie eksploatacja i monitoringiem instalacji wlascicieli i wielka afera xD
@konrad1 zycie ;) farmy fotowoltaiczne budowane po kosztach i utrzymywane po kosztach do tego stopnia, ze nikt nie pamieta o koszeniu traw do momentu gdy na ktorejs potrzebna jest interwencja strazy pozarnej xD
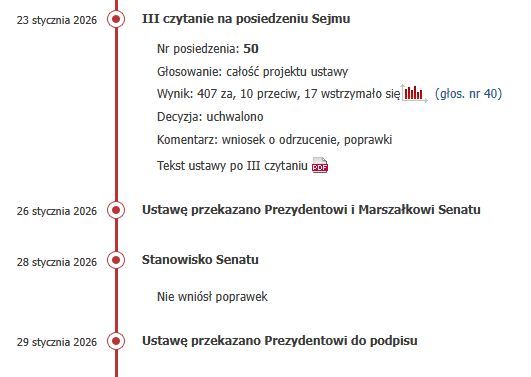
Implementacja NIS2 w postaci ustawy o krajowym systemie cyberbezpieczeństwa trafi do prezydenta.
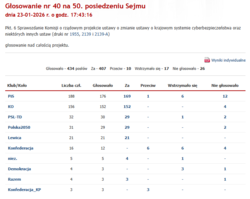
SEJM oraz SENAT przegłosowali bardzo sprawnie.
Czy prezydent podpisze? Uważam że zdecydowanie tak. Niemal cały pis głosowało ZA.
ps. to nie tak polityka, ustawa zrobi (albo już robi) sporo zamieszania w szeregach wysokich stołków oraz u osób zarządzających sieciami komputerowymi.
Zacznie się żer dostawców/producentów/dystrybutorów na bezbronnych stołkach z zasobnym portfelem.
Dlaczego? Ponieważ pojawia się odpowiedzialność finansowa osób decyzyjnych, a handlowiec obieca wymianę worka pieniędzy na "bezpieczeństwo" i "spełnienie wymogów NIS2".