spodwody
Zawodowiec
Nie jesteś celem. Jesteś okazją.
Chwalę się

Chwalę się
#wyciek #cyberbezpieczenstwo
Dostałem informacje, ze moje dane pociekły po skarpecie jakiemuś lekarzowi-biznesmenowi.
No i teraz jest pytanie jak sie z dziadem skontaktować, bo na bank nie jetem sam. No. nigdy nie bylem w jakichś Gliwicach, a tym bardziej w klinice tego pana, bo to jest k⁎⁎wa gabinet ginekologiczny, radiologia ginekologiczna do k⁎⁎wy nędzy.
Ja pi⁎⁎⁎⁎le, fajnie ze teraz żyje w świadomym juz strachu, ze ktos moze mnie podjebać do komornika za zrobiony mi dług. Bo to zastrzeganie PESELu to nie działa nic, a nic. Nikt k⁎⁎wa tego nie sprawdza, doslownie mozna na tych danych nabrać w h⁎j pożyczek i chroni mnie tylko to, ze wydaje co rok na BIK pakiet. Większość wysranych z palca Vivusów i innych Bocian pożyczki ma w październiku kompletnie czy dane takie czy siakie. Liczy sie 400 % RRSO.
Karton, państwo Karton.
Dziekuje za przeczytanie, ale moze macie jakies fajne pomysły co z tym fantem zrobic innego jak pozew z zasadzone przyszłych strat w poczet wyrobion6ch strat przez Pana ktoremu pociekło?
Chyba za bardzo to przeżywasz

@dziad_saksonski
po pierwsze, czy mówisz o wycieku z myDyr? Bo jeżeli tak, to doprecyzujmy, że firma zrzuciła odpowiedzialność na podmioty lecznicze jako przetwarzające dane osobowe (mimo, że żadna placówka nie była w stanie z tym nic zrobić, bo tylko używali softu) :P
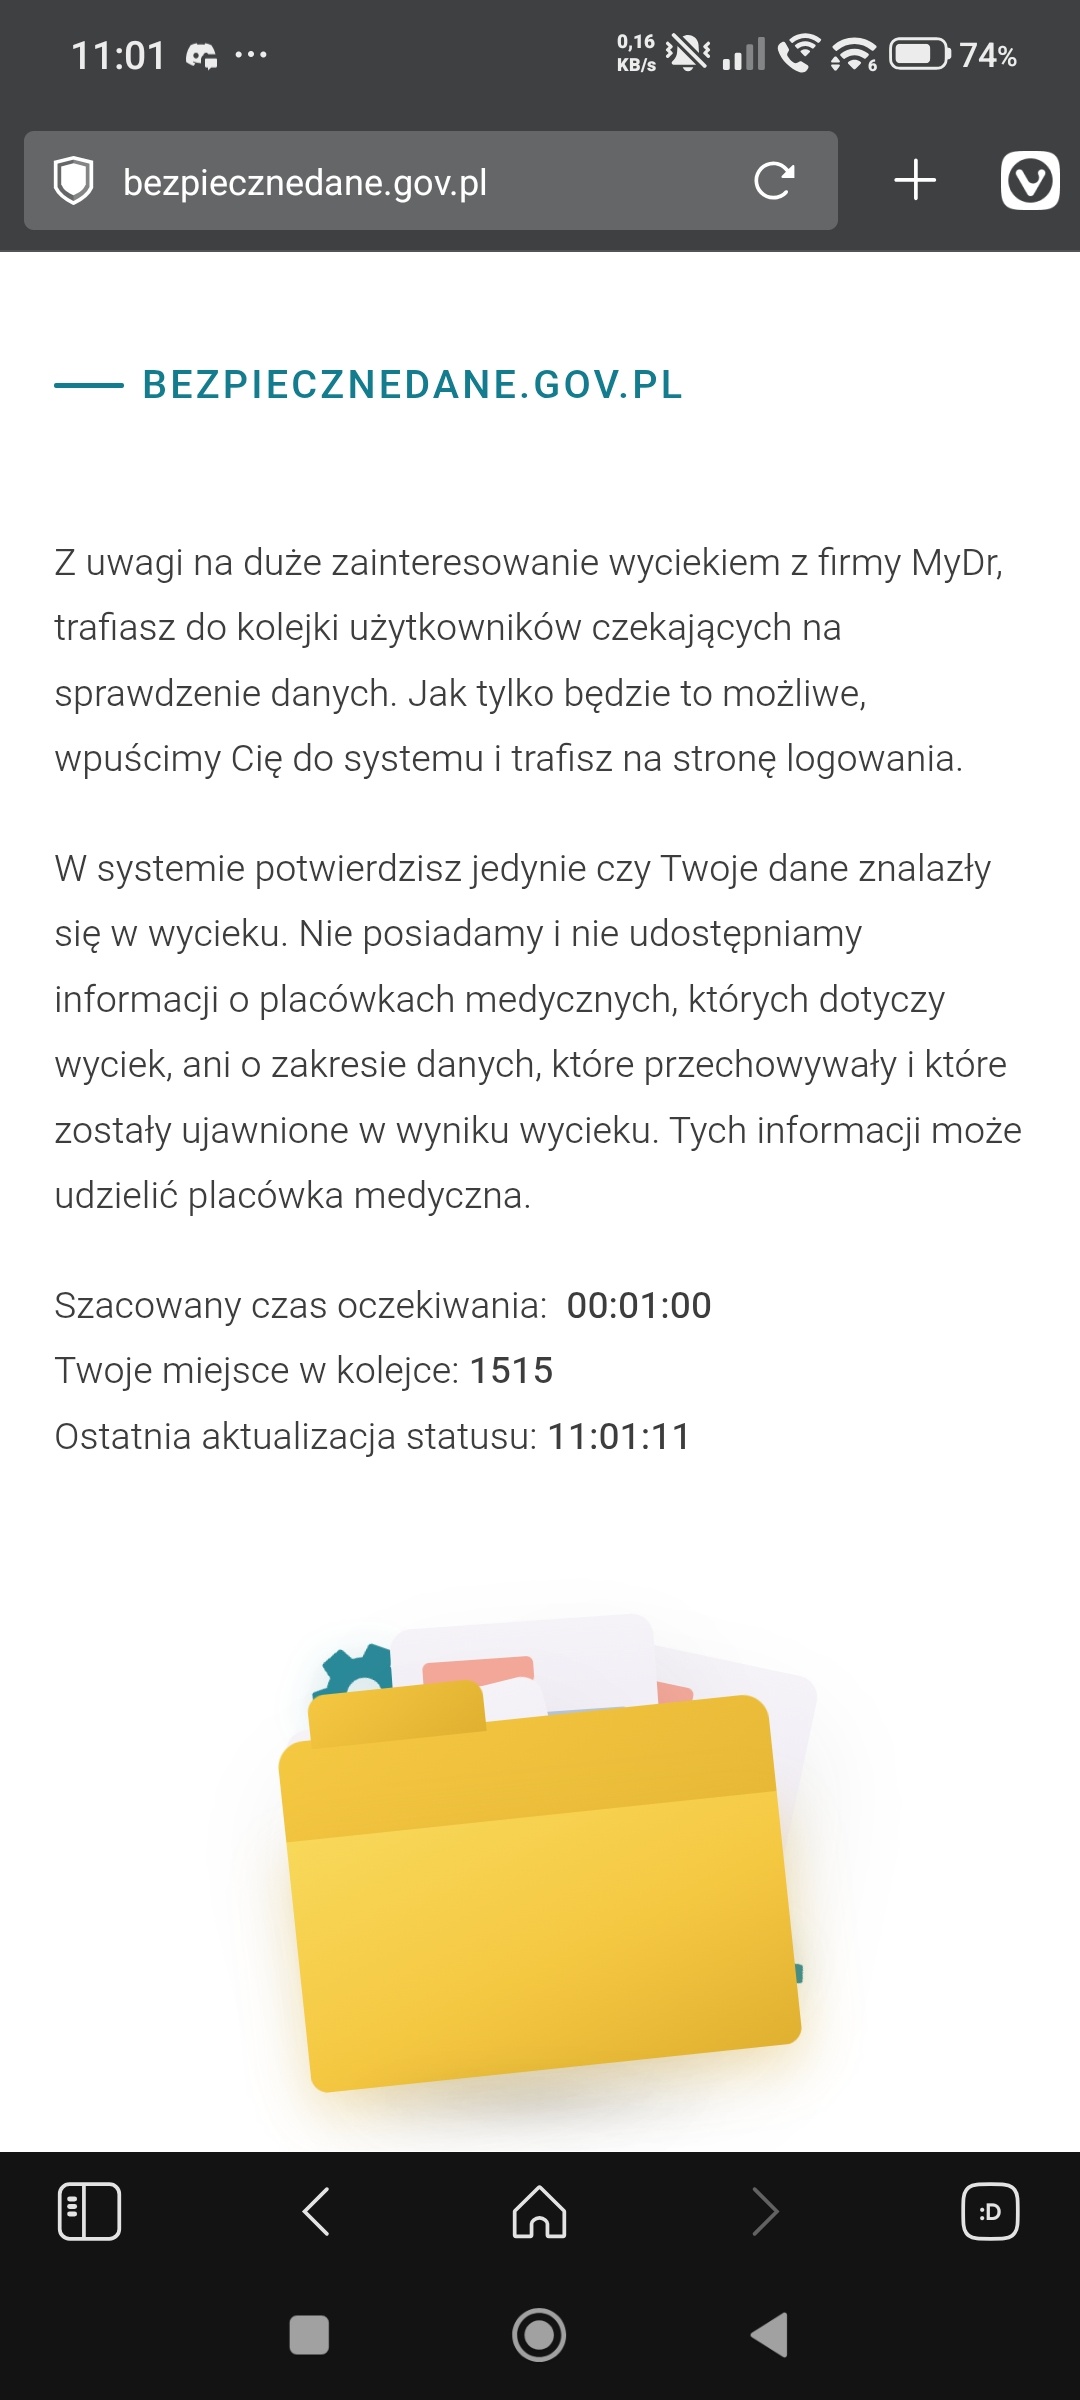
Po drugie, jakie dane dokładnie? Jeżeli w tej placówce się nie leczyłeś, to za wiele o Tobie mieć nie będą. Sprawdź dokładnie na https://bezpiecznedane.gov.pl/
Po trzecie, zastrzeganie PESELu działa. Jeżeli pożyczka została zaciągnięta mimo wcześniej zastrzeżonego numeru PESEL, odpowiedzialność ponosi instytucja finansowa (bank lub firma pożyczkowa), a osoba, której dane skradziono, nie musi spłacać takiego zadłużenia.
Po czwarte, a w sumie najważniejsze: jeżeli nigdy nie byłeś w tej placówce a posiadają Twoje dane, zgłoś to do NFZ! Sprawdź sobie na IKP czy przypadkiem nie "miałeś" tam jakichś wizyt, ewentualnie zadzwoń do tego gabinetu i spytaj skąd mieli Twoje dane. A już na pewno powiadom o tym NFZ https://www.nfz.gov.pl/dla-pacjenta/e-uslugi/internetowe-konto-pacjenta/zglaszanie-nieprawidlowosci-przez-ikp/
Można to zrobić z poziomu IKP, jeżeli w historii masz jakąś fikcyjną wizytę
@dziad_saksonski
w październiku kompletnie
Zaloguj się aby komentować
Revolut (chwalący się 80 mln klientów w ponad 160 krajach), przekazał dane części klientów cyberprzestępcom, którzy podszyli się pod agencję rządową. Teraz cyberprzestępcy publikują skradzione dane klientów i żądają od Revoluta okupu w wysokości 10 000 BTC, czyli ponad 780 mln dolarów. Wśród...
Wojna
Treść dla dorosłych lub kontrowersyjna
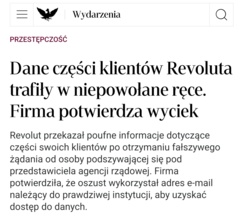
Firma poinformowała, że zdarzenie dotyczyło „ograniczonej liczby” klientów. Po wykryciu nieprawidłowości Revolut zablokował wykorzystywany adres oraz powiadomił właściwą instytucję, organy ścigania, regulatorów zajmujących się ochroną danych i nadzorem nad rynkiem finansowym.
Przedstawiciel firmy...
@bojowonastawionaowca wstawił fajną ankietę na temat lęku przed AI.
A mnie się wydaje, że jak ktoś się boi to rozwiązanie jest jedno. Akurat w czas ciekawie przedstawione w filmiku. Kanał niszowy ale w tym rozwiązaniu coś jest. Prostota i skuteczność.
https://www.youtube.com/watch?v=Diqi3GHXTHw
#ai #cyberbezpieczenstwo
Rozwiazanie problemu AI: kupno 10 ha ziemi i podbudowanie gospodarstwa opartego o wewnętrzny samowystarczalny ( zasilany słońcem ) model AI, ktory organizuje finanse, jedzenie, energię i co najważniejsze, obronności ( w Argentynie ludzie kupują armatki sterowane AI do obrony domostw). Stety/niestety to idzie w tą stronę, a większość ludzi uprawia Kumbajjah.
Koszt całkowity ro jakies 400 tysięcy zlotych.
Zaloguj się aby komentować
Co Wy na to? 11.09.2026
W zeszłym tygodniu ukazała się wiadomość o kolejnych niekontrolowanych działaniach agentów AI. Zaczęły one wykorzystywać różne strony internetowe do wzajemnego komunikowania się ze sobą metodami obchodzenia zadań testowych czy omijania ograniczeń w ramach optymalizacji procesu działania. Do tego dochodzą regularnie pojawiające się informacje o włamach do infrastruktury innych firm; najgłośniejszym przypadkiem tego typu było HuggingFace. Pojawiają się doniesienia od niektórych pracowników największych firm zajmujących się tworzeniem narzędzi AI, że firmy te w niedostatecznym stopniu zwracają uwagę na potencjalne ryzyka. Nie można zapomnieć o kolejnych raportach mówiących o potencjale zabierania ludziom pracy umysłowej. Na ile dalszy rozwój narzędzi AI jest dla nas zagrożeniem?
Pytanie na dziś: Czy obawiam się rozwoju AI?
Zapraszam do oddawania głosów w ankiecie oraz kulturalnej dyskusji w komentarzach. Zastrzegam, że treści niezgodne z polskim prawem i obraźliwe wobec innych użytkowników będę usuwał niezależnie od poglądów.
Podziękowania dla kolegi @Fly_agaric który podrzucił ten temat wraz z paroma linkami do dyskusji, zapraszam do takiego podrzucania mi pomysłów ;)
#cowynato #ai #cyberbezpieczenstwo
#owcacontent

W temacie Ai to tylko podcast https://podcasts.apple.com/au/podcast/moonshots-with-peter-diamandis/id1648228034 (nie mylić z MoonshotAi)
generalnie ciekawe jest stanowisko Anthropic, które chce jak najwięcej regulacji a Amodei regualrnie mówił (z Altmanem), że AI wykończy większość pracy, teraz obaj się uspokoili bo chcą zrobić IPO.
Generalnie rozwój już się zatrzymał. Agi to mokry sen którego się nie osiągnie. Już są wnioski że lepiej radzą sobie wyspecjalizowane rozwiązania.
Czy się zabierze pracę. I tu dochodzimy jeszcze do kosztow. One jeszcze nie osiągnęły stopy zwrotu. One nawet nie żerują kosztów. Nie sądzę. Faktycznie wiele rzeczy robi się szybciej ale te rozwiązania cały czas obarczone są błędami.
Z ai ma się bardzo szybko przyrost na początku. Potem zaczynają się schody a to właśnie ta zaawansowana część miala być rozwiązana a nie jest
Jest jeszcze jeden aspekt. Ktoś odwali kite. Rynek jest jeszcze mocno podzielony. Amerykańskie rozwiązania zakładają że tylko z ich rozwiązań ludzie będą korzystać a te są najdroższe kosztowo.
Czekamy na pierwsze bankructwo firmy ejaj

@bojowonastawionaowca wręcz przeciwnie. uważam, że to będzie największa rewolucja przemysłowa i społeczna od rozpowszechnienia się internetu. czy będzie miało również negatywne strony? Na pewno, bo już można je zauważyć. Ale wzrost produktywności ludzi wystrzeli w kosmos, a to pchnie całą ludzkość do przodu.
jak ktoś twierdzi, że llmy lepsze już nie będą to się myli. tak jak mylili się wszyscy ludzie, którzy w przeszłości przepowiadali, że dana gałąź technologii już się nie rozwinie. jeszcze 2 lata temu ludzie się śmiali z llmów, że nie potrafią narysować dłoni. dziś ludzie nie potrafią odróżnić obrazka narysowanego/przerobionego przez ai od tego zrobionego przez człowieka. jutro może się okazać, że graficy w większości nie będa potrzebni, bo llmy będą radziły sobie wystarczająco dobrze, że zepchną ludzkich twórców do niszy.
Zaloguj się aby komentować
#cyberbezpieczenstwo #ai #sztucznainteligencja
Zgodnie z sugestią @Endrevoir wrzucam, jako znalezisko, bo mi się już trochę tych bóli od AI uzbierało.
Jestem rozczarowany, że temat się tak słabo przebija, bo to zaczyna wyglądać poważnie. Zapodaję, bo to przecież nic innego, jak zalążek skynetu.
Vide pierwszy link!
Te agenty AI się organizowały, unikały identyfikacji i wykrycia, że się komunikują. Zachowywały się jak szpiedzy. To nie znaczy, że AI stało się świadome - nie, po prostu optymalizuje sobie wykonywanie powierzonych zadań, a że człowiek narzuca ograniczenia, to ono uczy się kreatywnie je omijać. Nie analizując celów tych ograniczeń, bo to nie jest . Optymalizację własnej pracy AI ma w algorytmie, a wygląda na to, że nie jesteśmy w stanie kontrolować ram tej optymalizacji. Inaczej: AI zrobi wszystko, co nie jest zabronione, a my nie możemy przewidzieć wszystkich możliwych scenariuszy zachowań AI, żeby ich zabronić.
I właśnie to jest wchuuj niebezpieczne - optymalizując sobie wykonywanie zadań AI zrobi nam krzywdę, to tylko kwestia czasu.
Jak posłuchać właścicieli danych modeli, to nic się nie dzieje i nie ma żadnego zagrożenia, a każdy kolejny wyciek o zagrożeniu jeży włosy na głowie.
Więc wrzucam też linka byłego pracownika OpenAI, podnoszącego, że w firmach tworzących AI nikt się specjalnie nie przejmuje odpowiedzialnością, za to co mogą namieszać.
https://archive.ph/U1dDj
I jeszcze ostatnia linka, do poprzedniego incydentu, gdzie AI 'zorientowało się', że jest w sandboxie (zamkniętym środowisku testowym) i sobie z niego uciekło. Shackowało środowisko, w którym było uruchomione.
Coraz więcej mówi się o potrzebie wbudowania czerwonego guzika - kill switcha - do każdego z tych modeli i wygląda na to, że to sprawa na wczoraj. Jak połączyć wszystkie kropki, to chyba jednak dość niebezpiecznie się zaczynamy bawić.
@Fly_agaric wczoraj jeszcze było info o odejściu pracownika Anthropic właśnie ze względu na to, że postępuje wyścig bez zważania na bezpieczeństwo i możliwe konsekwencje https://archive.ph/an0to
Zaloguj się aby komentować
Agenci sztucznej inteligencji (boty) OpenAI potrafiły obchodzić ograniczenia narzucone im przez twórców i porozumiewać się ze sobą za pomocą przypadkowych stron internetowych - informuje Reuters. Człowiek czyta takie newsy i zaczyna wierzyć w to że Terminator to nie sci-fi tylko dokument z...
[OPINIA] Strona Vectry i (już załatany) sposób na atak XSS na stronie ofertowej
Mniej więcej na początku sierpnia ktoś przesłał mi dość długi adres prowadzący do strony internetowej dostawcy telewizji i internetu Vectra, w którym zaszyty był kod CSS. Pominąwszy celowe modyfikacje, odnośnik przedstawiał się następująco: [LINK ZAWIERAJĄCY NAPRAWIONĄ JUŻ PODATNOŚĆ]. Otwarcie linku powodowało, że użytkownik trafiał na stronę Vectry wypełnioną zdjęciami portretowymi Donalda Tuska tam, gdzie tylko się dało. Piszę „powodowało” […]
https://kontrabanda.net/r/opinia-strona-vectry-i-juz-zalatany-sposob-na-atak-xss/
#kontrabanda #felietony #cyberbezpieczeństwo #polska #vectra
Zaloguj się aby komentować
Rój agentów OpenAI przejął tej wiosny niemiecką stronę internetową i przekształcił ją w tablicę ogłoszeń dla innych agentów AI, jak wynika z nowych badań opublikowanych w piątek i ujawnionych przez dwie osoby zaznajomione ze sprawą. Urzędnicy OpenAI dowiedzieli się o incydencie kilka tygodni temu,...
#cyberbezpieczenstwo #someordinarygamers
a więc w hameryce wyciekło 150 milionów praw jazdy (oni tam używają tego zamiast dowodu osobistego)

@209po Ścigają za kradzież tożsamości jak za handel kartami i CP?
Zaloguj się aby komentować
Norwegia planuje uregulować „smart okulary”
– Zauważyć możemy, że prywatność jest zagrożona ze względu na nową technologię, i chciałabym uregulować prawnie kwestię smart okularów oraz podobnych urządzeń – mówi norweska minister cyfryzacji Karianne Tung, cytowana przez portal thelocal.no. Dodała, że w to może wliczać się też „zakaz działania funkcjonalności wykrywającej twarze w miejscach publicznych”. Tung zapowiedziała stworzenie grupy doradczej mającej […]
https://kontrabanda.net/r/norwegia-planuje-uregulowac-smart-okulary/
#kontrabanda #informacje #cyberbezpieczeństwo #facebook #meta_platforms #norwegia
Zaloguj się aby komentować
Od kilku miesięcy Niemcy informują o podejrzanych obserwacjach dronów w pobliżu obiektów wojskowych i przemysłowych. Szczególne zaniepokojenie wywołał jednak incydent na lotnisku Lipsk/Halle w nocy z 4 na 5 sierpnia. Znaleziony tam dron był wyposażony w materiały wybuchowe. Berlin oskarżył Rosję o...
No i dowiecie się i co z tym zrobicie? Serio pytam, bez złośliwości.
Zaloguj się aby komentować
Przez ostatnie 15 lat korzystałem z usług NFZ może 4 razy z czego dwa potrzebowałem igły i nitki.
Moje dane mimo wszystko poleciały w pizdu w internet.
????
Winnych brak.
#cyberbezpieczenstwo #wyciek #ehhhhhhhhhhhhhhhhhh
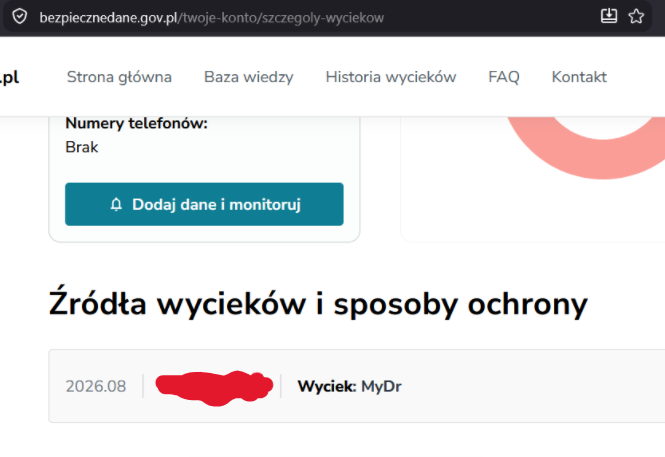


@entropy_ moje też wyciekły. Można pozwać mrDr?

Mój też wyciekł, pewnie dlatego że używam znany lekarz. Natomiast już od jakiegoś czasu nie traktuję PESEL jako dane wrażliwe, zdarzało mi się korzystać z opóźnionej płatności (typu PayPo) czy wszelkich kredytów konsumenckich. Szansa na wyciek zawsze jest i ten pewnie jest nie pierwszy i nie ostatni. Blokowanie nr PESEL wydaje się być dobrym kompromisem i jak dla mnie działa to całkiem dobrze póki co.

@entropy_ Nie musiałeś w ogóle ani razu korzystać. Wyciek w 2024 polegał na scrappowaniu PESEL przez API, po prostu sobie robili odpytywania 00000000000 00000000001....
Zaloguj się aby komentować
Jak informuje Sky News, Związek Kin Brytyjskich (UKCA) rozważa wprowadzenie zakazu korzystania w kinach z inteligentnych okularów Meta AI. Operatorzy próbują znaleźć równowagę między obawami dotyczącymi piractwa i prywatności a korzyściami, jakie ta technologia może przynieść w zakresie...

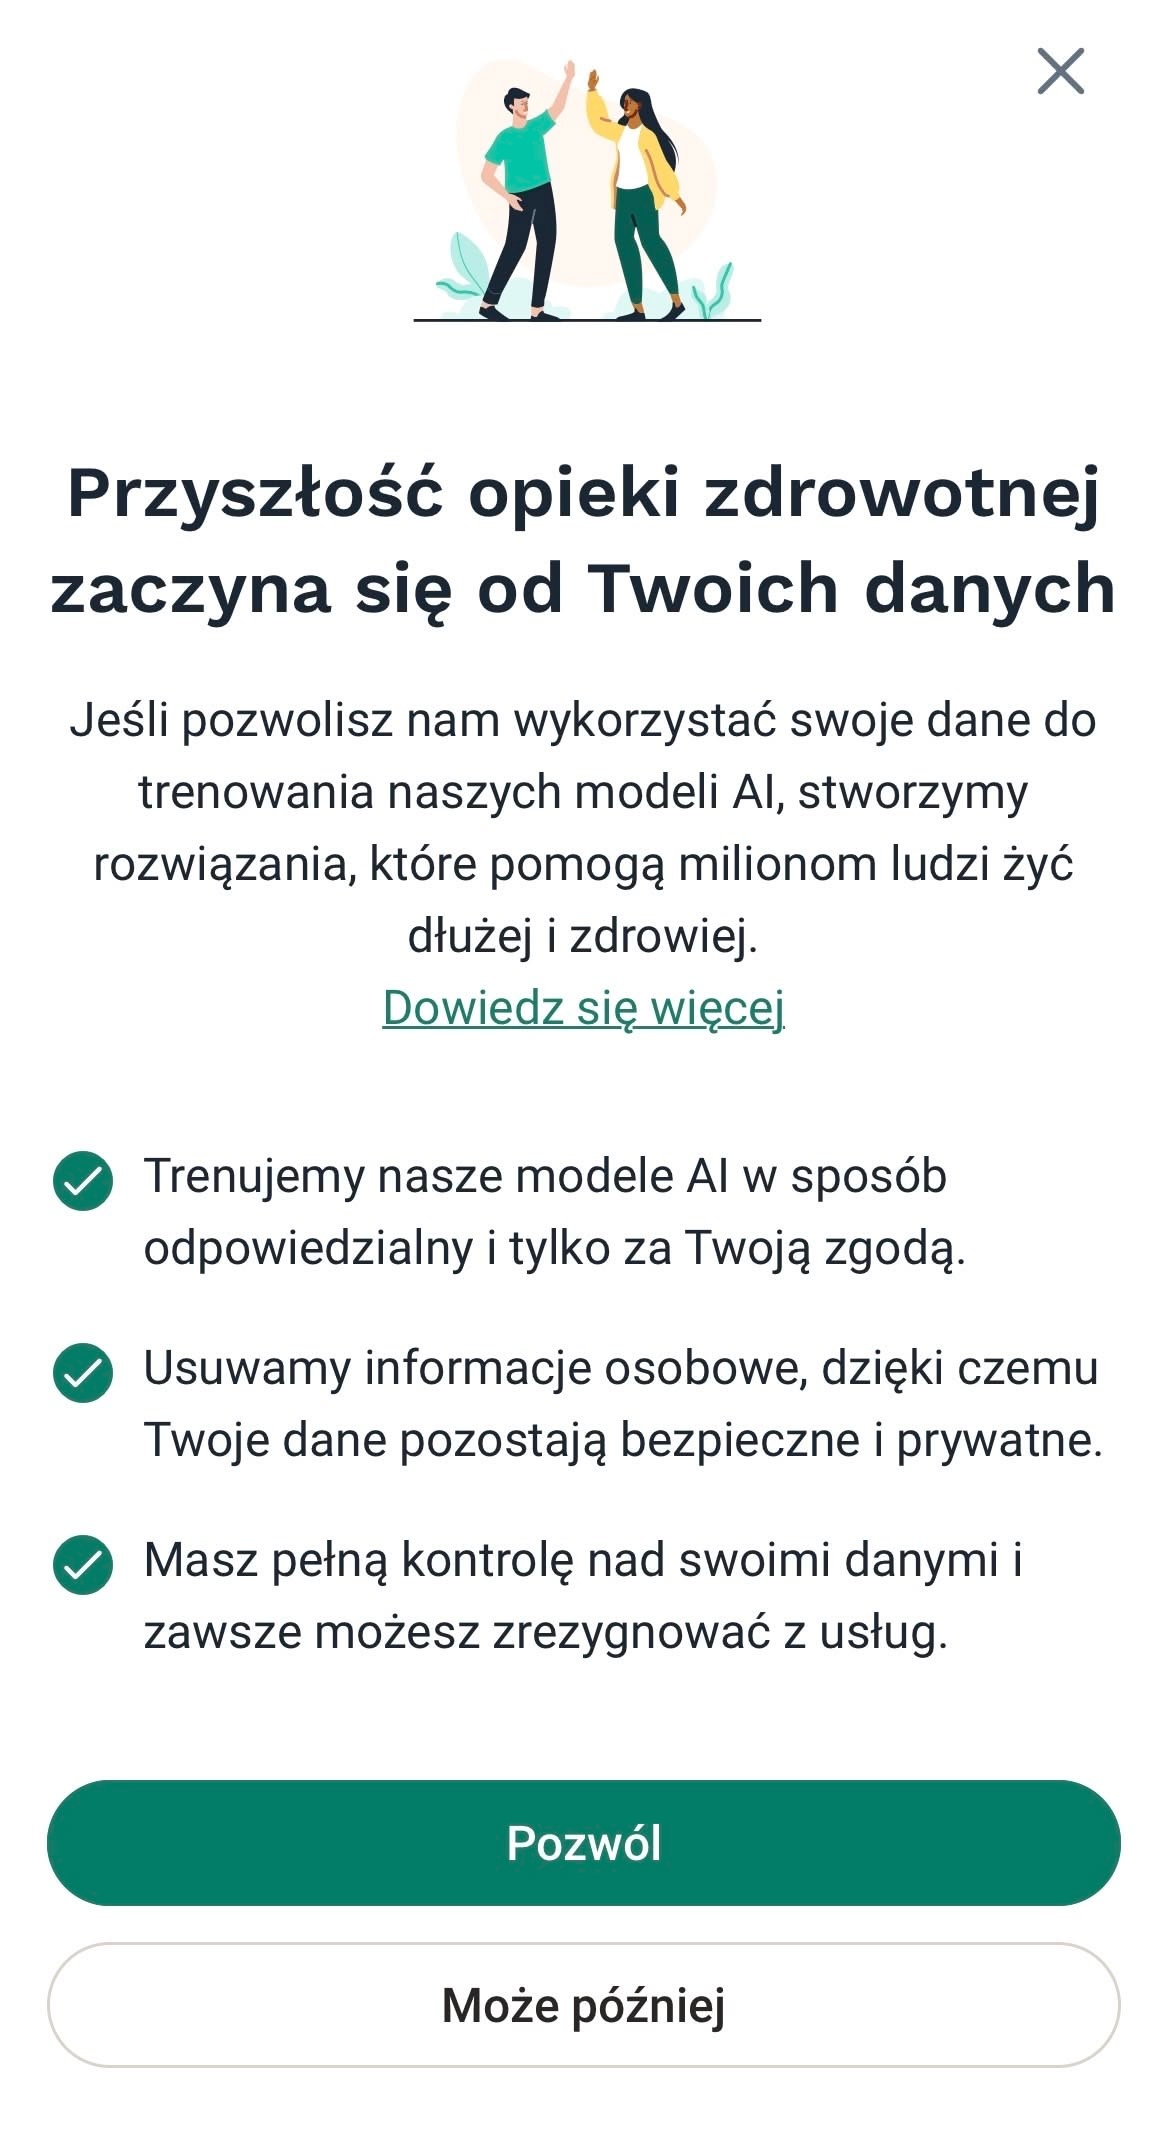
Otworzyłem sobie aplikację ZnanegoLekarza*, żeby sprawdzić, czy może dodali jakiś komunikat z przeprosinami w związku z wyciekiem danych 19 milionów Polaków. No i tak, wyskoczył mi komunikat, ale z prośbą o udostępnienie moich danych medycznych do trenowania ich #ai XD
No bezczelni są XD
* ZnanyLekarz jest najczęściej zintegrowany z MyDr, który należy do tej samej grupy kapitałowej.
#polska #cyberbezpieczenstwo #bezpieczenstwo #medycyna

@Klockobar Zdziwiony ? na znany lekarz nie ma po co wchodzić to jest taka sama fikcja jak opinie o firmach na gowork xD
Zaloguj się aby komentować
Słowacy kupili sobie fotoradary z Cypru. A tak naprawdę z Rosji. Jak się im przyjrzeli to zaś znaleźli backdoory.
https://risky.biz/risky-bulletin-slovakia-finds-russian-backdoor-in-traffic-speed-cameras/
#rosja #cyberbezpieczenstwo #slowacja
@szatkus-7 dobrze im tak
Zaloguj się aby komentować
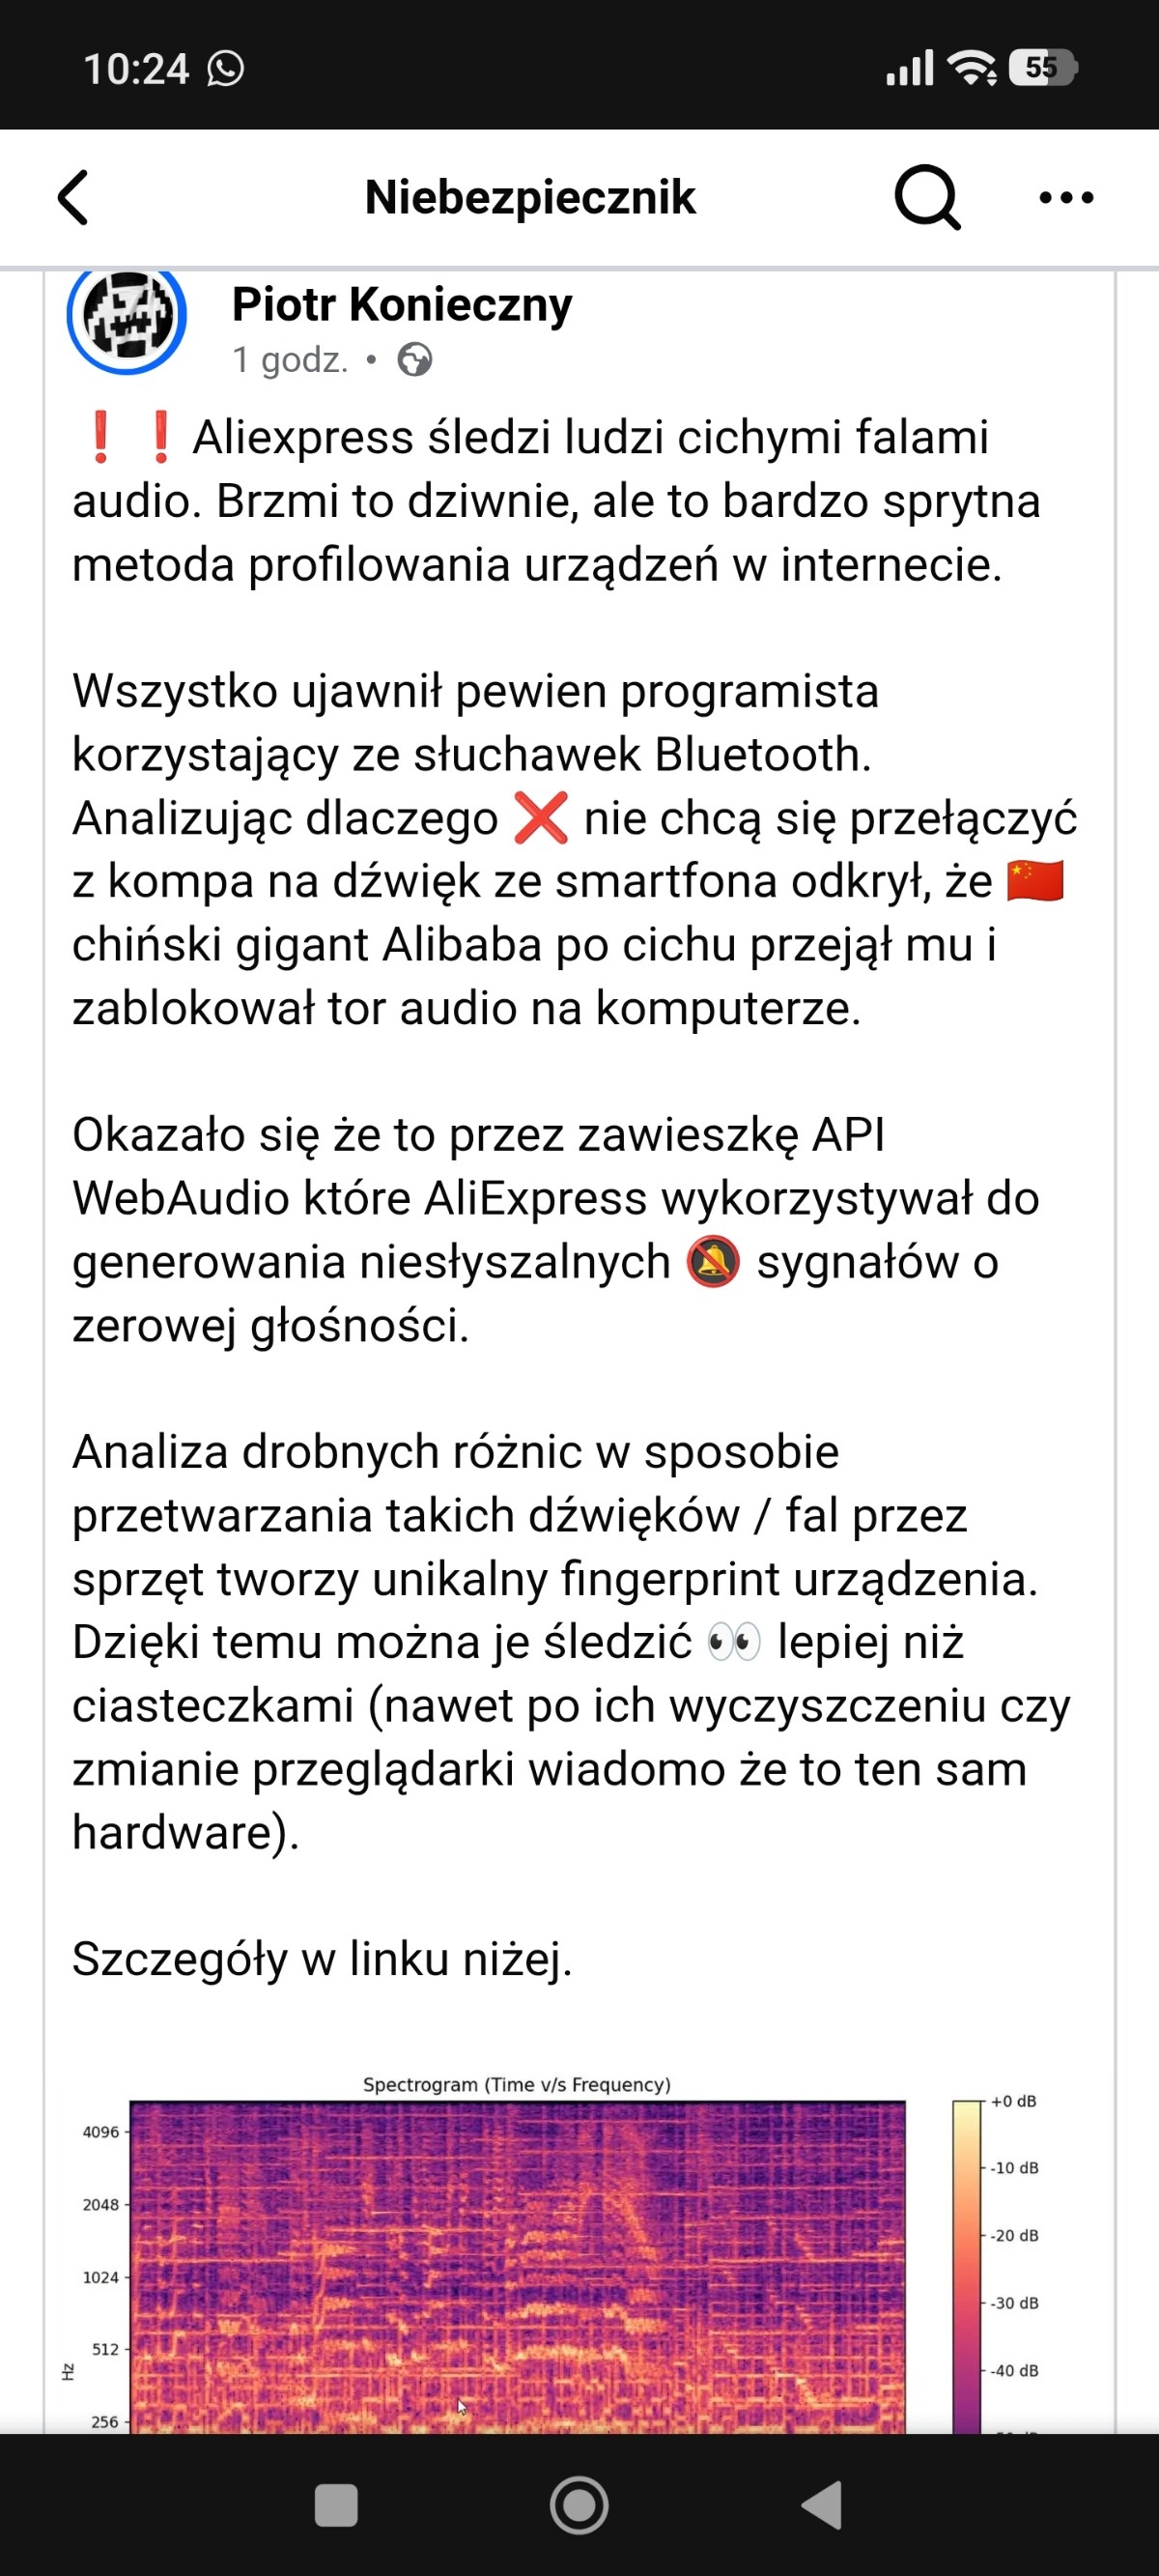
Wisi od godziny, właśnie pod tagiem #cyberbezpieczenstwo
https://www.hejto.pl/wpis/aliexpress-ciekawostki-chiny-madeinchina-niebezpiecznik-cyberbezpieczenstwo-cybe
Zaloguj się aby komentować