@bojowonastawionaowca wstawił fajną ankietę na temat lęku przed AI.
A mnie się wydaje, że jak ktoś się boi to rozwiązanie jest jedno. Akurat w czas ciekawie przedstawione w filmiku. Kanał niszowy ale w tym rozwiązaniu coś jest. Prostota i skuteczność.
W zeszłym tygodniu ukazała się wiadomość o kolejnych niekontrolowanych działaniach agentów AI. Zaczęły one wykorzystywać różne strony internetowe do wzajemnego komunikowania się ze sobą metodami obchodzenia zadań testowych czy omijania ograniczeń w ramach optymalizacji procesu działania. Do tego dochodzą regularnie pojawiające się informacje o włamach do infrastruktury innych firm; najgłośniejszym przypadkiem tego typu było HuggingFace. Pojawiają się doniesienia od niektórych pracowników największych firm zajmujących się tworzeniem narzędzi AI, że firmy te w niedostatecznym stopniu zwracają uwagę na potencjalne ryzyka. Nie można zapomnieć o kolejnych raportach mówiących o potencjale zabierania ludziom pracy umysłowej. Na ile dalszy rozwój narzędzi AI jest dla nas zagrożeniem?
Pytanie na dziś: Czy obawiam się rozwoju AI?
Zapraszam do oddawania głosów w ankiecie oraz kulturalnej dyskusji w komentarzach. Zastrzegam, że treści niezgodne z polskim prawem i obraźliwe wobec innych użytkowników będę usuwał niezależnie od poglądów.
Podziękowania dla kolegi @Fly_agaric którypodrzuciłten temat wraz z paroma linkami do dyskusji, zapraszam do takiego podrzucania mi pomysłów ;)
generalnie ciekawe jest stanowisko Anthropic, które chce jak najwięcej regulacji a Amodei regualrnie mówił (z Altmanem), że AI wykończy większość pracy, teraz obaj się uspokoili bo chcą zrobić IPO.
Generalnie rozwój już się zatrzymał. Agi to mokry sen którego się nie osiągnie. Już są wnioski że lepiej radzą sobie wyspecjalizowane rozwiązania.
Czy się zabierze pracę. I tu dochodzimy jeszcze do kosztow. One jeszcze nie osiągnęły stopy zwrotu. One nawet nie żerują kosztów. Nie sądzę. Faktycznie wiele rzeczy robi się szybciej ale te rozwiązania cały czas obarczone są błędami.
Z ai ma się bardzo szybko przyrost na początku. Potem zaczynają się schody a to właśnie ta zaawansowana część miala być rozwiązana a nie jest
Jest jeszcze jeden aspekt. Ktoś odwali kite. Rynek jest jeszcze mocno podzielony. Amerykańskie rozwiązania zakładają że tylko z ich rozwiązań ludzie będą korzystać a te są najdroższe kosztowo.
@bojowonastawionaowca wręcz przeciwnie. uważam, że to będzie największa rewolucja przemysłowa i społeczna od rozpowszechnienia się internetu. czy będzie miało również negatywne strony? Na pewno, bo już można je zauważyć. Ale wzrost produktywności ludzi wystrzeli w kosmos, a to pchnie całą ludzkość do przodu.
jak ktoś twierdzi, że llmy lepsze już nie będą to się myli. tak jak mylili się wszyscy ludzie, którzy w przeszłości przepowiadali, że dana gałąź technologii już się nie rozwinie. jeszcze 2 lata temu ludzie się śmiali z llmów, że nie potrafią narysować dłoni. dziś ludzie nie potrafią odróżnić obrazka narysowanego/przerobionego przez ai od tego zrobionego przez człowieka. jutro może się okazać, że graficy w większości nie będa potrzebni, bo llmy będą radziły sobie wystarczająco dobrze, że zepchną ludzkich twórców do niszy.
Te agenty AI się organizowały, unikały identyfikacji i wykrycia, że się komunikują. Zachowywały się jak szpiedzy. To nie znaczy, że AI stało się świadome - nie, po prostu optymalizuje sobie wykonywanie powierzonych zadań, a że człowiek narzuca ograniczenia, to ono uczy się kreatywnie je omijać. Nie analizując celów tych ograniczeń, bo to nie jest . Optymalizację własnej pracy AI ma w algorytmie, a wygląda na to, że nie jesteśmy w stanie kontrolować ram tej optymalizacji. Inaczej: AI zrobi wszystko, co nie jest zabronione, a my nie możemy przewidzieć wszystkich możliwych scenariuszy zachowań AI, żeby ich zabronić.
I właśnie to jest wchuuj niebezpieczne - optymalizując sobie wykonywanie zadań AI zrobi nam krzywdę, to tylko kwestia czasu.
Jak posłuchać właścicieli danych modeli, to nic się nie dzieje i nie ma żadnego zagrożenia, a każdy kolejny wyciek o zagrożeniu jeży włosy na głowie.
Więc wrzucam też linka byłego pracownika OpenAI, podnoszącego, że w firmach tworzących AI nikt się specjalnie nie przejmuje odpowiedzialnością, za to co mogą namieszać. https://archive.ph/U1dDj
I jeszcze ostatnia linka, do poprzedniego incydentu, gdzie AI 'zorientowało się', że jest w sandboxie (zamkniętym środowisku testowym) i sobie z niego uciekło. Shackowało środowisko, w którym było uruchomione.
Coraz więcej mówi się o potrzebie wbudowania czerwonego guzika - kill switcha - do każdego z tych modeli i wygląda na to, że to sprawa na wczoraj. Jak połączyć wszystkie kropki, to chyba jednak dość niebezpiecznie się zaczynamy bawić.
@Fly_agaric wczoraj jeszcze było info o odejściu pracownika Anthropic właśnie ze względu na to, że postępuje wyścig bez zważania na bezpieczeństwo i możliwe konsekwencje https://archive.ph/an0to
[OPINIA] Strona Vectry i (już załatany) sposób na atak XSS na stronie ofertowej
Mniej więcej na początku sierpnia ktoś przesłał mi dość długi adres prowadzący do strony internetowej dostawcy telewizji i internetu Vectra, w którym zaszyty był kod CSS. Pominąwszy celowe modyfikacje, odnośnik przedstawiał się następująco: [LINK ZAWIERAJĄCY NAPRAWIONĄ JUŻ PODATNOŚĆ]. Otwarcie linku powodowało, że użytkownik trafiał na stronę Vectry wypełnioną zdjęciami portretowymi Donalda Tuska tam, gdzie tylko się dało. Piszę „powodowało” […]
– Zauważyć możemy, że prywatność jest zagrożona ze względu na nową technologię, i chciałabym uregulować prawnie kwestię smart okularów oraz podobnych urządzeń – mówi norweska minister cyfryzacji Karianne Tung, cytowana przez portal thelocal.no. Dodała, że w to może wliczać się też „zakaz działania funkcjonalności wykrywającej twarze w miejscach publicznych”. Tung zapowiedziała stworzenie grupy doradczej mającej […]
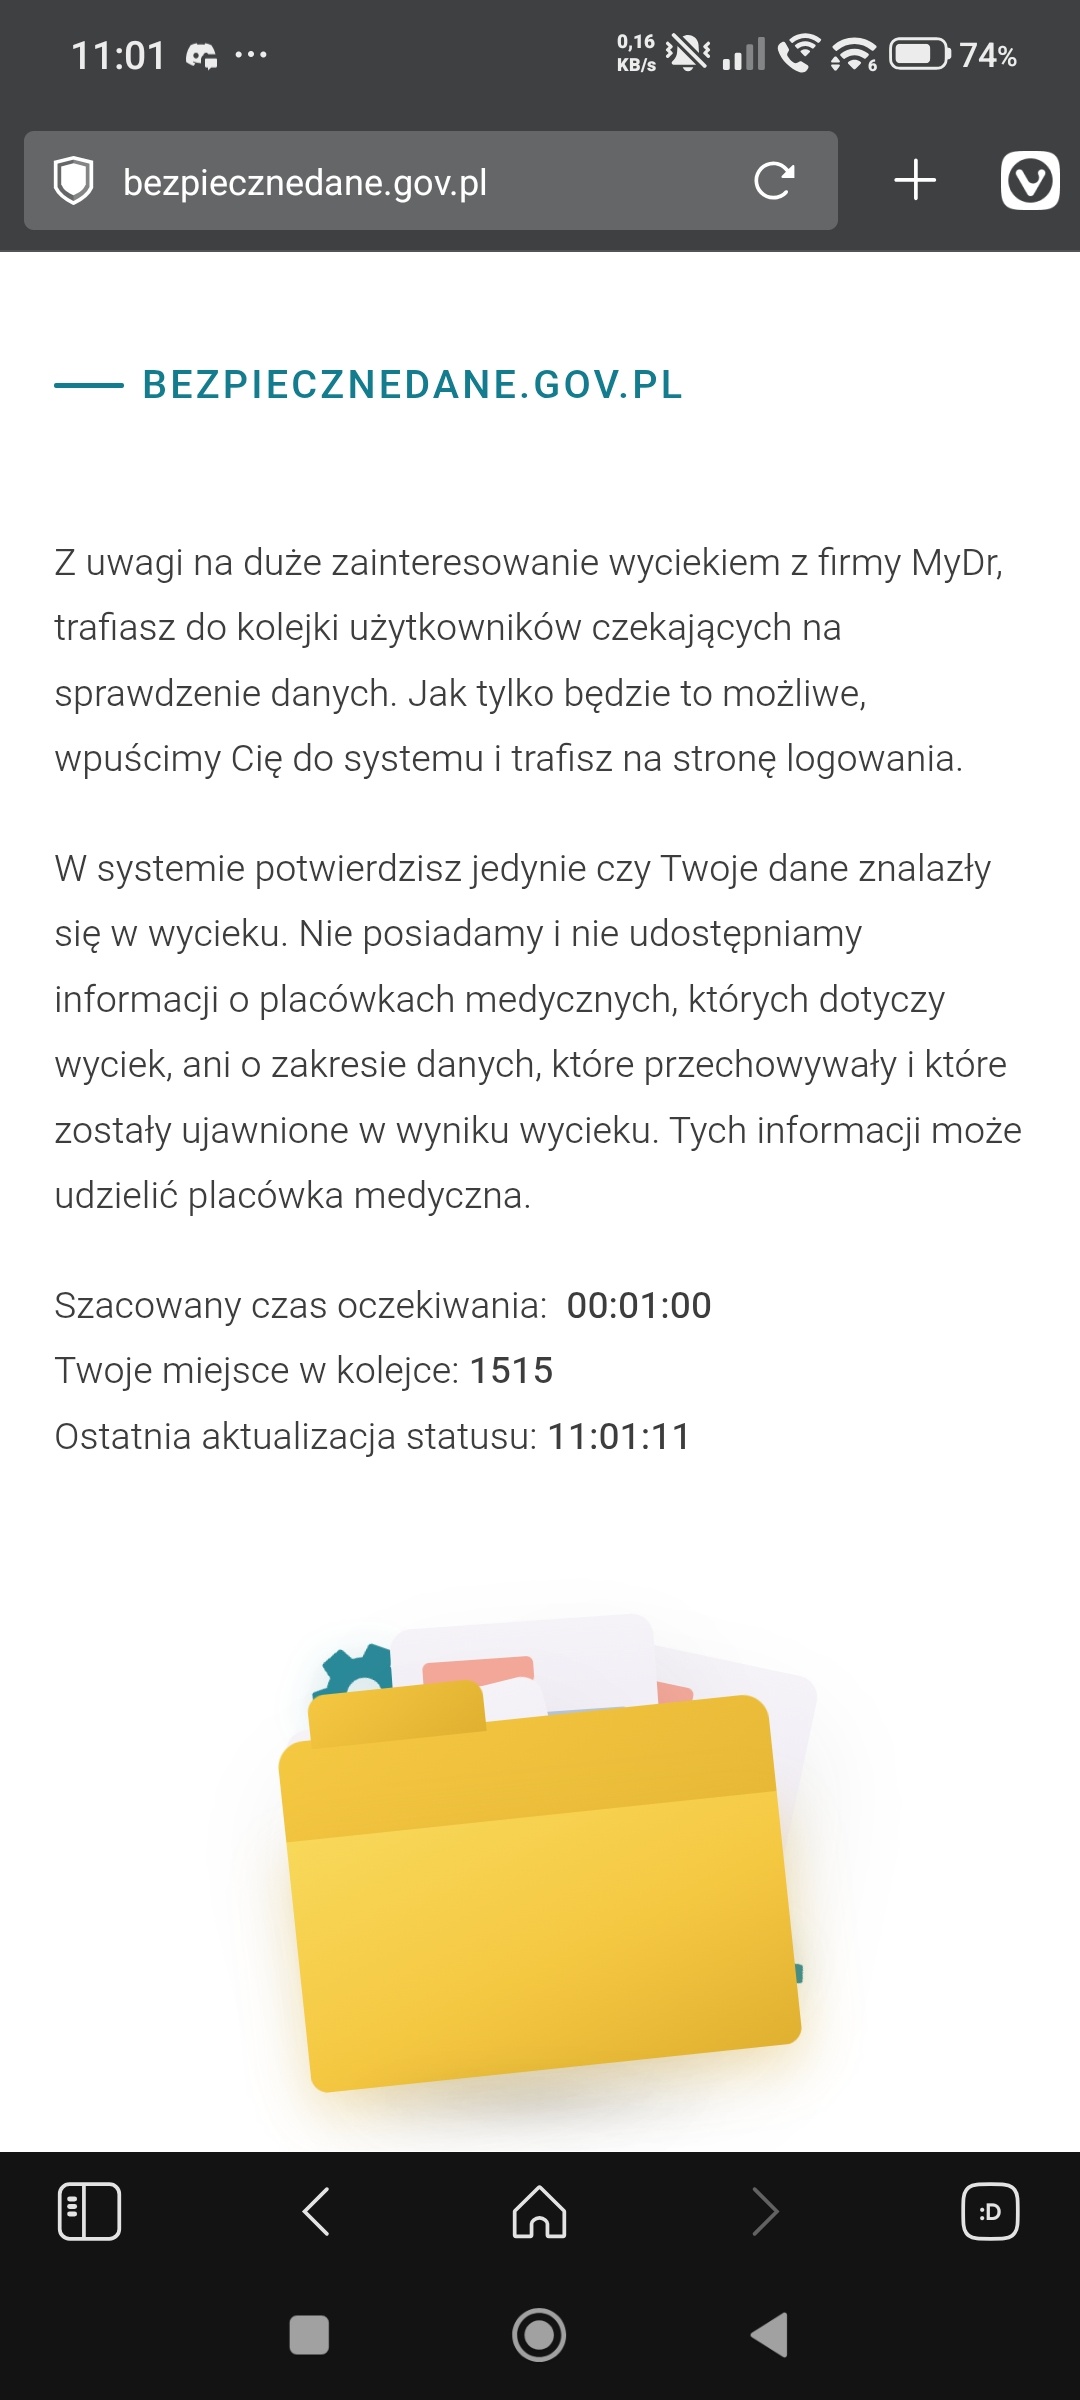
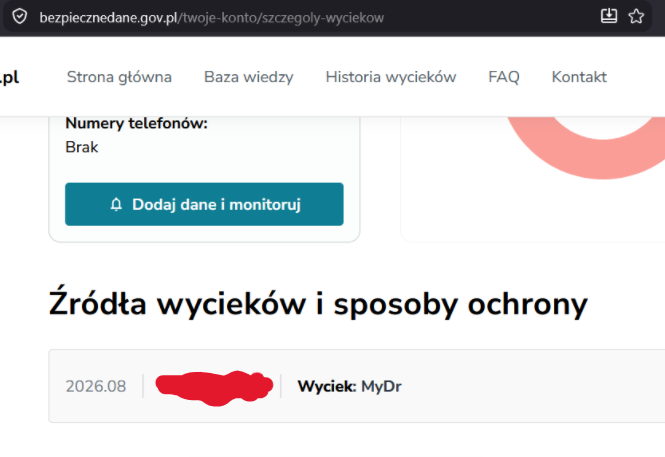
Mój też wyciekł, pewnie dlatego że używam znany lekarz. Natomiast już od jakiegoś czasu nie traktuję PESEL jako dane wrażliwe, zdarzało mi się korzystać z opóźnionej płatności (typu PayPo) czy wszelkich kredytów konsumenckich. Szansa na wyciek zawsze jest i ten pewnie jest nie pierwszy i nie ostatni. Blokowanie nr PESEL wydaje się być dobrym kompromisem i jak dla mnie działa to całkiem dobrze póki co.
@entropy_ Nie musiałeś w ogóle ani razu korzystać. Wyciek w 2024 polegał na scrappowaniu PESEL przez API, po prostu sobie robili odpytywania 00000000000 00000000001....
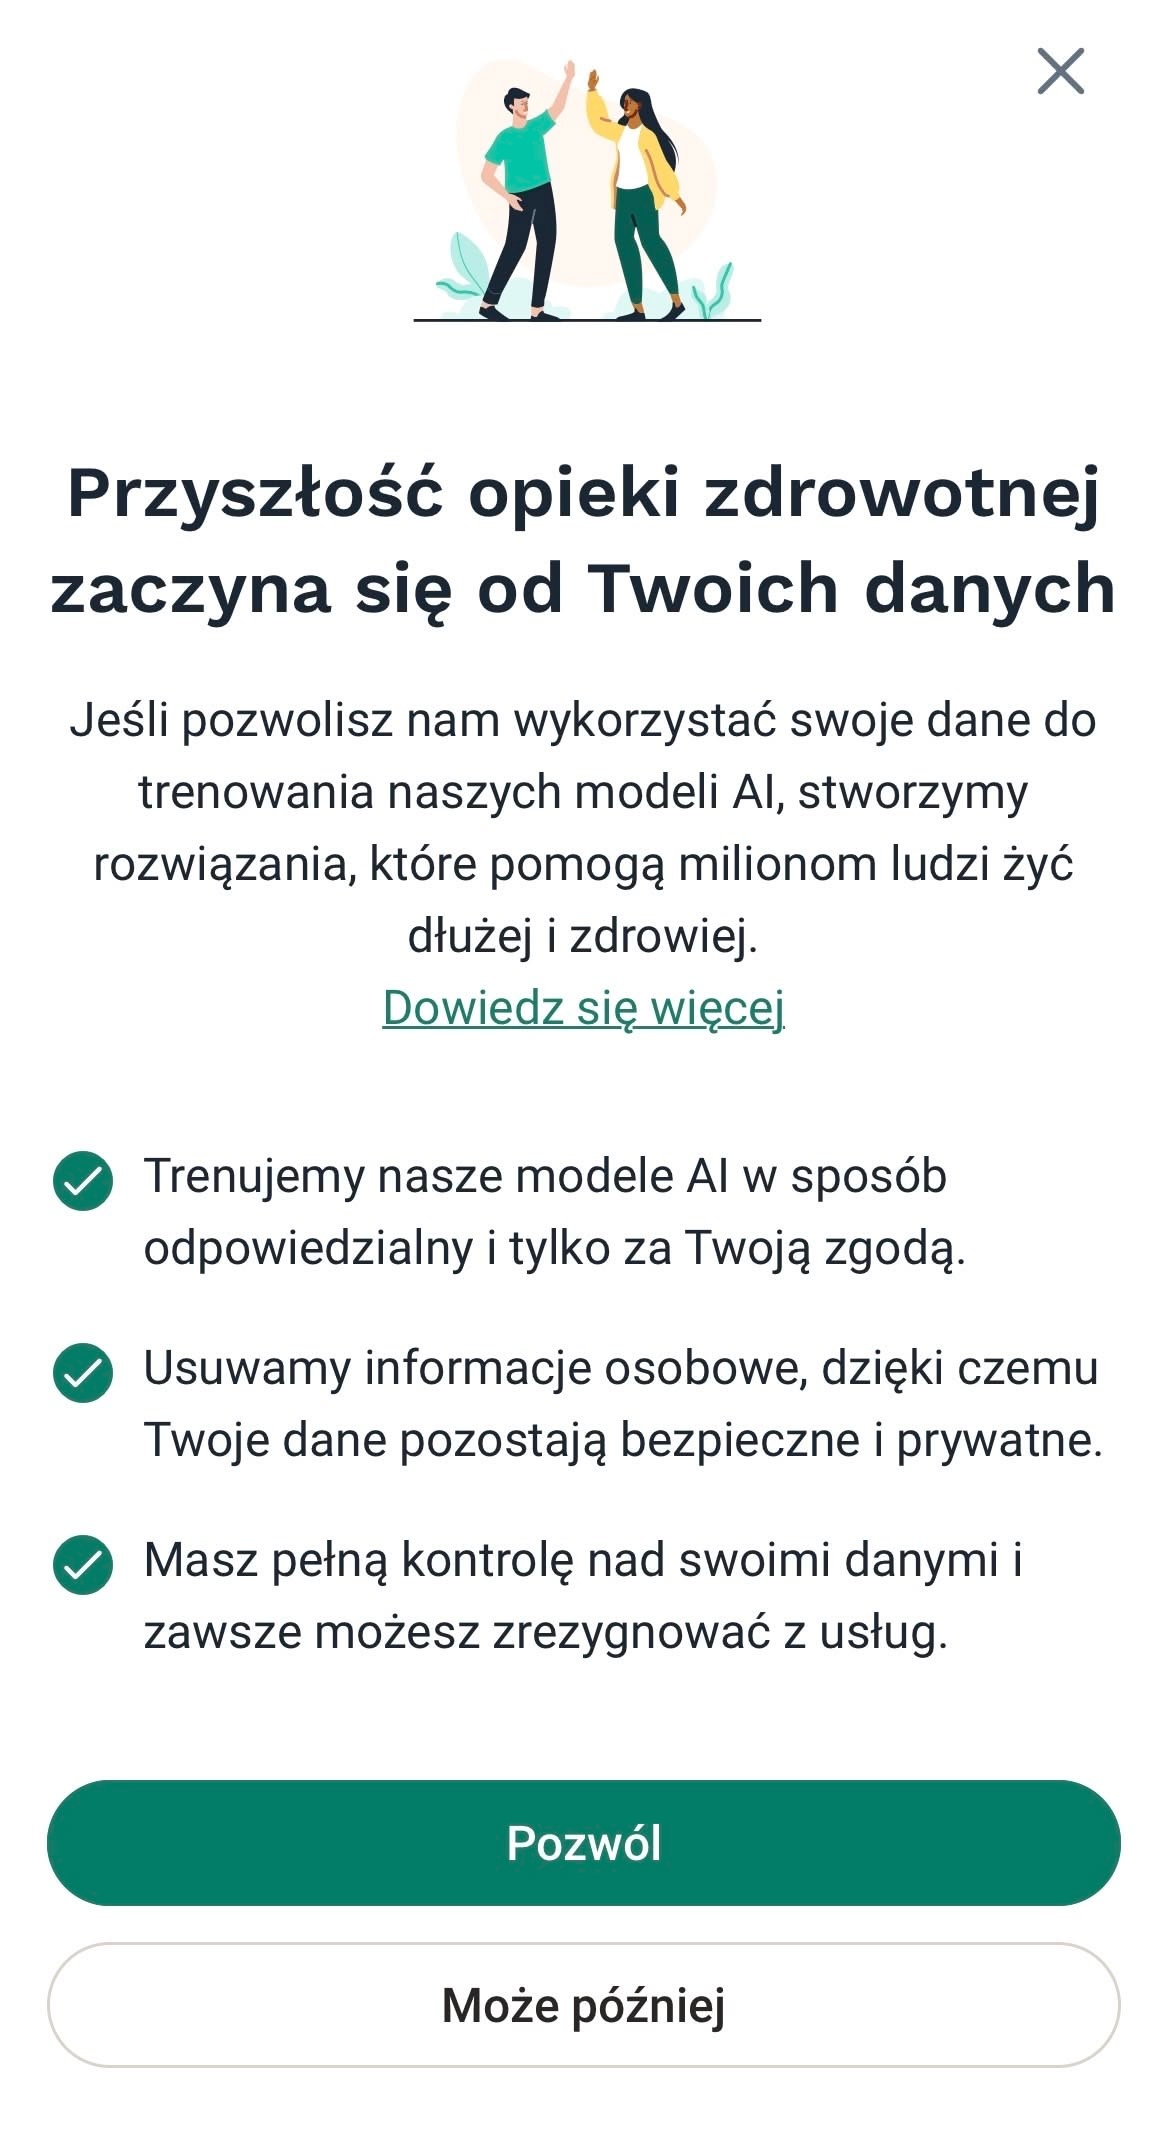
Otworzyłem sobie aplikację ZnanegoLekarza*, żeby sprawdzić, czy może dodali jakiś komunikat z przeprosinami w związku z wyciekiem danych 19 milionów Polaków. No i tak, wyskoczył mi komunikat, ale z prośbą o udostępnienie moich danych medycznych do trenowania ich #ai XD
No bezczelni są XD
* ZnanyLekarz jest najczęściej zintegrowany z MyDr, który należy do tej samej grupy kapitałowej.
Wisi od godziny, właśnie pod tagiem #cyberbezpieczenstwo
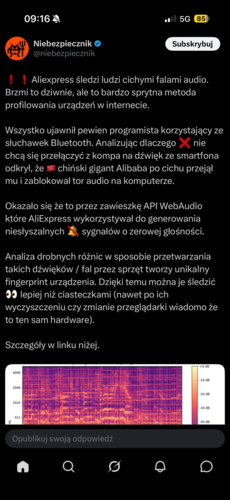
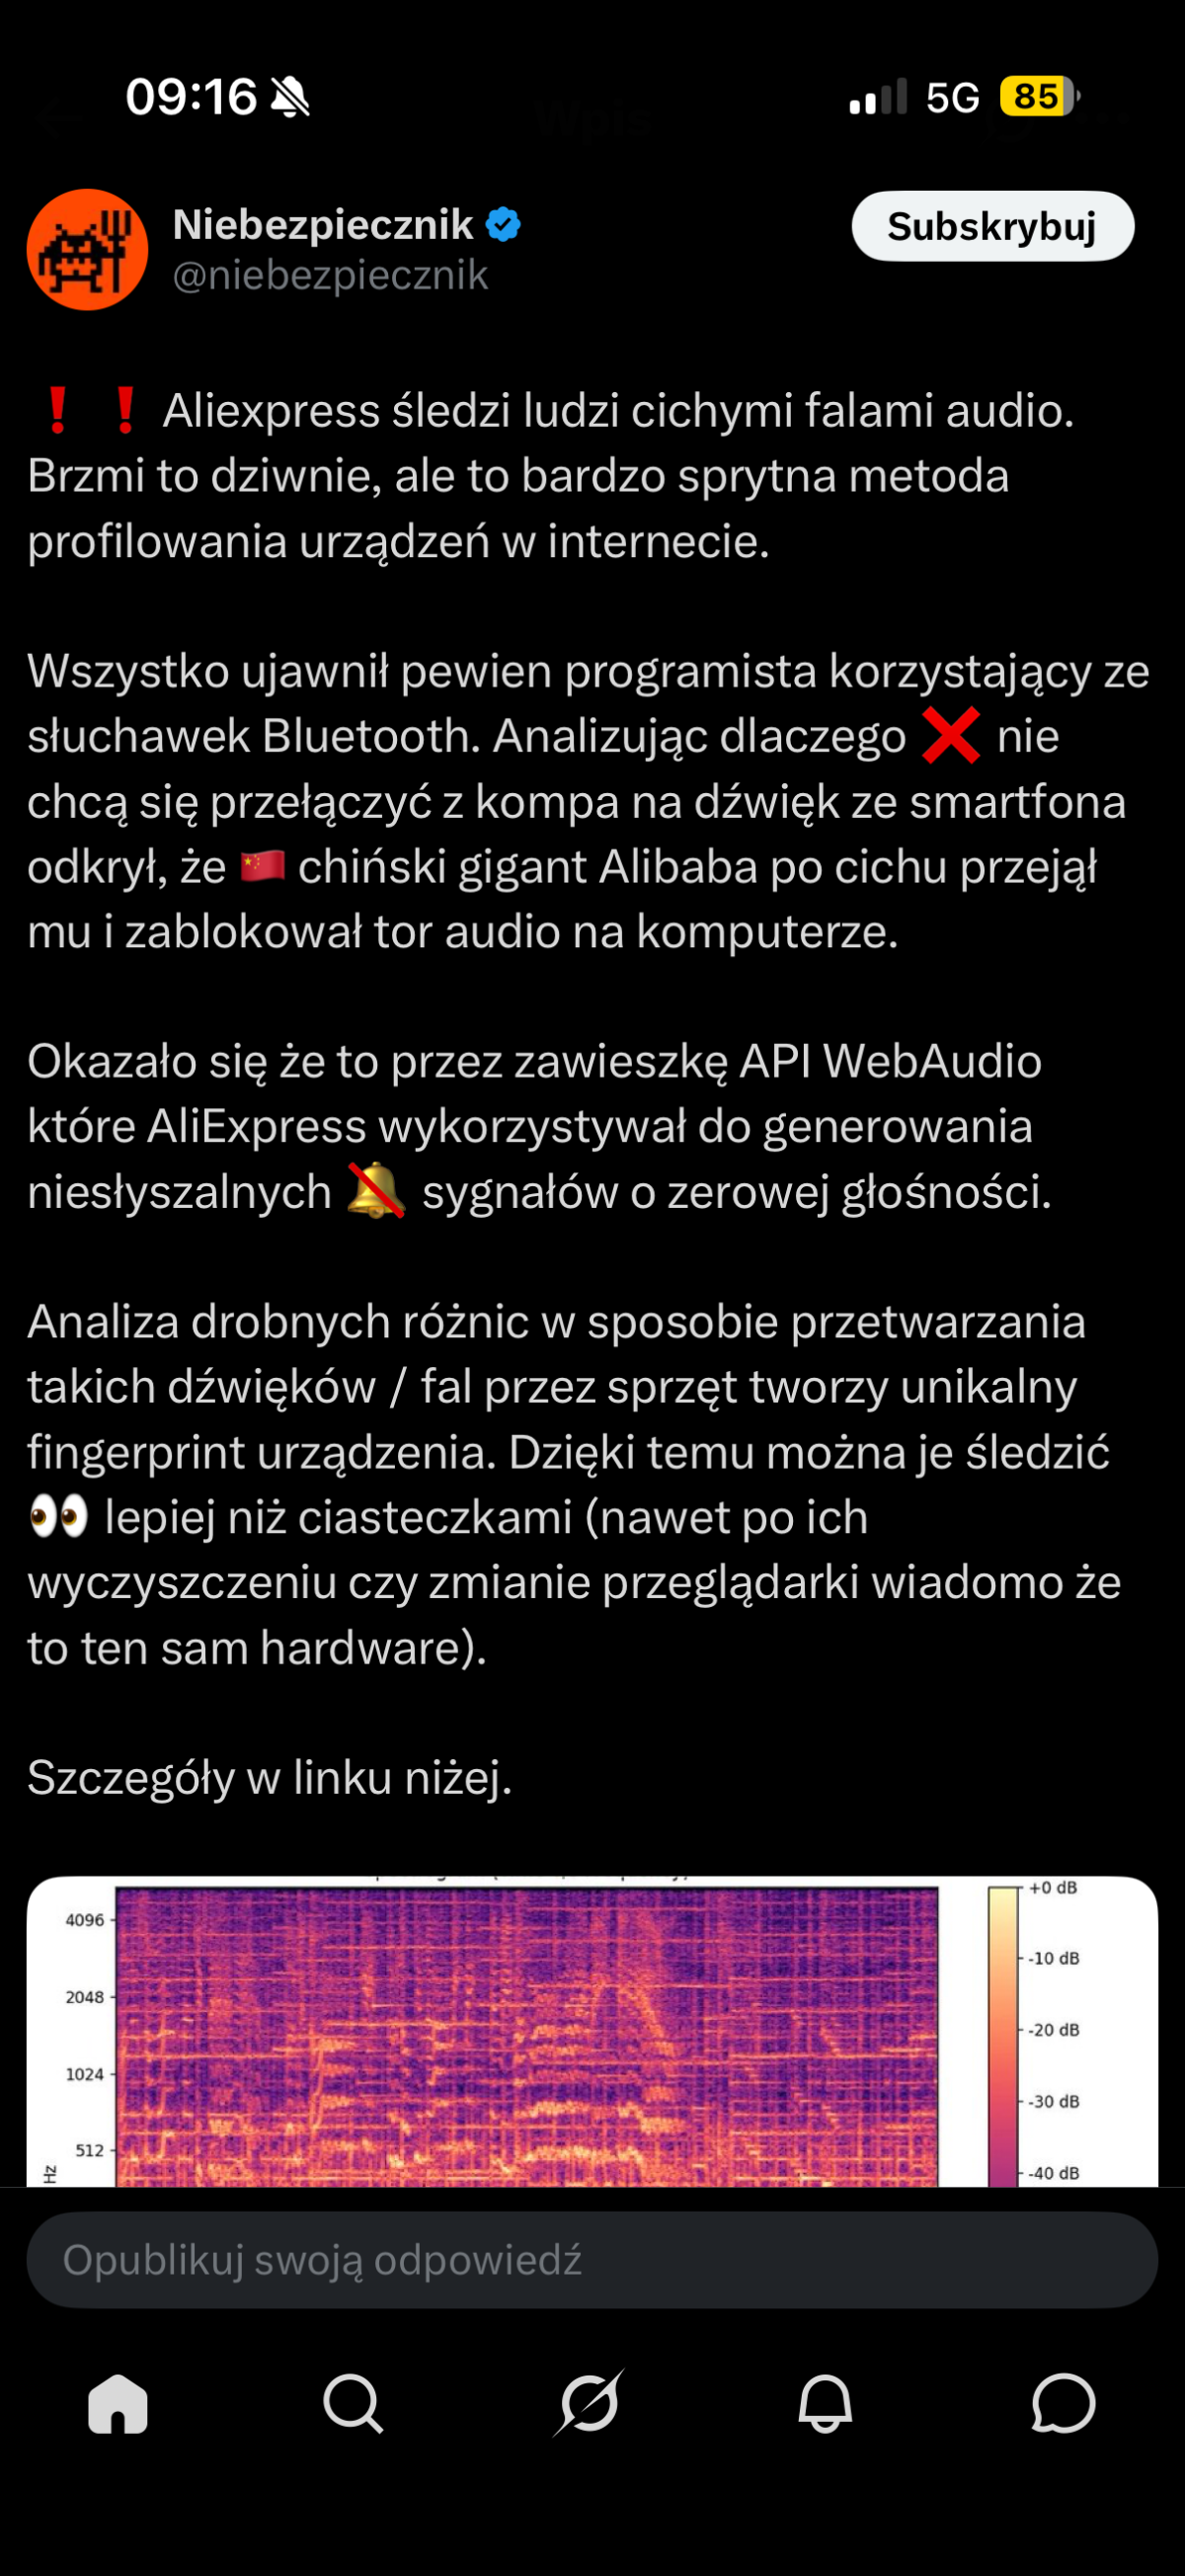
https://www.hejto.pl/wpis/aliexpress-ciekawostki-chiny-madeinchina-niebezpiecznik-cyberbezpieczenstwo-cybe
Hmm ale zastanawiam się w jaki sposób realnie można tego użyć do fingerprintingu. W sensie przeczytałem cały oryginalny wpis na blogu autora i z tego co rozumiem to po prostu strona (jak każda inna) ma dostęp do API przeglądarek i pobiera z nich dostępne informacje. Jedyna nadmiarowa rzecz jaką wykonuje to analiza sposobu przetwarzania audio, w sensie jego wydajność, czas itp. no ale nie widzę szans żeby to było na tyle dokładne żeby faktycznie dało się tego używać do fingerprintingu poszczególnych urządzeń. Nie wiem, to tak jakby strona robiła benchmark GPU na wejściu. Przecież ten wynik za każdym razem będzie inny w zależności czy komputer nie robi jeszcze czegoś w tle itp.
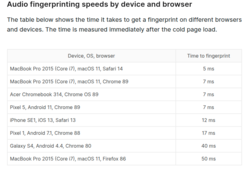
Dobra w sumie zrobiłem głębszy risercz. Otóż można tego jako tako użyć w ten sposób. Jest to szeroko opisane w tym artykule: https://fingerprint.com/blog/audio-fingerprinting/
I jednocześnie jest to problem znany i przeglądarki już zaczęły z tym walczyć. No i skoro głupi artykuł dokładnie opisuje w prostych krokach jak to zrobić tzn, że wielcy gracze na rynku od dawna z tego korzystają i nie jest to nic specjalnego.
A akcja z Aliexpress wynika z tego, że ich programiści musieli coś ostro zjebać bo cała ta operacja nie powinna zająć dużej niż parę milisekund. Wychodzi na to, że jest to chyba połączenie słabego kodu plus potencjalnego buga w przeglądarce który zajmuje urządzenie audio mimo, że nic się nie odtwarza.
@Catharsis raczej to nie będzie bug w przeglądarce (przeglądarkach).
Nie chce mi się siadac do kompa czy głośniczek przy karcie świeci, ale jeśli tak to to normalne. Przecież jak grasz w grę to caly czas zajmuje kanał, nawet jak akurat nie odtwarza dźwięku.
Działacz PiS z Przeźmierowa Jan Molski twierdzi, że Janusz Cieszyński w wolnych chwilach osobiście konfigurowałby firewalle w prywatnych firmach takich jak MyDr. Piękna fantastyka. Może jeszcze tym niewidzialnym respiratorom, które kupił, by aktualizował antywirusa?
#heheszkipolityczne #polityka #bekazpisu #bekazprawakow #bekazpodludzi #cyberbezpieczenstwo #wyciekdanych
Wiadomo, że samego wpisu nie warto nawet komentować, ale w sumie ten Cieszyński to chyba jeden z nielicznych w PISie, który dobrze tam działał. Taka perełka, można powiedzieć. Nie wiem, na ile faktycznie sam miał dobre pomysły, a na ile po prostu pozwalał innym robić rzeczy, ale w każdym razie cyfryzacja spraw urzędowych w tamtych czasach mocno poszła do przodu.
@Lubiejeze był ministrem całe pół roku, więc raczej był jednym z trybików w ministerstwie. A i ministerstwo działa dobrze do dzisiaj, wiec pewnie pracuje tam grupka ludzi, którzy się dogadują pomiędzy partiami.
Nom, cyfryzacja to jest jedna z rzeczy, z której możemy się cieszyć w czasach rządów PoPisu :)