evilonep
★Fanatyk
MyDr minimalizuje swoją odpowiedzialność. Oni to powinni tak ogarnąć, że dostaną gotowe pismo do zgłoszenia tego incydentu i narzędzia do powiadomienia ludzi xD ale syf ocene ryzyka przerzucili na placówki
#cyberatak
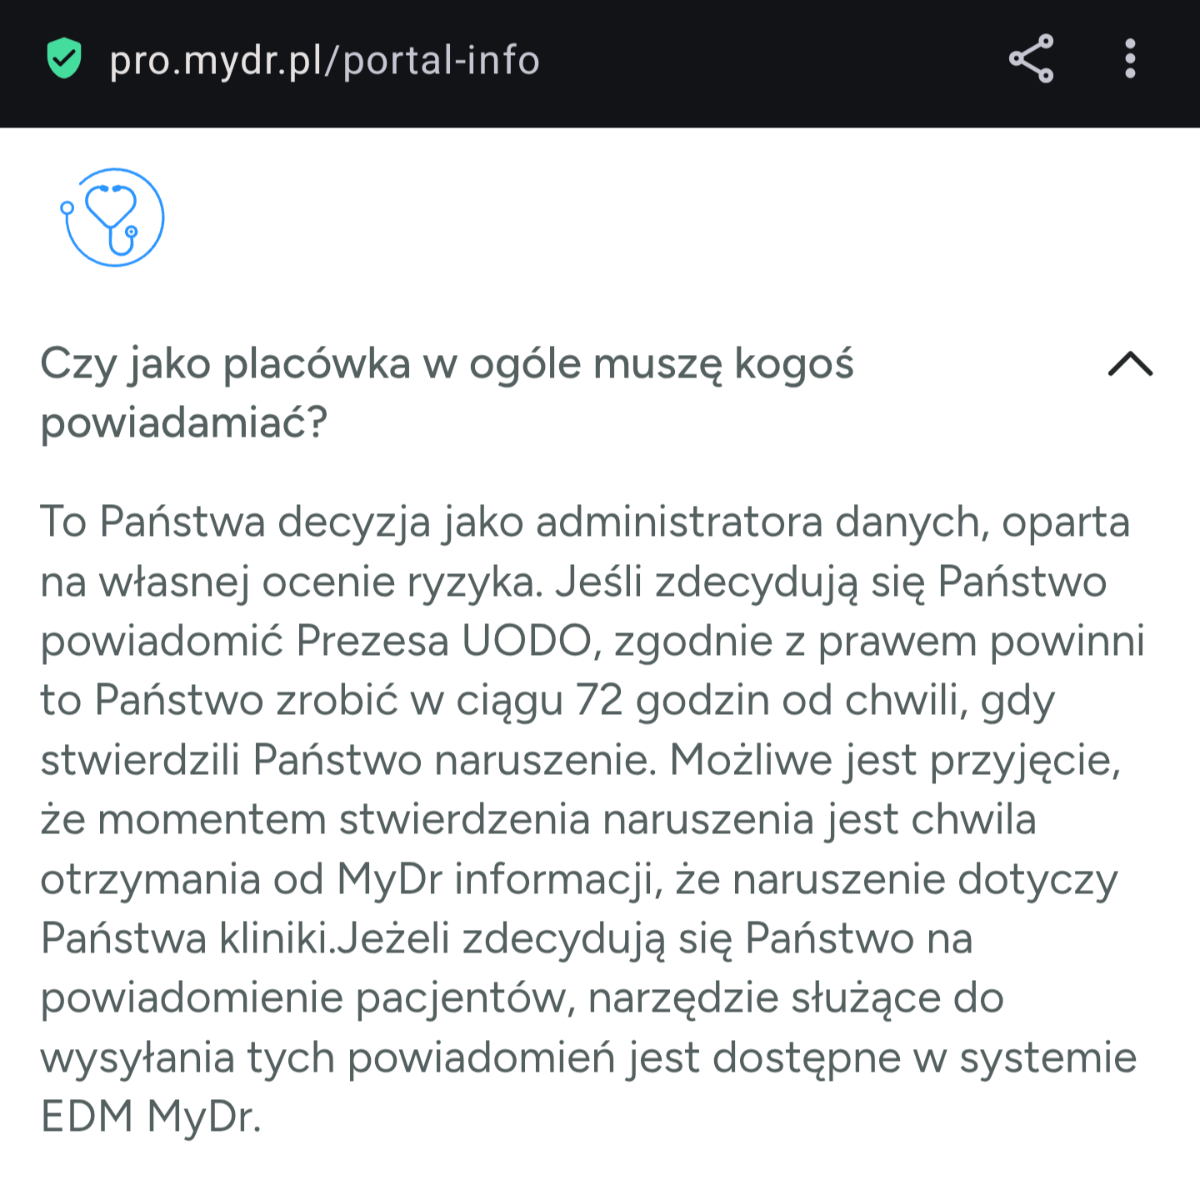


MyDr minimalizuje swoją odpowiedzialność. Oni to powinni tak ogarnąć, że dostaną gotowe pismo do zgłoszenia tego incydentu i narzędzia do powiadomienia ludzi xD ale syf ocene ryzyka przerzucili na placówki
#cyberatak

@evilonep pomijąc suchość tego stwierdzenia to powiedz jak powini się zachować?
Mówię o tym że przepisy są nieżyciowe i oficjalnie oni nie są administratorami danych osób których dane wyciekły (pisałem już o tym wcześniej). Każda z placówek która korzystała z tego rozwiązania powinna mieć własne procedury zarządzania danymi pacjentów.
Jeden napisze że jest administratorem a inny napisze że nie i ma jakieś umowy powierzenia danych i w d⁎⁎ie to ma. O ile jakąś umowę powierzenia danych z mydr podpisało. Ale raczej nie :).
Pytanie czy mydr powiadamia placówki i w jakim zakresie.
Zakładam (nie znam się to się wypowiem) że wszyscy przynależeli do jednej bazy danych i mydr powiadamiał będzie zdawkowo i falami (nie sądzę żeby mieli przygotowane narzędzie na tę okazję).
Bardzo ciekawy przypadek pod względem prawnym i technicznym.
Mój werdykt? Rozejdzie się po kościach. I nic z tego nie wyniknie. Ale chciałbym się mylić.
@Astro
pomijąc suchość tego stwierdzenia to powiedz jak powini się zachować?
powinni dostarczyć placówkom gotowe pisma, instrukcje, wszystko co jest niezbędne do zgłoszenia tego do UODO. To powinno być na 2 kliknięcia. Ocena ryzyka również nie powinna spoczywać na placówce, oni się chuja na tym znają, skąd ma to wiedzieć jakiś lekarz co se gabinet prowadzi czy recepty przez neta trzepie. On się na tym nie zna, po to kupił MyDr żeby to wszystko oni ogarniali, a jak on coś ma zrobić to mu podrzucają.
@evilonep no i tak, i nie. Oczywiście że placówka może się wuja znać ale to jej z niczego nie zwalnia. Szczególnie że na stronie mydr można przeczytać: Będziemy przechowywać te dane osobowe i udostępnimy je specjaliście lub placówce,która zatrudnia specjalistę lub która będzie przeprowadzać badania. W momencie, gdyudostępniamy dane osobowe profesjonaliście lub placówce, staje się ona niezależnym odnas i samodzielnym administratorem danych osobowych, który będzie przetwarzać daneosobowe dla własnych celów (np. dla celów udzielania porad medycznych lubpodobnych). Zachęcamy do zapoznania się z polityką prywatności specjalisty lubplacówki w celu uzyskania dalszych informacji w tym zakresie.
Pytanie na ile takie przerzucenie odpowiedzialności jest zgodne z prawem? Czy takie zbycie odpoiwdzialnosci jest prawnie dopuszczalne? Czy może być dwóch administratorów danych (techniczny odpowiedzialny za strukturę i „prawny” z resta obowiązków?) Ja nie wiem choć się domyślam. I żeby była jasność, absolutnie nie bronię mydr. Wskazuje tylko że sytuacja jest dość zawiła (dla mnie, bo ja głupi jestem). Bo akceptując taką politykę jako lekarz/orzychodnia każdemu powinno to nieco śmierdzieć. Ale ludzie „pani redaktor, my nie czytali, działało a tera płacić trzeba”. Chuj, dane wyciekły, pozamiatane. Pytanie czy spowoduje to dalsze ruchy żeby prawnie ukrócić w przyszłości takie zawiłe sytuacje. Tu również domyślam się że nic się nie wydarzy :/
Zaloguj się aby komentować
Zaloguj się aby komentować


🚨 Cyberatak zakłócił działalność 8 magazynów Ceva Logistics w Europie, powodując opóźnienia w realizacji zamówień części klientów.🔹 Naruszone zostały systemy związane m.in. z obsługą zamówień. 🔹 Część danych klientów mogła zostać skopiowana lub przejęta. 🔹 Według informacji Bol nie dotyczyło to...

W grudniu 2025 zhakowano w Polsce więcej organizacji sektora energetycznego, niż wiedzieliśmy do tej pory. Dodatkowo włamywacze użyli metod, o których wcześniej nie słyszeliśmy. Szczegóły w naszym najnowszym artykule #zaufanatrzeciastrona #energetyka #automatyka #cyberbezpieczenstwo #cyberatak...

Eksperci z CERT Polska ostrzegają przed nową metodą oszustów. Przejmują oni konta użytkowników w aplikacji WhatsApp, by następnie w ich imieniu rozsyłać dalej wirusa. CERT Polska to zespół działający w strukturach NASK. Eksperci opublikowali nowy komunikat, w którym pokazują, jak ustrzec się przed...
Nieudany cyberatak na serwery Narodowego Centrum Badań Jądrowych w Świerku pod Warszawą. Służby sprawdzają teraz, w jaki sposób próbowano w ostatnich dniach złamać zabezpieczenia. Są już wstępne ustalenia dotyczące źródła ataku. W ostatnich dniach doszło do cyberataku na Narodowe Centrum Badań...
Rząd brytyjski przekaże w formie gwarancji 1,5 mld funtów na rzecz koncernu motoryzacyjnego Jaguar Land Rover, który 2 września padł ofiarą cyberataku. Przez ten atak wstrzymana została produkcja samochodów. Trwa usuwanie jego skutków. W nocy 2 września dokonano cyberataku na wewnętrzną sieć...
Problemy na europejskich lotniskach! Atak hakerski na zewnętrznego dostawcę spowodował zakłócenia w ruchu lotniczym i utrudnił odprawy w Londynie, Brukseli i Berlinie. Pasażerów czekały opóźnienia i odwołane rejsy. [...] Jak donoszą media, atak hakerski dotknął firmę Collins Aerospace, która...

Francuski koncern Kering, właściciel luksusowych marek modowych Gucci, Balenciaga i Alexander McQueen, potwierdził poważny wyciek danych klientów.
Według doniesień BBC, hakerzy uzyskali dostęp do prywatnych informacji nawet milionów osób na całym świecie.
#cyberatak #modameska #balenciaga #guccimane
12 sierpnia 2025 roku Ministerstwo Cyfryzacji ogłosiło uruchomienie projektu CROPT, który ma wzmocnić walkę z cyberatakami w Polsce. Inicjatywa, realizowana przez NASK-PIB oraz Policję, opiewa na kwotę blisko 37,5 mln zł i ma na celu podniesienie zdolności obronnych kraju wobec rosnącego zagrożenia...

Minister bezpieczeństwa narodowego Singapuru, K. Shanmugam, oświadczył, że kraj ten stoi w obliczu „poważnego” cyberataku wymierzonego w infrastrukturę krytyczną - podała w sobotę, 19 lipa, agencja AFP. Eksperci wskazują, że stoi za nim grupa powiązana z Chinami. Pekin stanowczo zaprzeczył...
W 2024 roku Polska znalazła się w gronie najczęściej atakowanych państw w Europie – cyberprzestępcy co miesiąc dokonywali średnio aż 2063 ataków na sektor publiczny i 2058 na wojskowo-rządowy[1]. Takie cyberataki najczęściej mają na celu pozyskiwanie kluczowych danych, zakłócanie działania...

Jest oczywiście jeden aspekt, o którym nikt głośno nie mówi, ale trudno, aby w dzisiejszych czasach nie myślano nie tylko o ochronie przed atakami z Korei Północnej lub Chin, ale też działaniami amerykańskich służb.
Rząd w Tokio chce zwiększyć bezpieczeństwo systemów teleinformatycznych w kraju....

Służby odpowiedzialne za cyberbezpieczeństwo wykryły cyberatak na systemy Polskiej Agencji Kosmicznej POLSA - poinformował na platformie X minister cyfryzacji Krzysztof Gawkowski. POLSA potwierdza incydent, systemy Agencji zostały odłączone od internetu.
Jak napisał, służby wykryły...

Norwesko-amerykańska firma Gravy Analytics znalazła się w centrum skandalu związanego z bezpieczeństwem danych. Na rosyjskim forum hakerskim opublikowano ponad 3 miliony zapisów dotyczących przemieszczania się ludzi w Europie.
Jak wynika z analizy, w wycieku mogły znaleźć się dane dotyczące 146 000...

Polska może po raz pierwszy doświadczyć liczby ponad 100 tysięcy cyberataków w bieżącym roku, wobec 80 tys. cyberataków rok wcześniej (co wówczas oznaczało wzrost o 100% wobec 2022 roku), podał Check Point Software. Najbardziej zagrożony jest sektor rządowy, wojskowy i infrastruktury...

CrimsonRAT atakuje: Nowy lider wśród malware'u. Ponad 6% polskich firm zaatakowanych. Uwaga na fałszywe aktualizacje. CrimsonRAT wykorzystuje luki w popularnych aplikacjach
Nowe oprogramowanie – CrimsonRAT, rozprzestrzeniane za pomocą spamu, próbuje infekować ponad 6 proc. polskich przedsiębiorstw,...

Po komunikatach o wycieku danych klientów sklepu dla dorosłych oraz dużego sklepu meblowego mamy kolejne doniesienia o konsekwencjach ataku na selly.pl. Tym razem naruszenie zgłosił właściciel aż trzech sklepów z artykułami sportowymi i rowerowymi.
Serwis niebezpiecznik.pl poinformował o mailu...

Prawie jedna trzecia (31%) przedsiębiorstw korzystających ze środowisk OT zgłosiła więcej niż sześć włamań w ciągu ostatniego roku (wzrost z 11% rok wcześniej).
Fortinet opublikował wyniki globalnego badania w dokumencie 2024 State of Operational Technology and Cybersecurity Report, w którym wzięli...

Garść szczegółów możemy znaleźć w dość suchej notce przesłanej do amerykańskiego regulatora: W dniu 20 maja 2024 r. firma Live Nation Entertainment, Inc. zidentyfikowała nieautoryzowane działania w zewnętrznym środowisku bazy danych w chmurze zawierającym dane Spółki (głównie z jej spółki zależnej...