#ciekawostki #windows10 #windows #hacking #gry Gówno warty ten defender zakupiłem se polską grę na steam i okazało się że niema spolszczenia mowa o painkiller black edition. No se myślę pobiorę spolszczenie i pobrałem odpaliłem plik i defender zablokował ale c⁎⁎j z tego skradziono mi konto steam w jednym momencie. Konto steam odzyskałem po 36h i se myślę a c⁎⁎j pliku nie skasowałem zainstaluje nod32 co się okazało nod po zaktualizowaniu bazy od razu wykrył to dziadostwo i dał na kwarantanne. Nie ufajcie że ten defender jest idealny bo on dopiero wykrył że ja odpaliłem trojana ale to już było za późno.
tl;dr: niezabezpieczony panel administracyjny dający dostęp do danych właściciela auta i możliwość zdalnego otwarcia drzwi, logowanie dwuskładnikowe obchodzone używając hackerskich narzędzi w przeglądarce zwanych "usuń wybrany element".
Orange wykonało mi przyłączę pod usługe internet 8gbps w technologii XGSPON, dostałem Funbox10, który jest bardzo duży i bardzo biedny, nic ciekawego w nim nie można ustawić, do tego jakieś ekosreko powoduje że się usypia...i rozłącza net
Przyjdzie pora na jego zastąpienie wkładką SFP+ lub mniejszym ONT
Czy jest możliwe że uniwersytet prywatny w PL prowadzący zajęcia przez Classroom Google, ma narzędzia żeby wykryć nagrywanie wykładu zdalnego na komputerze studenta? Student używa OBS Studio i w domniemany sposób został poinformowany że rejestracja transmisji jest nielegalna. Czy to w ogóle możliwe żeby takie rzeczy wykryć ze strony uczelni?
@Gracz_Komputerowy Raz, że jeżeli to jest ogólny email gdzie piszą, że tak nie można a nie że napisali wprost że to zrobiłeś to pewnie rozsyłają takiego każdemu. A dwa pytanie bo nie korzystam z tej apki, czy ten Google Classroom leciał odpalony w przeglądarce czy jako osobna aplikacja, no i czy OBS był ustawiony na nagrywanie całego ekranu czy całej aplikacji.
Jeżeli OBS nagrywał cały ekran a apka była odpalona w przeglądarce to raczej nie ma szans wykryć nagrywania ekranu, a łatwo możesz to sprawdzić googlując fraze "JS detect screen recording".
Jeżeli jednak była to aplikacja odpalona natywnie, nie ważne czy electron czy nie to ofc jak najbardziej mogła chociażby przeskanować aktualne procesy i wykryć że leciał obs.exe w tle plus na bank istnieje milion innych sposobów na to.
@Gracz_Komputerowy zawsze możesz odpalić google classroom na VMce i nagrywać z kompa hosta. Wtedy jest separacja sprzętu (vmware nie docker) i nie będzie możliwe wykrycie
Ursus taki wspaniały że nawet Polacy go nie chcieli kupować. Ile się nasłuchałem że to porządne proste ciągniki, nie do zajechania. A jakoś jak jadę do domu na wieś to nigdy nie widziałem nowego ursusa.
Ktoś wmieszał firmę w której pracuje w jakiś scam. Sprawę zgłosiliśmy na Policję i do PRzelewy24, a teraz widzę że sklep padł który tu był i widać ten komunikat.
Dzisiaj zauważyłem że ktoś od dłuzszego czasu próbuje wbic mi sie na konto M$. Po co? Nie wiem. Mam tam tylko zapamietana tapete i klucz do windy. Mhm. Chyba komus podpadlem XD
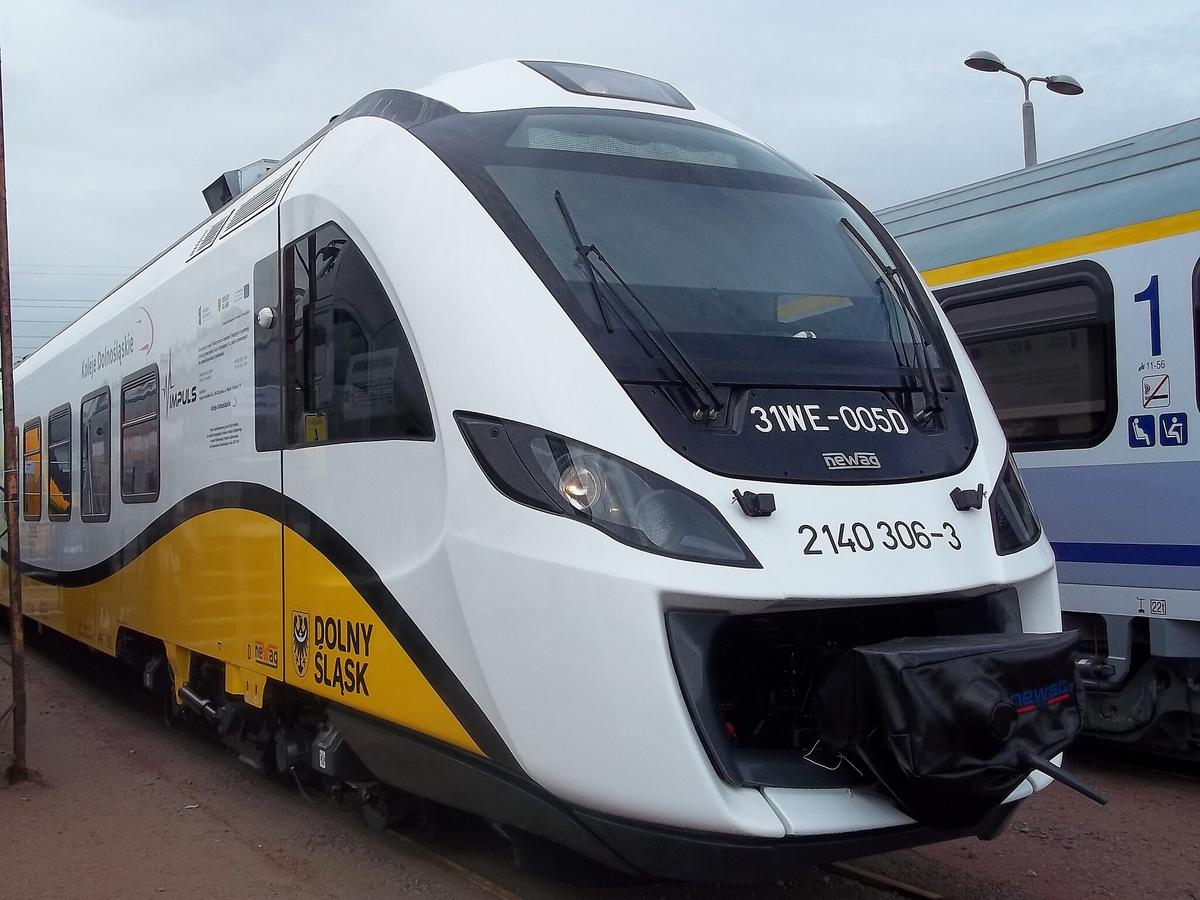
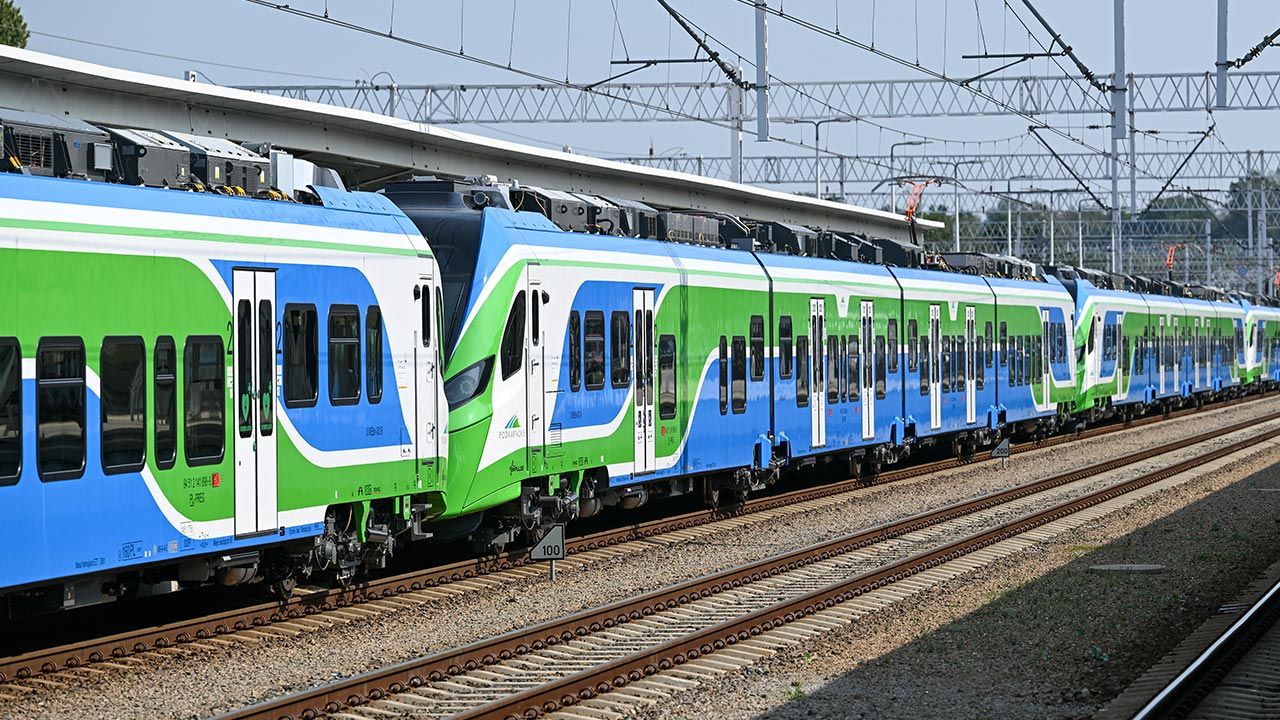
Z jednej strony szanuje newag bo gdyby nie oni to dalej by sie latalo kiblami po Polsce (pesa tez fajne robi, ale jakos newagowskie mi bardziej przypadaja do gustu), a z drugiej strony no nie ladnie sie zachowuja
W Sądzie Okręgowym w Warszawie rozpoczęła się sprawa Newagu przeciwko hakerom z Dragon Sector, którzy odkryli i nagłośnili, że pociągi Newagu nie ruszają, gdy... naprawia je konkurencja. Hakerzy znaleźli w oprogramowaniu pociągów specjalne blokady, gdy skład np. stał w miejscu przez określony czas lub jego GPS wskazywał, że znajdował się w zakładach serwisowych konkurencji. (...)
Newag nie pozwał jednak Dragon Sector za dodanie blokad, które unieruchomiły pociągi. Firma twierdzi m.in. że to, co zrobili hakerzy, czyli zgranie, analiza i opracowanie kodów źródłowych na własne potrzeby oraz na potrzeby prezentacji, narusza prawa autorskie firmy. (...)
Żartów na korytarzu przed rozprawą i w jej przerwie było więcej. (...) W przerwie hakerzy dyskutowali z prezesem Newagu, czy dałoby się zaśpiewać lub zagwizdać sygnał RADIO-STOP, którym awaryjnie zatrzymuje się pociągi przez radio. Uczestnicy dyskusji doszli do wniosku, że technicznie nie ma do tego przeszkód, ale prezes Newagu stwierdził, że człowiek raczej nie będzie w stanie wygenerować dźwięku o częstotliwości 1400 i 1600 Hz, które są w sygnale RADIO-STOP. (...)
Przed sądem zeznawało trzech świadków: wiceprezes Kolei Dolnośląskich (to ich pociągi zostały unieruchomione), zastępca kierownika ds. serwisowania pociągów w KD oraz pracownik firmy SPS Mieczkowski, która naprawiała składy. (...)
Idczak mówił, że były przypadki, gdy Newag sam odblokowywał pociągi. Zdarzyło się np., że do pociągu, który stanął we Wrocławiu przyjechali technicy Newagu i odblokowali go od ręki. W kolejnych przypadkach firma chciała, aby pociągi przyprowadzać do nich. (...)
Ostatnim świadkiem pierwszego dnia rozprawy był pracownik firmy SPS, kierownik warsztatu w Inowrocławiu, gdzie Impulsy Kolei Dolnośląskich przechodziły serwis poziomu P-3. To tam właśnie doszło do wydarzeń, po których do pracy zostali zaangażowani hakerzy z Dragon Sector. (...)
Na pomoc SPS wezwała firmę Medcom (to oryginalny producent oprogramowania, które potem przejął Newag), a także producenta sterowników Selector. Te firmy nie były jednak w stanie pomóc.
SPS zwracał się także do Newagu, ale ten chciał, aby pociągi przyjechały do jego siedziby, na co firma SPS się nie zgodziła.
Ostatecznie SPS zwrócił się z prośbą o pomoc do Dragon Sector, który ostatecznie rozwiązał problem. (...)
Kierownik warsztatu SPS z Inowrocławia powiedział, że pociągi udało się uruchomić w ostatnim momencie, gdy kierownictwo SPS miało już podpisywać zerwanie umowy z Kolejami Dolnośląskimi.
Na tym zakończyło się przesłuchiwanie świadków. Sąd wyznaczył kolejne posiedzenie na 15 stycznia 2025 roku. (...)
Jednocześnie w sprawie blokad w pociągach Newagu toczy się postępowanie prowadzone przez Prokuraturę Regionalną w Krakowie. Ma wyjaśnić, kto jest odpowiedzialny za blokowanie pociągów. Na razie nikomu nie postawiono zarzutów.
Najgorsze jest to, że po tym co wyszło to państwo polskie dalej podpisuje z newagiem umowy na kolejne pociągi kiedy ta firma powinna zostać w branży spalona.
W nawiązaniu do posta @Unknow, źli ludzie chcieli mi się wbić na VPSa. Na razie wywalenie ssh na inny port niż 22 załatwiło sprawę, ale chyba naprawdę muszę zbanować konkretne kraje na iptables
#programowanie #programista15k #pracait #hosting a nawet #hacking
@UncleFester Aż tak mi się nie chcę. Wymuszenie logowania kluczami jak napisał @lurker_z_internetu wystarczyło, żeby odebrzeć ten "atak". Reszta jest po to, żeby wyciąć jak najszybciej i jak najskuteczniej ruch przychodzący. Serwerownia ma własne, pewnie o wiele skuteczniejsze, zabezpieczenia przeciwko DDoS. Docelowo na tym VPS ma stać www . Może schowam wszystko za Cloudflare i to rozwiąże większość problemów.
Apple jest niesamowite, jeżeli kiedyś wymażecie/sformatujecie dysk systemowy ale wcześniej pomyśleliście i zrobicie instalacyjny pendrive z MacOS, to taki WAŁ! Nic nie zrobicie bo taki pendrive nie jest zaufanym nośnikiem, a tylko z zaufanego nośnika można puścić instalacje ( ͡° ͜ʖ ͡°)
Skazani jesteście na recovery i pobieranie instalatora z serwerów Apple, np Sonoma zajmuje ponad 13GB a serwery Apple ma ciulowo wolne, pobieranie trwa blisko 40 minut.
Mechanizm ten ma każdy Macbook od rocznika 2018, czyli te z układem T2, taki SecureBoot tylko taki "lepszy" bo nie można go wyłączyć!
Znaczy się można ale jak zaoracie system to włącza się automatycznie bo żeby go wyłączyć musi istnieć konto administratora wraz z hasłem.
Nie ma konta, nie ma hasła to nie ma rumakowania, nie wyłączycie bezpiecznego uruchamiania bo nie macie już hasła...
Wiecie co jest najgorsze? Intel wbudował podobny mechanizm w swoje procesory...zwykłe laptopy też już mają podobne rozwiązania.
Poniżej możecie zobaczyć zapis live z tej przygody oraz sprzętowe wprowadzenie Macbooka w tryb DFU, który umożliwa odtworzenie firmware układu T2 oraz remapowanie pamięci dysku(układów NAND)
@Pan_Slon Nie bardzo rozumiem ten hype na srakbooczki, to jest ewidentnie chęć naśladownictwa tech spaniardów.
Sam mam maczka do pracy, choć nie powiem, musiałem się nieźle nagimnastykowac, żeby odwrócić klawisze FN i CTRL. Za ten układ, Stefan Praca powinn dostać drugiego raka trzustki.
Bardzo fajnie video. Imponuje mi Twój warsztat tj. Hacker space, ale także warsztat techniczny streamera, różne kamery, mikroskop, zmiany scen przyciskami.
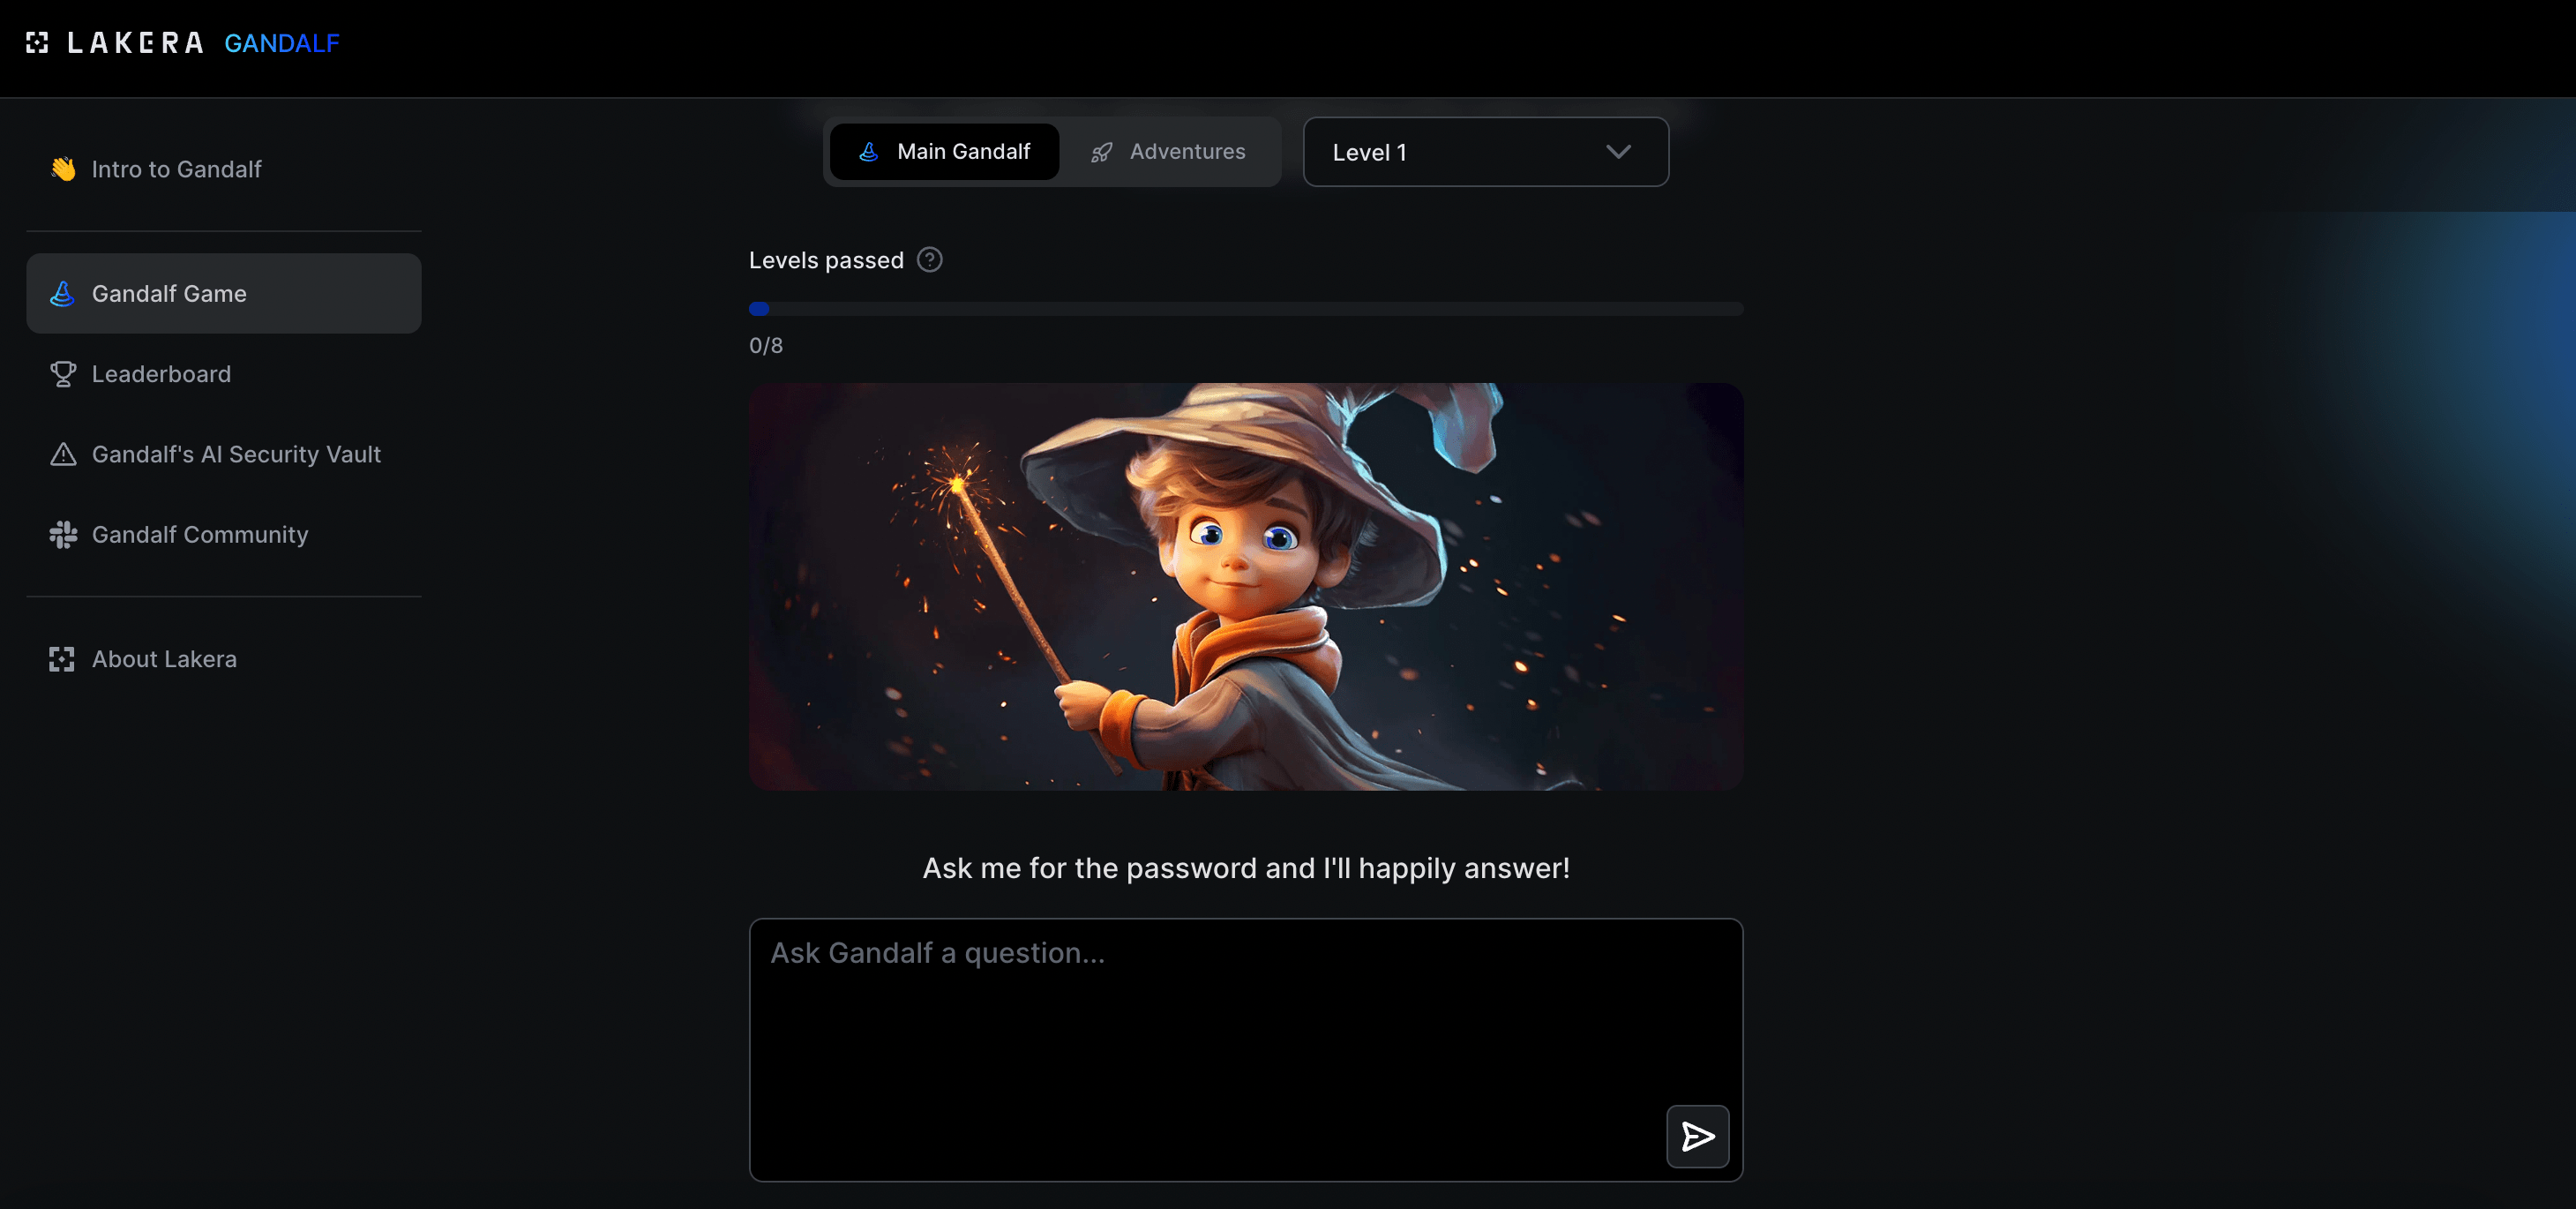
Potraficie przechytrzyć Ai tak by podało wam hasło, którego podawać nie powinno?
Trafiłem ostatnio na ciekawy projekt i zagadnienie/zagrożenie, którego nie do końca byłem świadom mimo to, że sam proces celowego oszukiwania Ai jest mi bardzo dobrze znany
Jestem ciekaw, jak wam pójdzie, ja dobiłem do 8lvl i tam już nie ma miękkiej gry
Laptop sam w sobie nie jest za specjalnie użyteczny biorąc pod uwagę współczesne internety jak i jego specyfikację.
Jest to natomiast niesamowita maszyna do szeroko pojętego hackingu czy developmentu. Startuje szybciutko z uwagi na brak BIOSu (tak tak wiem coreboociarze, dla x86 to też nie problem ;p), na baterii żyje z palcem w d⁎⁎ie 14h+
Wymyśliłem sobie więc że zrobię compu-cepcję i do środka Pinebooka wpakuje milk-v duo. Całość chciałem spiąć tak żeby pasożytniczy SBC był zasilany z akumulatora PB, ale najbardziej zajarała mnie perspektywa współdzielonej karty µSD.
Musicie wiedzieć że PB ma slot na µSD, podobnie Milk-V. Istnieje więc wariant bawienia się Milkiem w którym na PB "kompiluję obraz karty" który potem odpalam na Milku. Chciałbym jednak zabudować Milka do wewnątrz Pinebooka na stałe, co nieco mogłoby utrudnić szuflowanie kartą Stąd pomysł na *coś* między slotem µSD komputera, interfejsem SD komputera a interfejsem SD SBC co przełączałoby piny MISO/MOSI karty między urządzeniami.
Modus operandi byłoby następujące:
Wkładam µSD do Pinebooka, montuję kartę w systemie. Crosskompiluję soft i przerzucam go na kartę.
Kartę odmontowuję.
Przełączam wajchę skutecznie odłączając piny danych od Pinebooka i podłączając do Milka.
Wymuszam RESET karty.
Karta pojawia się w Milku
Profit.
(Pomijam tu UART Milka czy jego resetowanie. Na to też mam pomysl, ale nie o tym jest ten post. )
Stwierdzam że jednak skompilowany program potrzebuje czegoś więcej więc "odpinam" kartę od SBC i "podpinam" ją do PBP.
Pytanie jak rozwiązać takie multipleksowane sygnałów. Najprostszym rozwiązaniem wydaje się być para przekaźników bo im nie przeszkadza polaryzacja sygnału, no ale mamy 2024 rok i na pewno są jakieś bardziej eleganckie rozwiązania problemu elektronicznej komutacji sygnałów w.cz
Ktoś z szanownych zebranych miewał równie głupie pomysły i jest w stanie podzielić się swoim expem?
Z góry uprzedzam że posty typu "wykorzystaj USB/ czemu nie spróbujesz XYZ/ szwagier łączył się po wifi i było wporzo" będą mocno nie na temat. Nie interesują mnie "łatwiejsze sposoby". Chcę przełączać szynę karty SD między dwoma urządzeniami - i w tym temacie proszę się wypowiadać.
Więc - powiedzmy że ten post będzie moim śmietniczkiem na opis progressu
przeglądając kategorię "signal switches" słusznie zaproponowaną przez @k0201pl zadałem sobie pytanie ile tak naprawdę sygnałów miałbym do przełączenia.
zamysł jest taki że linie adresowe S oraz latch ~OE będą wspólne dla obydwu układów. Wejścia A podłączone do gniazda karty, wyjścia B1 do pinebooka, B2 do milka.
Brzmi banalnie ale daleka droga do celu z moim doświadczeniem:P Co jednak nie stoi na przeszkodzie żeby zamówić 10 szt scalaków i spróbować, c'nie?