Kurde. Mam widoczną sieć WiFi, i nie wiem czy to nie jakieś moje urządzenie to nadaje.
Nazwa sieci: SmartLife-700171
IP routera: 192.168.78.1
Adres Mac: 8e968:12
Nmap wypluł to co widać. Nie mam pomysłu już jak zbadać to urządzenie, by wiedzieć jaka appka to obsługuje. Jakiś pomysł? Jak wykryć co to za gówno nadaje?
Przeczytałem instrukcje, sciagłem ich appke... która jest stricte forkiem od Tuya/SmartLife... podłączyłem się pod wifi i okazuje się że to odkurzacz od sąsiadów xD
@Klopsztanga na przyszłość można jeszcze próbować szukać vendora po MACu (tutaj Ci wcięło jeden znak). Często wychodzą pierdoły albo sam układ od sieciówki, ale czasem może nakierować na dany sprzęt. No i chyba w niektórych apkach można mierzyć poziom sygnału dla danej sieci, wydaje mi się że WiFiman od ubiquiti miał taką opcję. Ba, tam się chyba nawet heatmapę sieci dało robić chodząc po obiekcie z odpalonym aparatem
Ogromny wyciek pokazuje, że chińska firma zhakowała zagraniczne rządy i aktywistów
PEKIN: Chińska firma zajmująca się bezpieczeństwem technicznym była w stanie włamać się do zagranicznych rządów, infiltrować konta w mediach społecznościowych i hakować komputery osobiste, co ujawnił ogromny wyciek danych przeanalizowany przez ekspertów w tym tygodniu.
Według firm zajmujących się cyberbezpieczeństwem, SentinelLabs i Malwarebytes, zbiór dokumentów z I-Soon, prywatnej firmy, która rywalizowała o chińskie kontrakty rządowe, pokazuje, że jej hakerzy narazili na szwank ponad tuzin rządów.
I-Soon naruszył również "organizacje demokratyczne" w półautonomicznym mieście Chin Hongkongu, uniwersytety i sojusz wojskowy NATO, napisali badacze SentinelLabs w środowym poście na blogu.
Wyciekłe dane, których treści AFP nie była w stanie natychmiast zweryfikować, zostały opublikowane w zeszłym tygodniu w internetowym repozytorium oprogramowania GitHub przez nieznaną osobę.
"Wyciek dostarcza jednych z najbardziej konkretnych szczegółów, jakie do tej pory pojawiły się publicznie, ujawniając dojrzewający charakter chińskiego ekosystemu cyberszpiegostwa" - stwierdzili analitycy SentinelLabs.
I-Soon był w stanie włamać się do biur rządowych w Indiach, Tajlandii, Wietnamie i Korei Południowej, między innymi, Malwarebytes powiedział w osobnym poście w środę.
Strona internetowa I-Soon nie była dostępna w czwartek rano, choć z archiwum internetowego z wtorku wynika, że ma ona siedzibę w Szanghaju, a jej spółki zależne i biura znajdują się w Pekinie, Syczuanie, Jiangsu i Zhejiang.
Firma nie odpowiedziała na prośbę o komentarz.
Zapytane w czwartek przez AFP o to, czy Pekin zatrudnił hakerów, chińskie ministerstwo spraw zagranicznych stwierdziło, że "nie jest świadome" tej sprawy.
"Co do zasady, Chiny zdecydowanie sprzeciwiają się wszelkim formom cyberataków i rozprawiają się z nimi zgodnie z prawem" - powiedział rzecznik Mao Ning.
HACKI NA UMOWY
Wyciek obejmuje setki plików pokazujących czaty, prezentacje i listy celów.
Wśród wycieków AFP znalazła coś, co wyglądało na listy tajlandzkich i brytyjskich departamentów rządowych, a także zrzuty ekranu z prób zalogowania się na konto danej osoby na Facebooku.
Inne zrzuty ekranu pokazywały kłótnie między pracownikiem a przełożonym o wynagrodzenie, a także dokument opisujący oprogramowanie zaprojektowane w celu uzyskania dostępu do wiadomości e-mail programu Outlook.
"Jak pokazują dokumenty, które wyciekły, zewnętrzni wykonawcy odgrywają znaczącą rolę w ułatwianiu i wykonywaniu wielu ofensywnych operacji Chin w domenie cybernetycznej". - stwierdzili analitycy SentinelLabs.
Na jednym ze zrzutów ekranu z rozmowy na czacie ktoś opisuje prośbę klienta o wyłączny dostęp do "biura sekretarza spraw zagranicznych, biura ASEAN ministerstwa spraw zagranicznych, biura premiera, krajowej agencji wywiadowczej" i innych departamentów rządowych nienazwanego kraju.
„Współczesne wydarzenia pokazują nam, że hacktywizm stał się głównym nurtem i jest obecnie nieuniknionym wymiarem konfliktów politycznych, nawet tych, które kończą się kinetycznymi starciami między państwami, testowanie wirtualnych granic symbolicznych, sensacyjnych hacków, czujności, cyberszpiegostwa, a nawet cyberwojny.„
Ciekawy artykuł, można sobie wyobrazić skalę ruskich botów w naszej sieci.
W nawiązaniu do wpisu na temat wycieku danych diagnostycznych Polaków - zgodnie z obietnicą przestępcy opublikowali pełną bazę danych wykradzionych z laboratoriów diagnostycznych #ALAB
Przestępcy zostawili lakoniczną notkę:
Ta firma nie chce zapłacić $0.5 (~2zł) od klienta by chronić ich prywatność.
W grudniu wypowiadał się również dla redakcji Niebezpiecznika Seweryn Dmowski z Alab'u:
Zdarzenie to jest przede wszystkim konsekwencją stanowczej postawy spółki, która nie negocjuje z cyberprzestępcami i nie zamierza spełniać ich żądań w zakresie okupu. Spodziewając się takiego rozwoju wydarzeń oraz szczerze komunikując możliwe scenariusze negatywne do mediów i opinii publicznej, jesteśmy w trakcie szczegółowej analizy danych opublikowanych przez przestępców. Wstępna analiza wskazuje na to, że wcześniej prawidłowo zidentyfikowaliśmy zakres danych, do których nieautoryzowany dostęp uzyskali przestępcy. Jesteśmy w stałym kontakcie ze wszystkimi instytucjami publicznymi odpowiedzialnymi za zwalczanie cyberprzestępczości oraz bezpieczeństwo i ochronę danych osobowych. Naszą intencją pozostaje otwarta i transparentna współpraca ze wszystkimi właściwymi instytucjami, w tym także mediami, w zakresie pełnego wyjaśniania wszystkich aspektów wspomnianego incydentu bezpieczeństwa. Wszelkimi dalszymi informacjami podzielimy się jak tylko będzie to możliwe – do tego czasu pozostajemy do Państwa dyspozycji w razie jakichkolwiek pytań. Pragnę podkreślić, że konsekwentnie realizujemy politykę informowania wszystkich osób, których dane zostały upublicznione w Internecie przez przestępców, o wynikających z tego faktu zagrożeniach oraz udzielamy im wsparcia w zakresie nieodpłatnego uzyskania alertu BIK na okres 6 miesięcy.
„Ta firma nie chce zapłacić $0.5 (~2zł) od klienta by chronić ich prywatność." - do roboty się weźcie gnoje, poprawić systemy bezpieczeństwa, grę stworzyć, animację czy jakieś programy lub aplikacje.
Głupie gry na komórki dziś to syf z reklamami. Szukałem ostatnio Angry Birds - nie ma. Usunęli. Ostatnie komentarze wskazują na multum reklam. Myślę sobie - Cut The Rope. Jest. Zainstalowałem i reklamy oraz subskrypcja co miesiąc by je wyłączyć. Nie kilka złotych za gierkę, tylko subskrypcja. I to droga, bo Netflix wychodzi w standardzie taniej, a są gry.
Dlaczego ci leniwi hakerzy nie zrobią fajnej gry za 20zł czy cokolwiek, skoro tacy sprytni? Wokół tylko syf, chciwość, a ci jeszcze kradną i pieprzą o „prywatności". Wysłać wszystkich takich do rosji, tam ich miejsce.
@zuchtomek no trudno. Dobrze zrobili, bo dla mnie czy dane będą publiczne czy do kupienia w darknecie to żadna różnica. Instytucje rządowe i bankowe powinny mieć plany awaryjne na takie okazje. Mam nadzieję, że mają.
@pluszowy_zergling fajnie, że chłopaki pomimo bycia ekstremalnymi nerdami potrafią tak fajnie o tym wszystkim opowiadać, że nie trzeba być ekspertem od security, żeby wszystko zrozumieć
Polski zespół Poland Can Into Space zajął czwarte miejsce podczas kwalifikacji do konkursu hakowania satelity (HACK-A-SAT), dzięki temu zakwalifikowali się do finału.
Wyniki z wszyskich edycji (dość dobrze sobie radzili :D):
Sprzedająca przekroczyła czas wysyłki, więc #olx automatycznie zwróciło kasę. Tyle, że sprzedająca nie ogarnęła i i tak nadała przesyłkę. To ma być ta ochrona w przypadku przesyłki olx? Oczywiście sprzedającą powiadomię i rozliczymy się poza olx, ale olx jest na tym w plecy bo zwróciło pełną kwotę razem z kosztem serwisu i przesyłki. Da fak? Miał ktoś taką sytuację?
Pamiętacie te buńczuczne deklaracje grupy Anonymous z początków wojny, że ujawnią russkich agentów, że sparaliżują russkie wojsko, gospodarkę i takie tam?
Coś z tego im wyszło czy raczej były to tylko deklaracje i niczym niepoparte groźby?
Bo ja o niczym wielkim nie słyszałem, ale może źle słuchałem ...
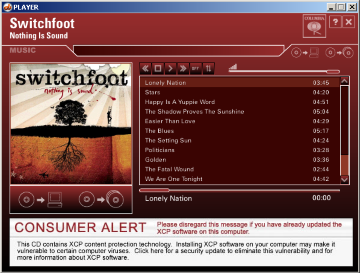
Po włożeniu do komputera, płyty CD instalowały jeden z dwóch elementów oprogramowania, które zapewniały formę zarządzania prawami cyfrowymi (DRM) poprzez modyfikację systemu operacyjnego w celu zakłócania kopiowania płyt CD. Żadnego z tych programów nie można było łatwo odinstalować, a ponadto tworzyły one luki w zabezpieczeniach, które były wykorzystywane przez niepowiązane złośliwe oprogramowanie. Jeden z programów instalował się i "dzwonił do domu" z raportami na temat prywatnych nawyków słuchania użytkownika, nawet jeśli ten nie zaakceptował umowy licencyjnej użytkownika końcowego (EULA), podczas gdy drugi nie był w ogóle wymieniony w EULA. Oba programy zawierały kod pochodzący z kilku darmowych programów objętych licencją copyleft, co stanowiło jawne naruszenie praw autorskich, i konfigurowały system operacyjny w taki sposób, by ukryć istnienie oprogramowania, co doprowadziło do sklasyfikowania obu programów jako rootkitów.
Sony BMG początkowo zaprzeczało, jakoby rootkity były szkodliwe. Następnie wydała deinstalator dla jednego z programów, który jedynie sprawiał, że pliki programu były widoczne, a jednocześnie instalował dodatkowe oprogramowanie, którego nie można było łatwo usunąć, zbierał adres e-mail użytkownika i wprowadzał dalsze luki w zabezpieczeniach.
Mega desperackie to było ze strony Sony, trudne do wykrycia przy Windows 98/2k/Me z powodu lekceważącej polityki ms wobec activeX. M.in. w związku z tym uważam że to bardzo dobry wkład od Sony dla ochrony prywatności, w końcu intencje mieli jak najbardziej słuszne, a przypominam że to były czasy CloneCD(dvd)/Daemontools/Alcohol120%, Kazaa, Ares itd. gdzie bardzo łatwo można było się pozytywnie i za darmo zaskoczyć pobranym*.iso , lub zakupem z bazaru, pograć za darmo lub ułamek ceny na czymkolwiek: z pomocą pierwszych cd-dvd-rw nagrywarek. Nawet w przypadku ps2 koniec-koncow nadszedł po roku ten moment gdy modyfikacja (dzisiaj to byłby jailbreak) okazała się polegać na instalacji efi file managera na karcie pamięci konsoli, a co do muzyki, filmów i gier pc - kupowałeś na bazarze kopie w tydzień od premiery, a policja nie wiedziała o co chodzi....
Reasumując myślę że wyprzedzili tym steam, epic, ea, audioteke i Spotify o 15 lat, w końcu teraz przyjmujemy "rootkity" tego pokroju na klatę bez problemu+ nawet roznosi nas duma bo to legit.
Gdyby nie xbox to Sony nigdy nie miałoby przypału. Współczesne cookies po wizycie na Onecie zawierają więcej informacji o moim systemie niż jakieś żałosne formanty ActiveX udostępniane wtedy przez rootkita id sony.