baklazan
★Tytan
Ktoś się śmiał z Linuksa ostatnio? Źle słyszałem?
#windows #linux #bezpieczenstwo #komputery #cyberbezpieczenstwo @fadeimageone

Ktoś się śmiał z Linuksa ostatnio? Źle słyszałem?
#windows #linux #bezpieczenstwo #komputery #cyberbezpieczenstwo @fadeimageone

Według opisu brzmi jak backdoor dla różnych agencji niż bug, zapewne nie pierwszy taki i nie ostatni, "security" by obscurity. Tak samo teraz chcą przepchnąć w UE kontrolę czatów i inne inicjatywy, nie tylko rząd będzie mieć do tego dostęp.

@baklazan W produktach Microsoft zaszyte są luki i proste backdoory przeznaczone do łatwego dostępu dla służb takich jak NSA/CIA/FBI i inne. To nic nowego. Szyfrowanie BitLockerem to pic na wodę. Przy odpowiednim sprzęcie/programach można w łatwy sposób uzyskać dostęp do dysku/usunąć zabezpieczenie.
Miłego dnia i smacznej kawusi.

Nie pierwszy i nie ostatni bug bitlockera.
Poprzednio było coś z PXE lan boot i oraz podpinaniem się pod PIN'y na mobo do TPM.
W poprzednich i obecnym przypadkach wystarczy używać dodatkowo "everytime PIN" aby hakowanie nie było możliwe.
Zaloguj się aby komentować
rosyjska cyberruletka dla izraela i iranu
https://www.youtube.com/watch?v=6TtKdKQlrqg
#cyberbezpieczenstwo #cybersecurity #rosja #iran #izrael #ai #someordinarygamers
Zaloguj się aby komentować
Wiecie jak najprościej sprawdzić czy #rosja zagłusza sygnał #GPS nad Polską?
Niby są jakieś strony i aplikacje, ale kto by rozumiał o co tam chodzi w tym ich technicznym języku ( ͡° ͜ʖ ͡°)
Dla laików jest prostszy sposób - wystarczy sprawdzić czy rowery #Mevo pływają po Bałtyku, albo czy parkują gdzieś w Królewcu.
#heheszki #jamming #opsec #wojsko #cyberbezpieczenstwo #bezpieczenstwo #wojnahybrydowa #ciekawostki
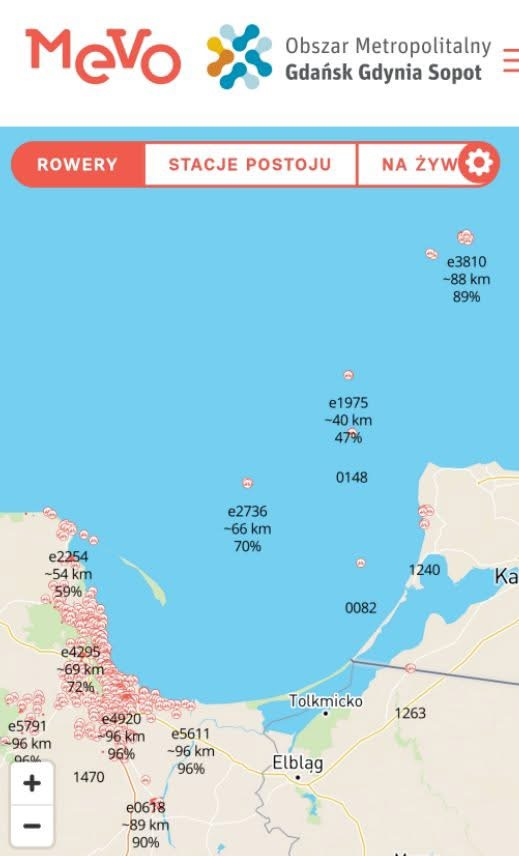
Dziwne, że też im czegoś nie pozagłuszamy. Albo wygenerujemy bulgoty w sedesach.
@dradrian_zwierachs już sobie zablokowali sami nie tylko GPS, ale też telefony i Internet. Najlepsze co możemy robić to wysyłać zabawki i finansowanie Ukrainie :)
@AureliaNova okazało się, że NATO sra na to. Bo fajnie, bomby nuklearne, taktyka sraktyka, a nas Ukraińcy rozjebali. Sojusz fajny. Ludzie debile.

jeszcze nikt z naszego regionu nie wpadł na to, żeby kupić na Ukrainie drona w sklepie z dronami i wysłać na królewiec, żeby tę zagłuszarkę j⁎⁎⁎ął

@zuchtomek wcale bym się nie zdziwił gdyby ten rower na morzu tam był, ale chyba rowery tak dobrze nie dryfują.
Zaloguj się aby komentować
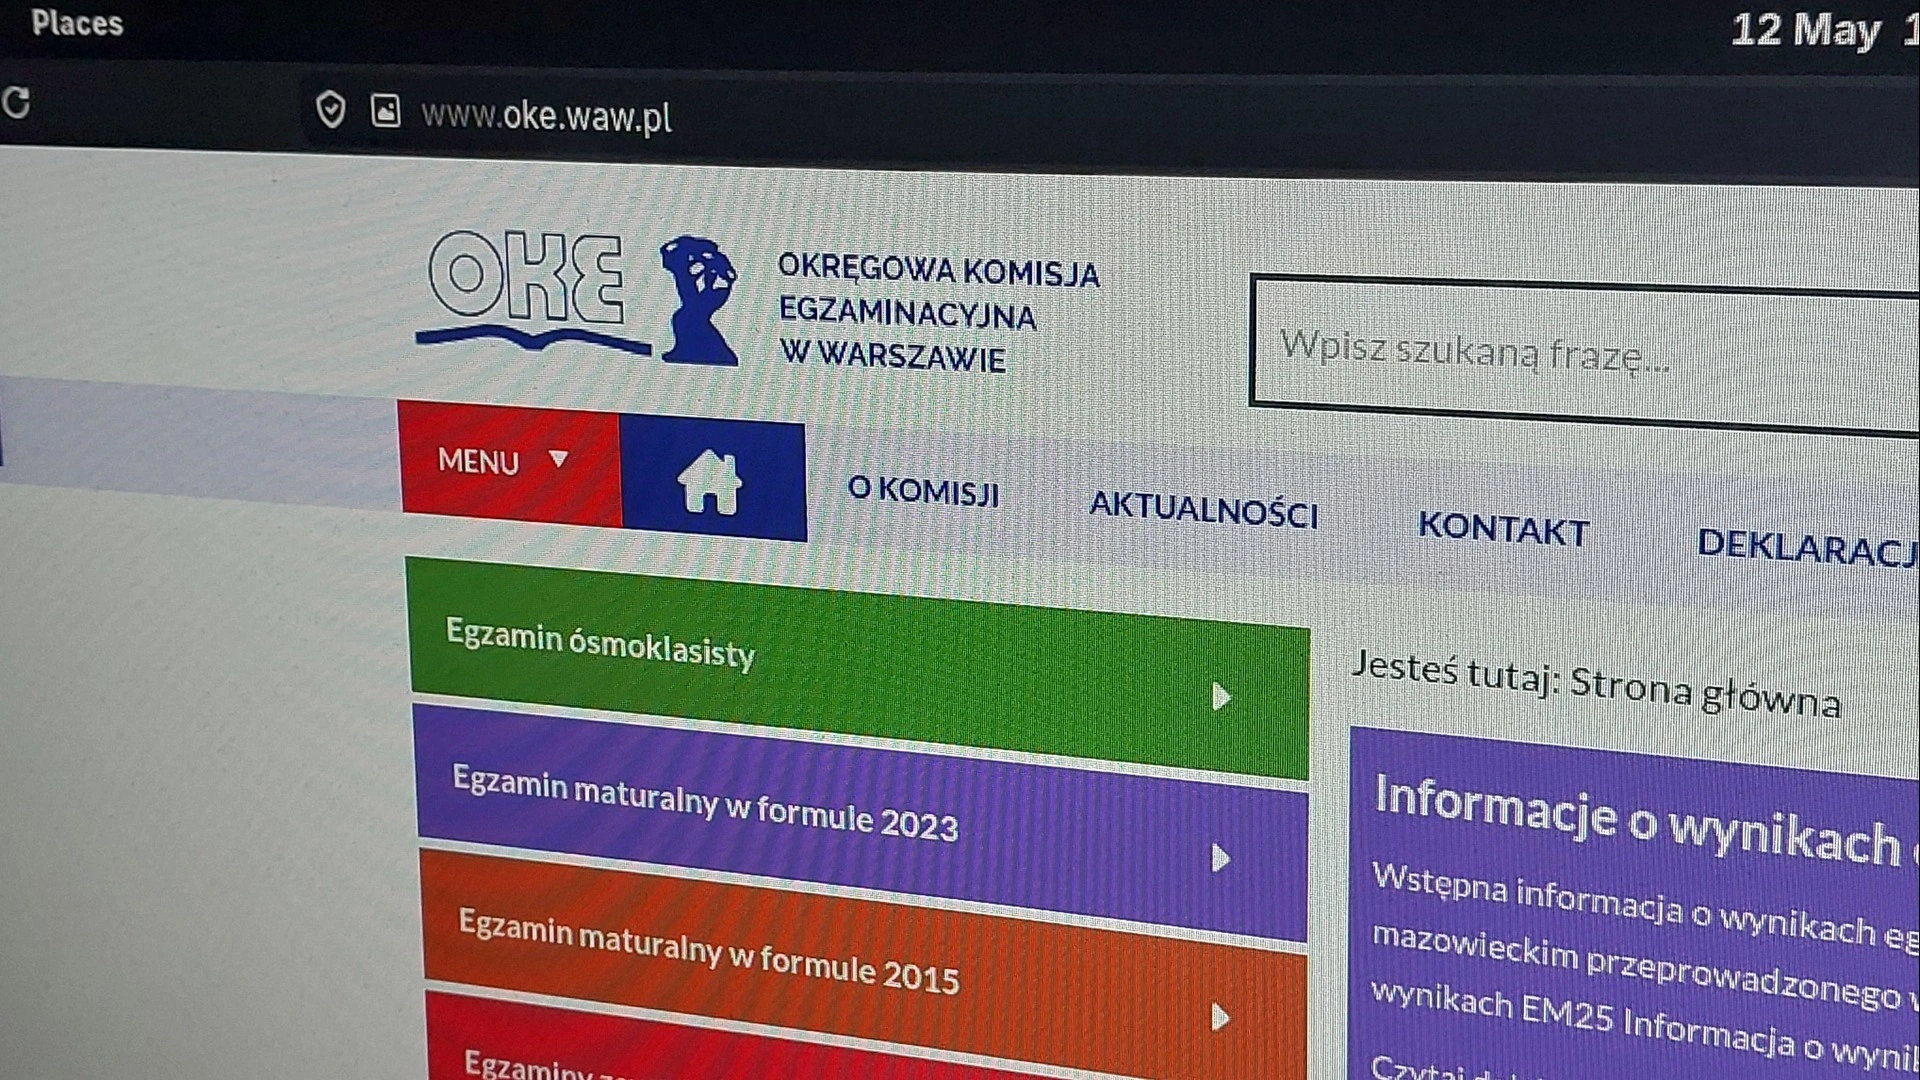
Warszawskie OKE potwierdza wystąpienie luki bezpieczeństwa w systemie dla kandydatów na egzaminatorów
„Kontrabanda” dowiedziała się od Krzysztofa Lodzińskiego, dyrektora warszawskiego OKE, że luka bezpieczeństwa w systemie przeznaczonym dla kandydatów na egzaminatorów – o której mowa było w filmie dostępnym w serwisie YouTube na kanale „Jak zostać programistą” z 2 maja 2026 roku – rzeczywiście występowała.
#kontrabanda #informacje #cyberbezpieczeństwo #polska #warszawa
@kontrabanda PHP... Really?
Zaloguj się aby komentować
Cyberbezpieczeństwo w Polsce ma znaleźć się na zupełnie nowym, wyższym poziomie. Ma w tym pomóc wykaz Krajowego Systemu Cyberbezpieczeństwa, do którego wielu przedsiębiorców w naszym kraju musi zgłosić się samodzielnie. Brak “wpisania się na listę” może oznaczać konsekwencje, w tym także...
Czy płatne alerty BIK mają jakiś sens kiedy PESEL jest zastrzeżony?
#cyberbezpieczenstwo #bezpieczenstwo #cybersecurity #scam #bankowosc #bik
To nie są identyczne usługi i raczej się uzupełniają. Bo masz też opcje otrzymania powiadomienia gdy ktoś np. użyje danych twoich rodziców. No i działają 24/7.
pesel to jedno, ale alerty ostrzegają też jak nr dowodu osobistego czy nawet email trafią do darknetu
Ale alerty bik to nie tylko pesel. Jak brałem kredyt to mega wygodne było na bieżaco dostawać powiadomienia o statusie
Zaloguj się aby komentować
Kojarzycie raspberry pi? To dzisiaj będzie opowieść jak twórcy tego SBC zrobili własny system pod swój produkt i mają na niego wywalone. Jest on oznaczony na stronie jako zalecany, więc każdy nawet bez pojęcia o linux ma go zainstalowanego.
Rpi jako system bootowania jest oparny o gpu a nie cpu jak w większości komputerowego świata więc wymaga specjalne przygotowanej wersji dystrybucji linux. Architektura procesora nie jest problemem, tylko sam firmware.
Pierwszą styczność z tym sprzętem miałem w 2012 roku. Obecnie najstarszy działający egzemplarz mam z 2013 roku. Na początku system przygotowany przez twórców elektroniki bazował na debianie armel, który był pod armv4 a sbc miało procesor armv6.
W 2013 roku wydali własny zmodyfikowany debian armhf określony jako raspbian, z różnicą do debiana który był pod armv7. Systemy nie były ze sobą zgodne, ponieważ paczki skompilowane pod debiana armhf nie działały na raspbianie armhf z powodu braku instrukcji procesora.
Przy swoich projektach zauważyłem, że mają mocno wywalone na aktualizacje swojego systemu. Jedno czy 3 egzemplarze były do przeżycia przy ręcznej własnej kompilacji. Z debiana na którym system bazował nie dało się wziąć bo by nie działało.
Pracowałem w firmach które wykorzystywały to SBC do różnych rzeczy i tam przy efekcie skali już było odczuwalne. Trzeba było ogarniać samemu aktualizacje do softu i je utrzymywać.
Ten stan rzeczy trwał do 2020 roku aż wydali bety 64 bitowej wersji swojego systemu. Oczywiście dało się już wcześniej używać innej dystrybucji, bo te już 5 lat wcześniej ogarniały 64 bitowe procesory jak i samą kompatybilność ze sobą w 32 bitowych wydaniach dla tego SBC.
Od 2022 wydanie 64 bit stało się oficjalne. Jest to czysty debian arm64 ze zmodyfikowanym jądrem i firmware.
Zatem gdzie widzę problem? Minęło 12 lat odkąd pierwszy raz zauważyłem, że coś jest nie tak z aktualizacją oprogramowania, a tam nic się nie zmieniło. Od ponad tygodnia są dostępne w sieci exploity na 3 różne bugi w samym jądrze linux a oni podchodzą to tego tak: https://github.com/raspberrypi/linux/issues/7346
The next apt kernel will be 6.18 and is imminent, but we are just finalising testing.
Fajne podejście, nie? Cały świat się łata a oni podchodzą: robimy nowe rozwiązanie i testujemy, więc starego nie załatamy.
Jądro to nie jedyny problem np. ja kodowałem w php i wersji 8.2 obecnie nikt przez 3 lata nie zaktualizował w 32 bitowym wydaniu gdzie debian zrobił to już wielokrotnie.
W moim przypadku stare egzemplarze przerobiłem na alpine linux, gdzie dostarczają w miarę na bieżąco aktualizacje. Z częścią softu jest problem, ale można skompilować samemu. Lepsze to niż włam na urządzenie wystawione do internetu.
W przypadku komercyjnych rozwiązań, to duża część używało ubuntu już 10 lat temu ale tylko w przypadku nowszych płytek. Stare poszły w niepamięć. Kiedy był kryzys z dostępnością raspberry pi wybrali inne rozwiązania i obecnie te pewnie zastąpiły już SBC co do którego nie ma się pewności na poziomie bezpieczeństwa.
#elektronika #linux #cyberbezpieczenstwo #raspberrypi
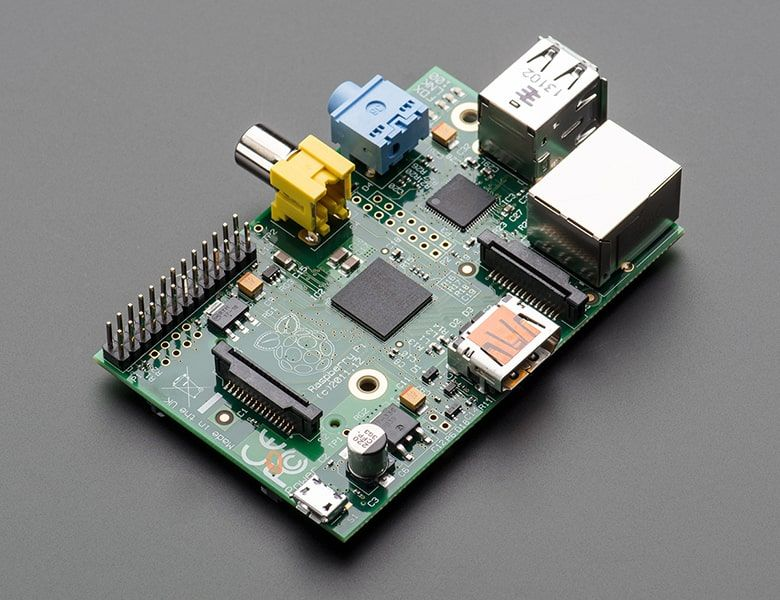

Od zawsze traktuję ten system jako Arduino do embedded linuxa albo quick start w tej dziedzinie, generalnie amatorskie użycie. Komercyjnie nikt tego nie używa i nie widzę ani powodu by używać, ani sensu.
Ile to zarobiłem na odsprzedaży "uszkodzonych" malin to moje
Firma zmieniała płytę główną w wyciskarkach do lodu na nowsza wersje płyty wraz z budowanym wyświetlaczem. Więc stare wg nich uszkodzone leciały do kosza.
A uszkodzenie polegało na tym że , były sprawne w 100% tylko soft zapisany na karcie nie chciał się wczytywać, bo karta potrafiła się zapisać w innym formacie i przez to maszyna nie działała.
Więc zaproponowałem darmowe pozbycie się elektroniki (za utylizację trzeba płacić).
Karty po łączeniu partycji I formacie miały pełną sprawność i szły od razu na allegro
A maliny to co najwyżej wytarłem z kurzu.
I szły w cenie dumpingowej na portalach.
Kart sprzedałem prawie 600
I podobną ilość malin po 350 sztuka.
Pandemia to był piękny czas na zarabianie pieniędzy

@RACO byliśmy konkurencją pewnie dla siebie rpi 2 i 3 u nas szły na kilogramy do "utylizacji". W pewnym momencie jak zmienili dostawce sbc
@30ohm raczej nie, bo u mnie szły 3 i 4.
A reszta aukcji stała. Opychalem gdzie się dało. Dobrze płacili w cex za nie.

Za kazdym razem jak czytam o raspberry to w negatywnym kontekście.
Dlaczego firmy ciagle je wykupują?
@Zuorion bo są głupie, są lepsze rozwiązania i często wychodzi taniej
@30ohm Banana?
Zaloguj się aby komentować

wrap lines
@cec o ironio najlepsze zabezpieczenie przed tym, to linter w pipeline który weryfikuje PR, by się wyłożył na tym potworku i pokazał go palcem

@Deykun pre-commit
Zaloguj się aby komentować
Przy uniwersytecie technicznym w Moskwie utworzono tajny wydział na potrzeby wywiadu wojskowego Rosji. Tam GRU potajemnie szkoli szeregi nowych hakerów, sabotażystów oraz propagandystów. Uczy ich też metod szpiegostwa. GRU odpowiada za wiele cyberataków i aktów sabotażu, wymierzonych również w...
Znów krytyczna podatność w jądrze linux. Na błąd istniejący od 2017 roku. CVE jeszcze nie ma, a exploit został wydany
Źródło: https://github.com/V4bel/dirtyfrag
Aktualizujcie systemy, o tym popołudniu dodam jeszcze jeden wpis.
#linux #cyberbezpieczenstwo
@30ohm Środki zaradcze wykonane. Teraz tylko jeszcze czekać na łatki.

Bardzo wygodna funkcja, odpaliłem na swoim Ubuntu i wskoczyło na roota bez pamiętania hasła, 10/10

@30ohm przeanalizowałem to sobie. To nie jest mała luka. To jest wyrwa w systemie. Tutaj wykorzystywany jest mechanizm cache w ramie. Nie ma kolejkowania ani flag, po prostu co się dobije to pisze po buforze. Mechanizm działa tak że jeśli user jest w czasie odczytu pliku z bufora to można mu ten plik nadpisać w locie i wrzucić tam cokolwiek. To że w przykładzie użyli akurat crypto i podmienili uprawnienia na sudo to przykład. Cache nie jest synchronizowany. To jest haos w systemie. Co prawda statystycznie ryzyko że coś się wywali jest niewielkie, a tym bardziej że będzie tam bytecode do podnoszenia uprawnień przypadkowo - nie możliwe. Ale intencjonalnie wykorzystanie tego mechanizmu ściąga z systemu wszystkie zabezpieczenia na ten moment. I wiecie co... Ja gdybym to projektował to bym się domyślił że tak może być. I to nie wygląda na przypadkowe działanie. Ktoś specjalnie tak to zostawił. Coś takiego łatwo przejdzie review bo rewiewer nie analizuje architektóry, oni za zwyczaj sprawdzają czy kod jest czytelny i ładnie opisany.... Więc rozumiejąc te mechanizmy można przejąć pełną kontrolę nad systemem... I mało tego na ten kod będą patrzeć programiści i raczej nie zauważą problemu. AI też będzie pisał taki kod...
Zaloguj się aby komentować
7 maja uruchomiona zostanie rządowa aplikacja, za pośrednictwem której przedsiębiorcy będą musieli dokonać wpisu do wykazu Krajowego Systemu Cyberbezpieczeństwa (KSC). To efekt wdrożenia unijnej dyrektywy NIS2 do polskiego porządku prawnego. Nowe przepisy znacząco rozszerzają katalog podmiotów...
Zaloguj się aby komentować

#cyberbezpieczenstwo Dzwoni wczoraj telefon, odbieram i automat mówi że dzwonią z Binance i mój numer telefonu do dyspozycji kontem zostaje zmieniony. Więc się od razu rozlaczam i zgłaszam numer na CERT z godzina połączenia. Po kilku minutach dostaję SMS-a z banku że moje konto, karta l, iko i dostęp do strony banku zostaje zablokowany. No, taktycznie nic nie działa. No to dzwonię na infolinię banku żeby się dowiedzieć o co chodzi, odblokowują mi dostep, profilaktycznie zmieniam hasło, ale nie dowiedziałem się dlaczego zostało zablokowane. Czyżby z powodu tego zgłoszenia? Na koncie żadnych dziwnych ruchów nie było. Więcej nic nie będę zgłaszał;)
Powiem tak: lepiej tak, niż w drugą stronę.
@Kasjo jak trzymasz jakieś bitcoiny na binance, to lepiej je wypłać zanim cię nie zgoxxują, tak jak to było ostatnio z zondą
@209po kiedyś coś tam trzymałem jak rosło, potem wypłaciłem z małym zyskiem co wsadziłem i teraz sobie reszta leży,nawet jak to uj strzeli to nie będzie mi tego strasznie żal
@Kasjo bank tak sam z siebie nie blokuje, więc może gdzieś twoje dane wyciekły
@30ohm możliwe, tylko straszny zbieg okoliczności z czasem zgłoszenia numeru do CERTu i blokadą
Zaloguj się aby komentować
Komisja Europejska zaleca państwom UE wycofanie sprzętu firm Huawei i ZTE z infrastruktury telekomunikacyjnej. Nowe regulacje mogą zaostrzyć napięcia z Chinami, które już zapowiadają możliwe działania odwetowe. Komisja Europejska rekomenduje państwom członkowskim rezygnację z wykorzystywania...
tl;dr
WhatsApp Oficjalnie stosuje szyfrowanie end-to-end, w praktyce jednak jednak nie.
Ziobro zdziwienia. Kto by się spodziewał że Meta jednak nie dba o prywatność użytkowników, szok i niedowierzanie.
Agent federalny stwierdził, że szyfrowanie w WhatsApp to fikcja. Następnie śledztwo zostało zamknięte. Trwające 10 miesięcy dochodzenie Departamentu Handlu wykazało, że firma Meta może przeglądać wszystkie wiadomości w WhatsApp w postaci niezaszyfrowanej.
Według dwóch osób zaznajomionych z tą sprawą, na początku tego roku nagle zamknięto federalne dochodzenie mające na celu ustalenie, czy serwis WhatsApp należący do firmy Meta ma dostęp do zaszyfrowanych wiadomości. Zamknięcie tego dochodzenia przerwało śledztwo, które wywołało pytania techniczne dotyczące tego, w jaki sposób serwis przetwarza dane użytkowników za kulisami.
źródło:
#cybersecurity #cyberbezpieczenstwo #komputery #bezpieczenstwo #smartfony

Ostatni raz byłem tak zaskoczony jak po czwartku był piątek xd
Zaloguj się aby komentować
Francuska prokuratura prowadzi śledztwo w sprawie spektakularnego cyberataku, którego sprawcą miał być zaledwie 15-letni chłopak. Nastolatek podejrzewany jest o włamanie do państwowej agencji zarządzającej danymi osobowymi i próbę sprzedaży poufnych informacji milionów Francuzów na dark webie....
150% więcej incydentów w rok. Brzmi jak clickbait? To twarde dane z raportu CERT Polska za 2025. W tym odcinku pokazuję, co naprawdę się zmieniło: tylko 10% więcej zgłoszeń, ale dużo bardziej precyzyjne ataki – spear phishing, zaawansowana socjotechnika i komunikatory zamiast SMS-ów. Rozkładam na...
Potężny błąd w Linux. Znalazcy udostępniają też kod exploita. Uruchomienie go na podatnej maszynie daje atakującemu prawa roota.
Występuje od 2017 roku w jądrze i wystarczy jeden prosty skrypt aby przejąć maszynę. Lokalnie, nie zdalnie. Druga opcja też jest możliwa jak się wie jak to zrobić. W ubuntu 24.04 czy też popularnym tutaj mincie wchodzi jak w masło.
Wyobraźcie sobie co się będzie działo na serwerach #hosting gdzie większość ma wywalone na aktualizacje.
Opis niebezpiecznika z szybką łatą: https://niebezpiecznik.pl/post/copyfail-linux-exploit/
#linux #cyberbezpieczenstwo

@30ohm - jak jądro to nie tylko Ubuntu czy Mint ale jak źródło podane przez Ciebie podaje:
Praktycznie każdy Linuks wydany po 2017 roku jest podatny.
@koszotorobur owszem, tylko np. redhat już załatał z tydzień temu. Debian tylko stabilny z jądrem 6.12 podatny, z popularnych tylko ubuntu poniżej 26.04 i bazujące na nim nie mają poprawek.
@30ohm - na szczęście w prosty sposób można sobie samemu ten problem zmitygować: https://copy.fail/#mitigation

Patch i opis są przecież na stronie z przykładem exploita, po co spamować niebezpiecznikiem?
@jiim Dla upośledzonych admiunów, co nie potrafią po englisz? ( ͡° ͜ʖ ͡°)
@jiim nie wszyscy rozumieją angielski techniczny

Zaloguj się aby komentować
W związku z nadchodzącym terminem rozliczenia z fiskusem, złodzieje próbują wyłudzać od Polaków dane kart płatniczych. "Ofiara, która uzupełni formularz, pieniądze straci, a nie odzyska" - alarmują fachowcy od bezpieczeństwa w sieci. Ostatni dzień przed terminem rozliczenia z fiskusem postanowili...
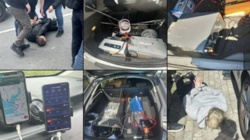
Wyobraź sobie, że stoisz w korku. Albo spacerujesz po chodniku z psem. Tymczasem w samochodzie na światłach siedzi typ, który uśmiecha się i w tym samym momencie zarabia tysiące złotych. Bo w bagażniku samochodu ma “SMS Blastera“. Tym sprzętem przejmuje łączność Twojego smartfona i wstrzuje Ci...