Ale tez managery offline to w większości target domowy. Cyberuchy pchają się tam gdzie korpo, a więc i rozwiązania online + synchronizacja pomiędzy urządzeniami.
Gościem jest Pani Amanda Krać-Batyra antropolog, biegły sądowy.
Amanda na co dzień identyfikuje sprawców przestępstw seksualnych wobec dzieci i opiniuje w sprawach karnych. W tej rozmowie mówi to, czego nie usłyszysz w głównych mediach. Rok rocznie pojawia się 300 milionów nowych pokrzywdzonych dzieci. Na jednego podejrzanego przypada 60 000(!) materiałów. Filmik z treściami samobójczymi wisi na TikToku 5 lat i ma 37 milionów wyświetleń. Na TikToku w Polsce jest ponad 700 tysięcy dzieci w wieku 7–13 lat. To nie jest Darknet, to telefon twojego dziecka.
Pani mówi treściwie.
Oprócz ogólnego "tła" tych spraw, można się dowiedzieć jak dzieci wpadają w sidła przestępców w internecie.
Uświadamiacz dla rodziców.
Twoje dziecko ma inny internet niż ty. feat. Amanda Krać-Batyra
Czyli wystarczy napisać komuś w mailu "ZOBACZ JAK ZMASAKROWALI LEWAKA" + link czy może jednak "OSTATECZNY DOWÓD NA TO, ŻE ŚMIERCIONKI NIE DZIAŁAJĄ" + link?
YouTube sam polecił akurat ten odcinek, a widzę, że polecił złoto w postaci kanału Radio 357 TALK.
#radio357 #polityka #geopolityka #cyberbezpieczenstwo #bezpieczenstwo #podcast #technologia
Jednak urządzenia Apple kopiują i przechowują treści z powiadomień push, nawet jeśli znikną one z oryginalnej aplikacji. Systemy operacyjne Apple zapisują jedynie treści wyświetlane w powiadomieniach, więc FBI mogło odzyskać jedynie wiadomości przychodzące, a nie wysyłane.
W nocy z 9 na 10 kwietnia doszło do krótkotrwałego włamania do popularnych programów dla entuzjastów samodzielnego montażu komputerów, takich jak CPU-Z i HWMonitor. W rezultacie każdy, kto pobrał te narzędzia ze strony internetowej CPUID, był narażony na złośliwe oprogramowanie, które uważał za zwykłe oprogramowanie. W rzeczywistości wielu użytkowników serwisu Reddit zauważyło, że pliki pobrane ze strony CPUID – zarówno CPU-Z, jak i HWMonitor – były wielokrotnie oznaczane przez program Windows Defender jako potencjalne zagrożenie dla bezpieczeństwa.
@Ragnarokk z ordynarnego wskazania imienia, przeszli na dość jasną wskazówkę. Chyba jacyś pracownicy działu bezpieczeństwa IT zrobili porządek po poprzednikach i gdy nie mieli nic do roboty, jakiś dyrektorek dał im zadanie i nie obchodziło go, że to bez sensu.
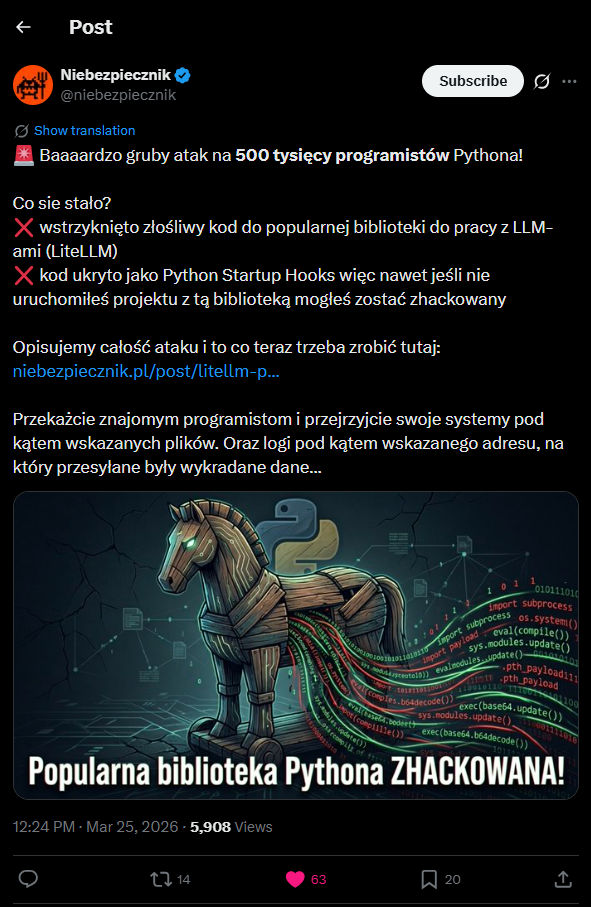
Z tego co rozumiem to jeśli chcecie łatwo sprawdzić czy nie macie tego syfu na kompie wystarczy sprawdzić czy nie macie tego pliku (litellm_init.pth) na dysku, czyli na Linuxie np: