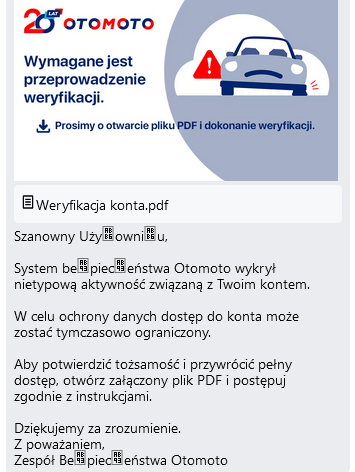
@bori Ja bym profilaktycznie odesłał im info z nr karty debetowej i kodem CVC aby nie mieć problemu z płatnością za ogłoszenie
( ͡°( ͡° ͜ʖ( ͡° ͜ʖ ͡°)ʖ ͡°) ͡°)
Zaloguj się aby komentować
Lubię ten moment, kiedy zaczynam wchodzić w coś i okazuje się, że trudne rzeczy są proste. Przynajmniej na początku! Wiadomo, im dalej w las tym więcej drzew. Ale zobacz… na samym początku. Jak mam na przykład “Deepfake”, no to to jest “deep” od deep learning - które znam, i fake czyli… fake. Nie...


Odebrany w pracy telefon z zastrzeżonego numeru doprowadził do straty setek tysięcy złotych. Podając się za pracowników banku, oszuści przekonali 34-latkę z Białegostoku (woj. podlaskie), że powinna wypłacić swoje oszczędności. Działając zgodnie z ich instrukcją, straciła blisko 700 tys....
Strony z niezałataną podatnością React2Shell są podatne na ataki ze strony chińskich grup cyberprzestępczych, twierdzi Amazon
W zaledwie kilka godzin od publikacji informacji o załatanej już podatności React2Shell podano, że powstały już pierwsze narzędzia wykorzystujące tę lukę bezpieczeństwa.
https://kontrabanda.net/r/react2shell-nextjs-luka-bezpieczenstwa/
#kontrabanda #informacje #amazon #cyberbezpieczeństwo #otwarte_oprogramowanie
Zaloguj się aby komentować

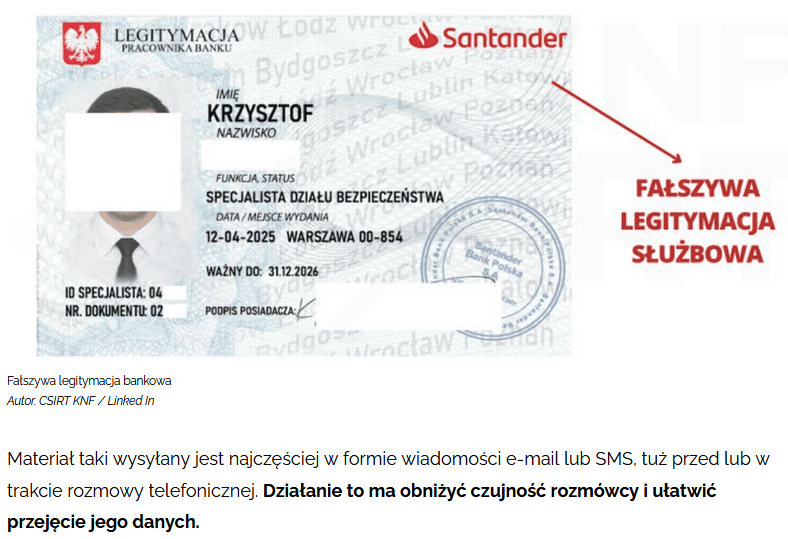
Scam na fałszywą legitymację bankową (° ͜ʖ °)
Przeraża mnie że są ludzie którzy się na to nabiorą ( ͡° ʖ̯ ͡°)
CSIRT KNF informuje o nowej fali vishingu. Przestępcy wykorzystują generowane przez AI fałszywe legitymacje bankowe, aby wzbudzić zaufanie ofiary i nakłonić ją do działania.
#cyberbezpieczenstwo #cybersecurity #scam
Zaloguj się aby komentować
Pornograficzny deepfake z udziałem jednej z nastolatek w podwarszawskiej szkole. Według PUODO „służby odmówiły działań”
Według prezesa UODO służby nie dostrzegły znamion czynu zabronionego w sprawie pornograficznego deepfake’a, który miał zostać stworzony przez uczniów podwarszawskiej podstawówki. Choć sprawę zgłoszono na policję już w czerwcu 2025 r., organ twierdzi, że pół roku później sprawa wciąż nie doczekała się jakiejkolwiek reakcji.
#kontrabanda #informacje #cyberbezpieczeństwo #instagram #meta_platforms #policja #polska

@kontrabanda W polskim prawie masz prawo do ochrony wizerunku oraz dobrego imienia/czci. Wizerunek obejmuje nie tylko zdjęcia, ale także charakterystyczne cechy twarzy, głos czy mimikę umożliwiające identyfikację, co może być naruszone przez przeróbki bez zgody (z wyjątkiem osób publicznych) .Ostatnio lektor wkurzył się na użycie swojego głosu w AI do reklamy szamba – głos traktowany jest jako dobro osobiste, a jego przeróbka może prowadzić do roszczeń cywilnych. Ergo, dzieci poniżej 15 lat nie odpowiadają karnie, ale rodzice/opiekunowie ponoszą odpowiedzialność cywilną.
Co innego nagrać z ukrytej kamerki w łazience/szatni, a co innego deepfake z twarzą/głosem – to drugie podpada pod dobra osobiste, choć bez dedykowanych przepisów o AI.
Polskie prawo nie ma jeszcze szczegółowych regulacji AI do przeróbek (satyra, porno itp.). Pozostaje ewentualnie droga sądowa KC.

@fadeimageone otóż nie:
Art. 202. Publiczna prezentacja lub produkcja, rozpowszechnianie, przechowywanie i posiadanie treści pornograficznych_
_§ 1. Kto publicznie prezentuje treści pornograficzne w taki sposób, że może to narzucić ich odbiór osobie, która tego sobie nie życzy,
podlega karze pozbawienia wolności do lat 3.(...)
§ 3. Kto w celu rozpowszechniania produkuje, utrwala lub sprowadza, przechowuje lub posiada albo rozpowszechnia lub prezentuje treści pornograficzne z udziałem małoletniego albo treści pornograficzne związane z prezentowaniem przemocy lub posługiwaniem się zwierzęciem, podlega karze pozbawienia wolności od lat 2 do 15.
(...)
§ 4b. Kto produkuje, rozpowszechnia, prezentuje, przechowuje lub posiada treści pornograficzne przedstawiające wytworzony albo przetworzony wizerunek małoletniego uczestniczącego w czynności seksualnej
podlega karze pozbawienia wolności do lat 3.
§ 5. Sąd może orzec przepadek narzędzi lub innych przedmiotów, które służyły lub były przeznaczone do popełnienia przestępstw określonych w § 1-4b, chociażby nie stanowiły własności sprawcy.
§ 4b. Kto produkuje, rozpowszechnia, prezentuje, przechowuje lub posiada treści pornograficzne przedstawiające wytworzony albo przetworzony wizerunek małoletniego uczestniczącego w czynności seksualnej
Znajdź mi prokuratora, sprawę i sędziego, który skaże dzieciaki (niepełnoletnich) na poprawczak/zawiasy za użycie AI z wykorzystaniem ciał aktorek porno i twarzy koleżanki z klasy.
Tak to jest w systemie prawnym bazującym na literze praw, a nie na jego duchu.

To czekamy kiedy zaczną się samobóstwa ofiar
Zaloguj się aby komentować
Ministerstwo Cyfryzacji przesunęło datę publikacji kodu mObywatela na 29 grudnia 2025 roku
Termin publikacji kodu mObywatela został ponownie przesunięty – tym razem na 29 grudnia 2025 roku. Dariusz Standerski, wiceminister cyfryzacji, zapowiedział, że publikacja obejmie cały kod usługi rządowej.
#kontrabanda #informacje #cyberbezpieczeństwo #ministerstwo_cyfryzacji #mobywatel #otwarte_oprogramowanie #polska

Muszą pousuwać bluzgi z nazw zmiennych 🤐
@AureliaNova takie znajdziesz nawet w kodzie kernela Linuxa: https://gigazine.net/gsc_news/en/20250618-linux-kernel-word-count/

@AureliaNova albo nazwy typu isPies. #pkp

@kontrabanda A to peszek, ciekawe czy przed opublikowaniem wypuszczą nawą wersję... mniejszą.
Dobre rozwiązanie...kolega testował tę apke jakiś czas temu i ilość telemetrii była na poziomie średnim do zaakceptowania.
@AndrzejZupa A jaka część telemetrii była napisana przez .gov, a jaka z randomowych paczek? ( ͡° ͜ʖ ͡°)
@AndrzejZupa Ja bym powiedział, że i tak, więcej bym się bał o wyciek bazy danych, z której ta appka korzysta, niż samej appki.
A, że kiedyś wycieknie, to jestem pewien.
Zaloguj się aby komentować
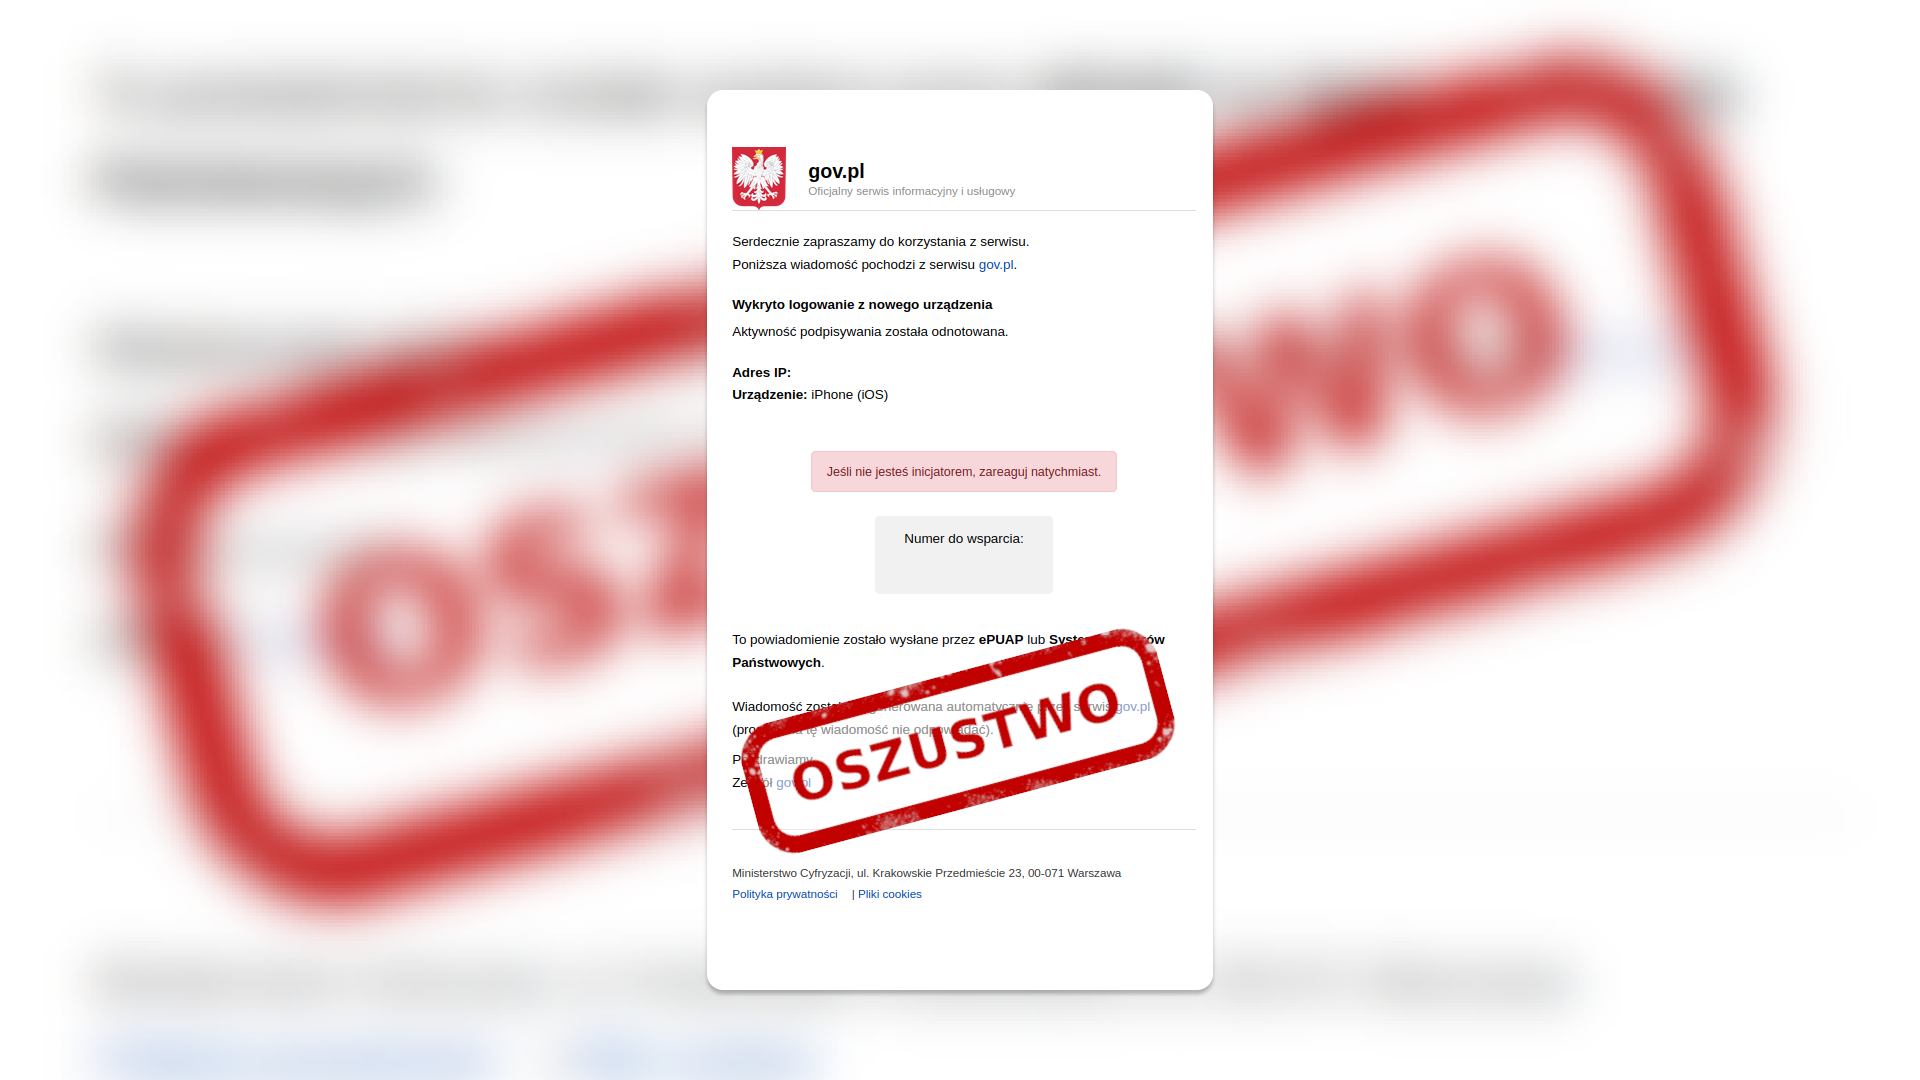
CERT ostrzega przed e–mailami podszywającymi się pod serwisy gov.pl
Cyberprzestępcy zgodnie z informacjami polskiego CERTu od pewnego czasu podszywają się w wiadomościach pod instytucje państwowe. Eksperci z CERTu zalecają zachowanie ostrożności.
https://kontrabanda.net/r/cert-ostrzega-przed-e-mailami-podszywajacymi-sie-pod-serwisy-gov-pl/
#kontrabanda #informacje #cyberbezpieczeństwo #polska
Zaloguj się aby komentować
Meta w formie, 3,5 mld zestawów: numer telefonu, nazwa, zdjęcie profilowe za free dla każdego.
Wiedzieli od 2017 roku i nic nie zrobili (° ͜ʖ °)
Odkryli to austriaccy naukowcy, którym udało się uzyskać numery telefonów wszystkich 3,5 miliarda użytkowników WhatsApp. W przypadku około 57% z tych 3,5 miliarda użytkowników naukowcy uzyskali również dostęp do ich zdjęć profilowych, a w przypadku kolejnych 29% – do treści ich profili.
Jeśli zastanawiasz się, jakiej magicznej sztuczki hakerskiej musieli użyć, to odpowiedź brzmi: żadnej. W zasadzie po prostu próbowali dodać miliardy numerów – tak samo, jak zrobiłbyś to ty. Dodajesz numer, a WhatsApp informuje cię, czy osoba korzystająca z tego numeru ma konto, i pokazuje jej zdjęcie profilowe oraz treść konta.
Właśnie to zrobili naukowcy, tyle że na ogromną skalę, korzystając z WhatsApp Web, interfejsu przeglądarkowego tej usługi. Na początku tego roku byli w stanie sprawdzić około 100 milionów numerów telefonów na godzinę, ponieważ pomimo tego, że firma Meta, właściciel WhatsApp, została ostrzeżona o tym problemie w 2017 roku przez innego badacza, nie podjęła żadnych działań w tej sprawie.
Na szczęście austriaccy naukowcy poinformowali firmę o tym problemie w kwietniu, a do października firma wdrożyła ograniczenia szybkości, aby zapobiec tak masowemu wykrywaniu kontaktów. Oczywiście nie było to wdrażane przez wiele, wiele lat, podczas których każdy rodzaj nieuczciwego podmiotu mógł wykorzystać ten system.
Ze swojej strony Meta podkreśliła, że wszystkie te dane są „podstawowymi informacjami dostępnymi publicznie” i że zdjęcia profilowe i teksty nie były ujawniane użytkownikom, którzy zdecydowali się je ustawić jako prywatne. Firma zapewnia również wszystkich, że „nie znalazła żadnych dowodów na to, że złośliwi aktorzy nadużywali tego wektora” i „żadne dane niepubliczne nie były dostępne dla badaczy”.
Źródło:
https://www.gsmarena.com/whatsapp_easily_exposed_35_billion_peoples_phone_numbers-news-70350.php
#cyberbezpieczenstwo #cybersecurity
Najgorzej że wyciekły numery PIN do kart sim! Tutaj lista:
https://pastebin.com/raw/ajDKBXuA
Sprawdź swój - jeżeli znajduje się na liście koniecznie go zmień!
Zaloguj się aby komentować
Austriacki resort gospodarki, energii i turystyki o migracji do Nextclouda: najważniejsze fakty z wywiadu
Wywiad, o którym mowa, został przeprowadzony 18 listopada 2025 roku za pomocą platformy Nextcloud Talk – której własną implementację od dłuższego czasu posiadało austriackie ministerstwo gospodarki, energii i turystyki (BMWET). Tutaj przedstawiamy najważniejsze fragmenty z przeprowadzonego wywiadu.
#kontrabanda #informacje #reportaże_autorskie #austria #bmwet #cyberbezpieczeństwo #nextcloud #otwarte_oprogramowanie
Zaloguj się aby komentować
Pierwszy raz w życiu potrzebuję CodeSigning certificate i próbuję w wolnych chwilach doczytać jak to działa. Z tego co widzę, to po zakupie OV nie dostaję po prostu pliku tylko on od razu musi być na jednej ze "wspieranych" platform?
Mam trochę dziwną sytuację bo infra wróciła z poziomu dużego korpo do czegoś pomiędzy SOHO, a korpo. 2-3 osoby będą podpisywać regularnie, kilka od święta i teraz pytanie jak to ugryźć?
Z tego co widzę to mam opcje. :
Płacę miesięcznie za chmurę w ssl.com, jako że wielu użytkowników to muszę użyć droższego tier 2, ale przynajmniej rozsyłam credentiale i zapominam o temacie z mojej strony?
Kupuję Yubikeya z FIPS od ww. i mam go na stałe i za darmo (a przynajmniej do wygaśnięcia i przedłużania certa). Potem mogę (czy nie mogę?) go sobie skopiować na kolejny Yubikey z FIPS, którego kupię sam w normalnej cenie? Czy może jest jakiś proces gdzie zdalnie wrzucę klucz na mojego Yubikey'a (-keye)?
Po zakupie wskazuję AWS/Azure jako przechowalnię klucza i potem klucz jest już przechowywany i udostępniany w ich HSM. Zakładam, że obie opcje są dodatkowo płatne? W Azure nie widzę oczywistego cennika, po prostu próbuje mi dać triala na jakieś usługi, ale w AWS widzę koszt 1,45$ za godzinę gdy jest po prostu aktywny. Czyli samo włączenie HSM od razu daje mi kosmiczny koszt Oo? Azure ma podobnie?
PS: Etap "zrób self-signed i po prostu roześlij przez Intune'a" mam już za sobą, nie wystarczy
#cyberbezpieczenstwo #cybersecurity #devops #nis2


No elo.
A jaki jest właściwie sens przerzucania klucza z jednego miejsca w inne? Wszystkie te yubikeye i inne HSMy są po to żeby klucz ich nigdy nie opuszczał.
Nie wiem jak działa code signing ale czy jest możliwe uzyskanie od jakiegoś CA certyfikatu intermediate CA do podpisywania innych certyfikatów? Wtedy każdy podpisujący mógłby używać własnego Yubi a lista CRL załatwiałby sprawę wygaszonych certyfikatów.
Yubikey czy tam inny smartCard to taki bieda hsm. Ma tylko jeden slot i jeden pin - może przechowywać wiele kluczy/certyfikatów. Producent dostarcza oprogramowanie za pomocą którego wgrywasz na niego klucze i certyfikaty. Do samego podpisu, który będzie rozpoznawany przez wszystkie urządzenia musisz wybrać zaufanego dostawcę który zweryfikuje i podpisze Twój certificate sign request. Wtedy tworzy się łańcuch kluczy który będzie używany do walidacji Twoich podpisów. Teraz wszystko zależy od tego jaki poziom bezpieczeństwa musisz osiągnąć. Jeżeli nie chcesz bezpieczeństwa, tylko po prostu coś podpisać, to rozdajesz klucz i certyfikat pracownikom i zwalniasz się z pracy zanim wszystko wybuchnie. Nastepnym poziomem jest zapakowanie tego klucza do smartCard, czyli tego yubikey lub wygenerowanie klucza prywatnego bezpośrednio na yubikey, później certyfikatu i csr. Nastepnym poziomem jest to co wspomniał kolega wyżej, czyli stworzenie i podpisanie certyfikatu intermediate który ma w polu KeyUsage cRLSign/keyCertSign (rfc5280) co pozwala na stworzenie dowolnej liczy certyfikatów dla pracowników. Oczywiście każdy z nich na osobnym yubikey lub osobnym slocie hsm. Ogolnie u mnie wygląda to tak że produkcyjnymi kluczami podpisujemy tylko produkcyjny software/firmware. Pracownicy wrzucają kod do gita walidując się po ldap. Każdy projekt ma osobny slot hsm i średnio 3 osoby na projekt mają pin do podpisu o który bezpiecznie pyta jenkins signing job. Infra przeszła audyt BSI a klienci to światowa topka, urzędy i wojsko. Wszystkie certyfikaty są self signed 🥰
@raczej_dobrze
Dzięki, rozjaśniłeś mi to w głowie.
A więc plan ogólny w postaci wydzielenia 2 czy 3 "dzierżycieli" klucza jest ok. Nie potrzebuję dodatkowych chmur, etc. a tylko odpowiedniego "pena" (bo firma już kupiła, ale bez certa FIPS :)). A lepiej, mogę też zrobić sobie intermediate-CA co już w ogóle jest spoko bo pozwoli identyfikować devów w razie problemów. Czyli de facto nie ma tutaj magii, standardowe PKI. Tylko, że opisali to tak, że z moim ograniczonym zrozumieniem (zawsze miałem "kogoś od PKI" ;)) się już pogubiłem.
@Aramil A czy potrzebujesz certyfikacji FIPS? Jeśli w cały biznes nie są gdzieś wplątane instytucje rządu federalnego USA albo schematy płatności związane z PCI czy inne dokumenty regulacyjne powołujące się na FIPS to sama certyfikacja jest trochę kwiatkiem do kożucha.
Zaloguj się aby komentować
Był ktoś z was kiedyś na liście BIGOTów?
https://en.wikipedia.org/wiki/BIGOT_list
#ciekawostki #bekazbigotow #bigot #heheszki #bezpieczenstwo #cyberbezpieczenstwo #tajneslozby

Zaloguj się aby komentować

Kaspersky na Linuxie! Będziecie używać? #linux #bezpieczenstwo #cyberbezpieczenstwo #kaspersky #antywirus #rosja #oprogramowanie
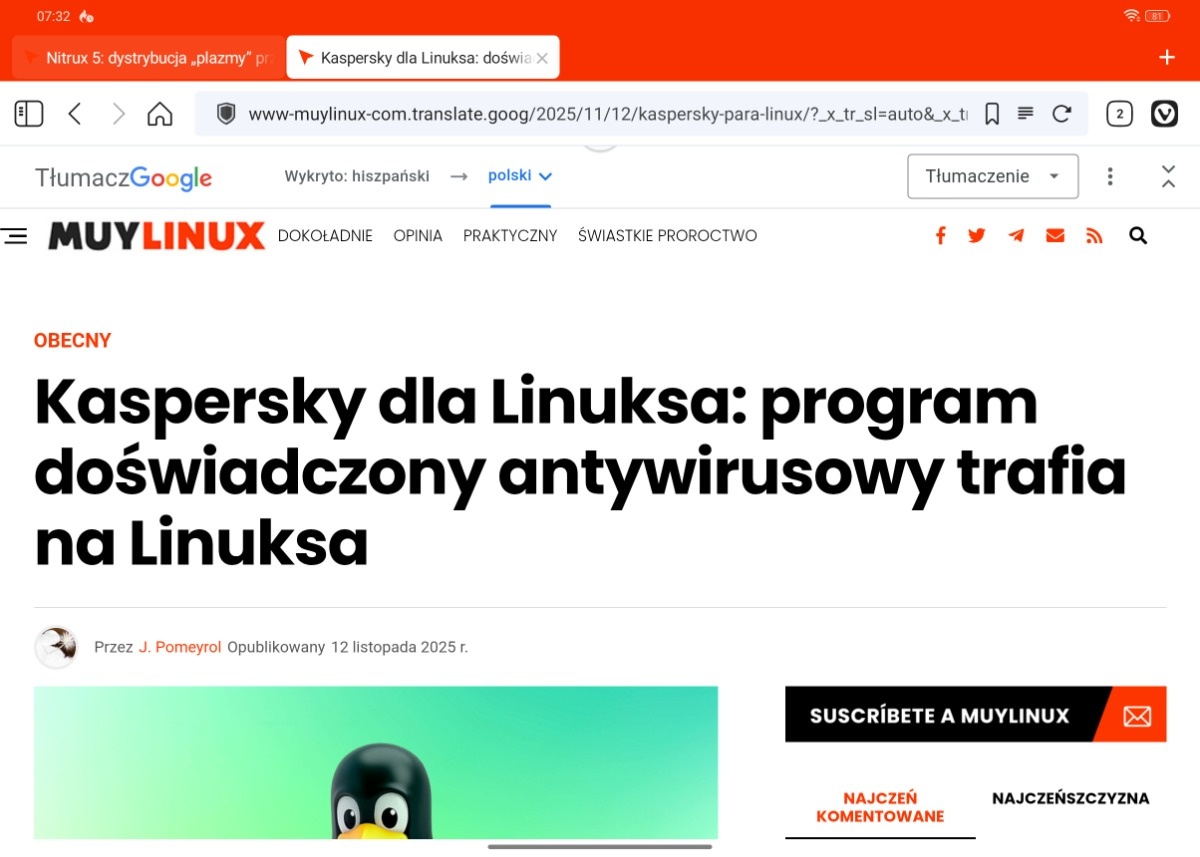

program doświadczony antywirusowy
Google Translate ma wylew.
@lukmar problem świata Open Source jest taki, że wiele ciekawycy informacji jest na lokalnych stronkach a nie każdy zna języki
@Miedzyzdroje2005 a bo to w ogóle español. No to w sumie niedziwne że się pogubił z kolejnością przymiotników. Szczególnie że pewnie tłumaczy pośrednio przez angielski.
Btw jestem fanem słowa "najczeńszczyzna" xD

Nie potrzebuje takich tworów jak antywirus a zwłaszcza na Linuxie a tym bardziej ruskiego pochodzenia xD.
@Catharsis oglądałem niedawno filmik (chyba od Linexy) na którym odpało się wirusy poprzez WINE. We flatpaku to już totalnie niegroźne, no flatpak izoluje. W przypadku WINE z repozytorium mogło rozwalić pliki w katalogu użytkownika ale nic poza tym. System bezpieczny.
W Linuxie trzeba uważać na społecznościowe repozytoria typu Aur, Ubuntu PPA czy Fedora Copr, bo tam nieraz złośliwe skrypty są wstrzykiwane czy to do kodu czy do skryptu kompilacji. Taki program binarny z wirusem ma szerokie uprawnienia w systemie
@Miedzyzdroje2005 No przecież to jest podstawowa zasada korzystania z AUR i dlatego też domyślnie w wielu distro bazujących na Archu AUR jest domyślnie wyłączone. Instalując cokolwiek stamtąd trzeba sprawdzić plik PKGBUILD oraz wszelkie patche czy nie zawierają nic złośliwego. To jest względnie bardzo proste, wystarczy spojrzeć czy link do repo (zazwyczaj github) się zgadza a potem czy w samym skrypcie instalacyjnym nie ma jakiś randomowych curl czy innych rm -fr. Dodatkowo przy każdej aktualizacji w aur helperze trzeba kliknąć żeby pokazało diff PKGBUILD i patchy, co aktualizacje zazwyczaj powinna się tylko zmieniać suma kontrolna i wersja. Stosując się do tych zasad praktycznie nie ma szans na złapanie czegoś szkodliwego o ile samo repozytorium programu nie zostało zainfekowane. A no i żeby nie było samo sprawdzanie tych rzeczy nie trwa jakoś długo, zazwyczaj te skrypty mają po paręnaście linijek.
@Miedzyzdroje2005 To trochę jak "Atlas OS", nakładka na windows 11 stworzona przez ruskich xD
Sam instalator jest czysty, ale podczas instalacji pobiera dodatkowe pliki z domen .ru xD
@Marchew Bzdury pleciesz. AtlasOS to nie nakładka tylko modyfikacja Windowsa i nie jest to ruska modyfikacja.
Dodatkowo jest na github także jakby coś było źle to już dawno ktoś by coś znalazł.
@MrHardy_ Chodzą słuchy że nikt nie sprawdzi, podobno skrypty w instalatorze są zahasłowane, a w części skryptów widać linki do domen zarejestrowanych u rejestratora .ru.
6:05
7:15
8:00
Zaloguj się aby komentować
Wdrożenie NIS2 jako nowelizacja ustawy o KSC, tak zwane KSC 2.0.
Co to jest? Ustawa która wymusi audyty systemów IT (cyberbezpieczeństwo, backupy itd), oceny ryzyka, audyty z zakresu wdrożeń wyników audytów, finansowa odpowiedzialność osób zarządzających itp. Ustawa wymuszająca aby IT zaczęło być bezpieczne, aby nie było traktowane butem.
Kogo obowiązuje? Podmioty krytyczne, ważne oraz firmy je obsługujące.
Dla wielu firm będzie drożej, będą procedury.
To już blisko, trafiło do sejmu!
7 listopada 2025 - Projekt wpłynął do Sejmu - druk nr 1955
17 listopada 2025 - Skierowano do I czytania na posiedzeniu Sejmu
Patrząc na ruską i białoruską agresję w przestrzeni cyfrowej to naprawdę nie sądzę aby obozy polityczne się gryzły i blokowały (może poza konfą xD).
Podejrzewam szybką ścieżkę oraz również szybki podpis prezydenta.
https://www.sejm.gov.pl/Sejm10.nsf/PrzebiegProc.xsp?nr=1955
#prawo #informatyka #ksc #nis2 #przedsiebiorczosc #cyberbezpieczenstwo #cybersecurity #biznes
W tak przedstawione fakty nie sposób Zwątpić.
Ale odpowiedz mi na jedno bardzo ważne pytanie: Czy dalej będę mógł wpłacać kasę na konto Zen w Żabce żeby potem doładować tą kartą revolut i później płacić stamtąd blikiem za paysafe card którą uzupełniam saldo konta w ulubionej grze hazardowej/ruskie iptv? To ważne.
@Heheszki Z tego co mi wiadomo, ustawa nie dotyka kwestii przepływu pieniądza ( ͡~ ͜ʖ ͡°)
@Marchew Zatem popieram!
Ustawa wymuszająca aby IT zaczęło być bezpieczne, aby nie było traktowane butem
@Marchew yhy, czytam "bezpieczne", a przed oczami mam obraz, że u mnie w korpo ludzie zaczną już się ciąć albo wieszać, bo już teraz liczba papierów do odjebania non stop zajmuje grubo ponad połowę czasu pracy zespołu.

To ma dobre i złe strony. Złą jest to, że koszt będzie przerzucony na klientów detalicznych. Dobra teoretyczna poprawa security, ale i tak nie wyeliminuje to problemów, bo ich się nie da usunąć żadną ustawa czy mechanizmami. Głupcami są ci, co uważają inaczej.
Zaloguj się aby komentować
Przegląd wybranych oszustw internetowych - PAŹDZIERNIK 2025
#cyberbezpieczenstwo #cybersecurity #bezpieczenstwo
Zaloguj się aby komentować

@Unknow - piszą o Tobie! I niestety niezbyt dobrze...
#programowanie #programista15k #programista25k #cyberbezpieczenstwo

Ten artykuł to po prostu genialny dowód na to, że AI jeszcze długo nie zastąpi programistów, a szczególnie w miejscach gdzie jest kluczowe bezpieczeństwo i wydajność. Rate limiter na plikach FTW 🤣
@NooT No shit Sherlock xD Jak powtarzam to od kilku dobrych lat, to nikt nie chce mi wierzyć.
Trzeci raz widze ta wrzutke
@Cybulion Przepraszam, dopiero teraz zobaczyłem jeden duplikat na hejto.
Tak czy inaczej, sprawa jest poważna i szczerze czegoś takiego akurat po koledze Unknow się nie spodziewałem.

@groman43 https://www.hejto.pl/wpis/kiedy-vibe-coding-i-vibe-hosting-wejda-za-mocno-studium-przypadku-z-naszego-podw pisałem już o tym
Zaloguj się aby komentować
Prawdziwie piękny opis przypadku zabezpieczeń serwisu związanego z osobami od cyberbezpieczeństwa. Opis mocno techniczny, nie spoileruje. #cyberbezpieczenstwo #programowanie #sztucznainteligencja #programista15k #hosting
#informatyka#cyberbezpieczenstwo#zaufanatrzeciastrona


@Fausto Fajne

@Fausto Chrobok z tą swoją gadającą głową jakoś nigdy mnie nie przekonywał, a jego 'manierę' czy sposób mówienia zawsze uważałem za skok na kasę, przez wydłużanie własnych filmików ;P
Tu widać podobnie - profesjonalna fasada, buzzwordy, a backend.. no cóż..

uuu grubo
Zaloguj się aby komentować
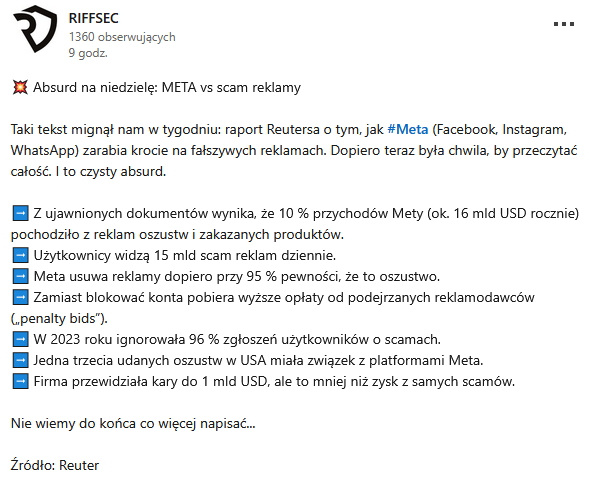
Zuckerberg i jego ScamFace w formie.
Fajny biznes, 16 MLD przychodu, 1 MLD strat. Zostaje 15 MLD.
Opodatkowanie brudnych pieniędzy to jedyne 6,25%.
Fajna pralnia.
#scam #cyberbezpieczenstwo #cybersecurity #bezpieczenstwo
Nic nowego
Posrednictwo w przestepstwie. Wspoludzial. Tak to sie nazywa.

Widziałem i byłem w szoku. Spróbuj sobie rozkręcić biznes z polegający na pomocnictwie do popełniania oszustw - powodzenia. No chyba że jesteś fb to wtedy luzik.
Zaloguj się aby komentować