Marchew
★Gruba ryba
Zuckerberg i jego ScamFace w formie.
Fajny biznes, 16 MLD przychodu, 1 MLD strat. Zostaje 15 MLD.
Opodatkowanie brudnych pieniędzy to jedyne 6,25%.
Fajna pralnia.
#scam #cyberbezpieczenstwo #cybersecurity #bezpieczenstwo
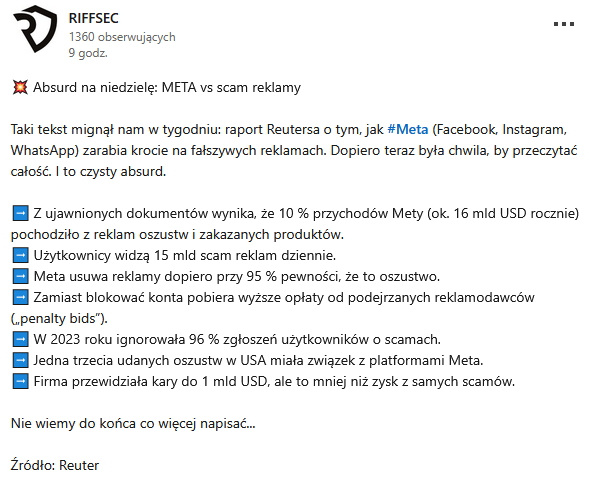

Zuckerberg i jego ScamFace w formie.
Fajny biznes, 16 MLD przychodu, 1 MLD strat. Zostaje 15 MLD.
Opodatkowanie brudnych pieniędzy to jedyne 6,25%.
Fajna pralnia.
#scam #cyberbezpieczenstwo #cybersecurity #bezpieczenstwo
Nic nowego
Posrednictwo w przestepstwie. Wspoludzial. Tak to sie nazywa.

Widziałem i byłem w szoku. Spróbuj sobie rozkręcić biznes z polegający na pomocnictwie do popełniania oszustw - powodzenia. No chyba że jesteś fb to wtedy luzik.
Zaloguj się aby komentować
Reuters: „Meta Platforms zarabiała na reklamach oszustw, żeby móc fundować rozwój sztucznej inteligencji”
Meta Platforms, właściciel Facebooka i Instagrama, zarobiła około 16 miliardów USD na reklamach oszustw w 2024 roku, co stanowi 10,1% jej całkowitych przychodów. Byli pracownicy firmy podkreślają, że brakuje skutecznych regulacji, a zdaniem jednego z nich Meta powinna przeznaczyć dochody z oszustw na wsparcie organizacji walczących z takim procederem.
#kontrabanda #informacje #cyberbezpieczeństwo #cyberoszustwa #facebook #instagram #meta_platforms #stany_zjednoczone #whatsapp
Bylo
@kontrabanda pejsbook cały czas zarabia na scamreklamach i odmawia ich usunięcia nawet jak się to zgłasza bo po prostu ci najwięcej im płacą. I tak jest od dawien dawna
Wszyscy narzekają i dalej korzystają. To jak się ma coś zmienić?
@Ihooj ja na przykład nie korzystam w ogóle z serwisów Mety mimo tego, że parę osob probowalo mnie do tego namowic. Da się? Jak najbardziej. Trzeba tylko miec motywacje. /OJ
@kontrabanda Ja również. Ani w przeszłości ani obecnie.
Zaloguj się aby komentować
Prokuratura Regionalna w Lublinie postawiła zarzuty byłym dyrektorom Biura Cyberbezpieczeństwa Ministerstwa Sprawiedliwości i Centrum Cyberbezpieczeństwa w Zamościu. Śledczy podejrzewają ich o poważne nieprawidłowości przy zakupie urządzeń Securebox dla sądów w całej Polsce w latach 2022-23. Straty...
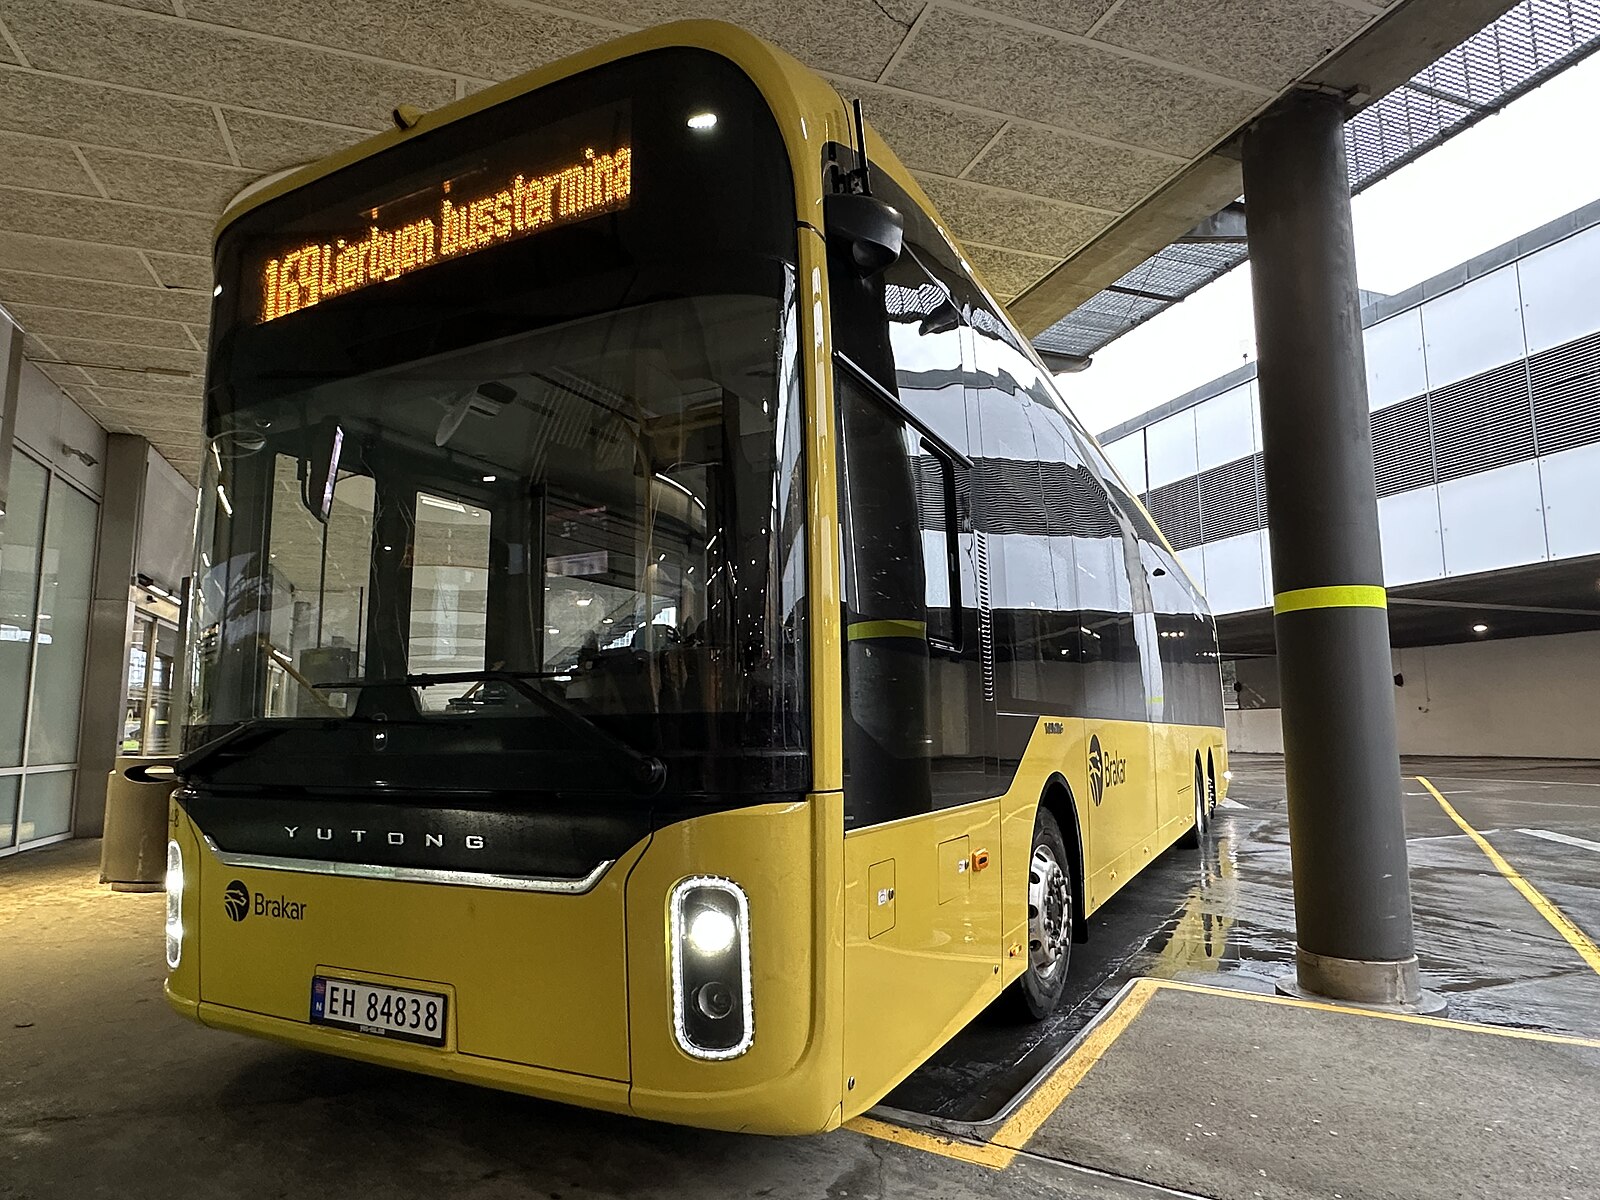
Ruter, norweski przewoźnik, wykazał, że autobusy chińskiej produkcji mogą być zdalnie kontrolowane
W testach przeprowadzonych przez norweskiego przewoźnika wykazano, że autobusy chińskiej produkcji mogą być zdalnie kontrolowane przez producenta, co stwarza poważne zagrożenie dla bezpieczeństwa transportu publicznego. W odpowiedzi na te obawy, norweskie ministerstwo transportu rozpoczęło prace nad zaostrzeniem przepisów dotyczących cyberbezpieczeństwa w transporcie.
#kontrabanda #informacje #chiny #cyberbezpieczeństwo #norwegia #ruter #transport_publiczny #yutong

@kontrabanda problem w tym, że każdy pojazd z update OTA może takim być.

W Trondheim jeżdżą takie same. A j⁎⁎ie w nich plastikiem tak, że czujesz jak powoli dostajesz raka od siedzenia w nich.
Jakiś czas temu była inna afera autobusowa. Autobusy, którymi wojsko jeździ do tajnych baz, mają kamery, które wysyłają wszystko do Chin
>Autobusy, którymi wojsko jeździ do tajnych baz, mają kamery, które wysyłają wszystko do Chin
@Legendary_Weaponsmith: też w Norwegii?
@kontrabanda tak, sorki, nie dopisałem. też była w związku z tym afera w Norwegii. Ogólnie Norwegia się niby teraz bierze jakoś bardziej za wojsko, ale za mało jestem w temacie, żeby się coś więcej znać.
Globalizacja poszla za daleko.
Zaloguj się aby komentować
Oszuści znów próbują podszywać się pod Narodowy Fundusz Zdrowia. Chodzi o profesjonalnie wyglądające e-maile, dzięki którym cyberprzestępcy chcą wyłudzić dane i pieniądze. Oszuści chcą w fałszywych e-mailach sprawiać wrażenie, że zamierzają zwrócić koszt zakupu leków. "Wiadomość e-mail rzekomo...
SuperGrosz padł ofiarą ataku cyberprzestępców. Wyciekły wrażliwe dane klientów
Według administratorów SuperGrosza, miało dojść do wycieku m.in. numerów PESEL, danych z dowodów osobistych, dane o pracodawcach pożyczkobiorców, ale i też np. identyfikatory profili na Facebooku.
#kontrabanda #informacje #cyberbezpieczeństwo #polska
Grubo.
Świeże bazy z 9000 sklepów to przy tym nic.
Zaloguj się aby komentować
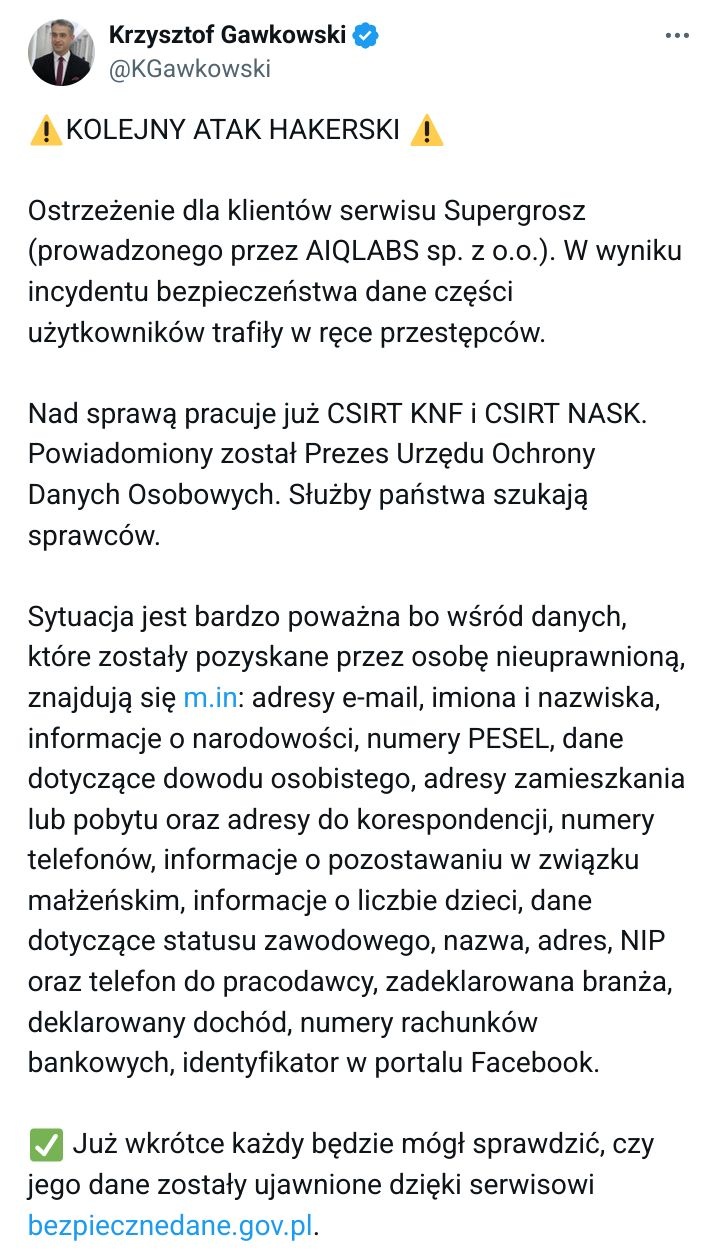
Dane części użytkowników serwisu SuperGrosz wyciekły po ataku hakerskim i trafiły w ręce przestępców – poinformował w niedzielę na platformie społecznościowej X wicepremier i minister cyfryzacji Krzysztof Gawkowski. Dodał, że sprawą zajmują się zespoły reagowania CSIRT KNF oraz CSIRT NASK. CSIRT...

Hakerzy wykradli dane części użytkowników serwisu SuperGrosz, oferującego pożyczki online
https://x.com/KGawkowski/status/1984902997239832822
#pozyczki #pieniadze #bezpieczenstwo #cyberbezpieczenstwo #finanse #wiadomoscipolska #polska #wydarzenia #internet #hejto
Zaloguj się aby komentować
„Shadow profiles” – co to jest, jak temu przeciwdziałać
Firmy takie jak Facebook mają już choćby podstawową wiedzę na Twój temat – nawet, jeżeli nigdy nie rejestrowałeś/-aś tam konta. W tym artykule wyjaśniamy, na czym polegają tzw. „shadow profiles”, i jak zminimalizować ryzyko z nimi związane.
https://kontrabanda.net/r/shadow-profiles-co-to-jest-jak-temu-przeciwdzialac/
#kontrabanda #poradniki #cyberbezpieczeństwo
Zaloguj się aby komentować
Minister cyfryzacji, wicepremier Krzysztof Gawkowski poinformował, że w związku z atakiem hakerskim na spółkę Nowa Itaka, doszło do wycieku danych logowania części klientów korzystających z usług biura podróży. Zapewnił, że specjaliści z NASK pozostają w stałym kontakcie z ITAKĄ. Informację o ataku...
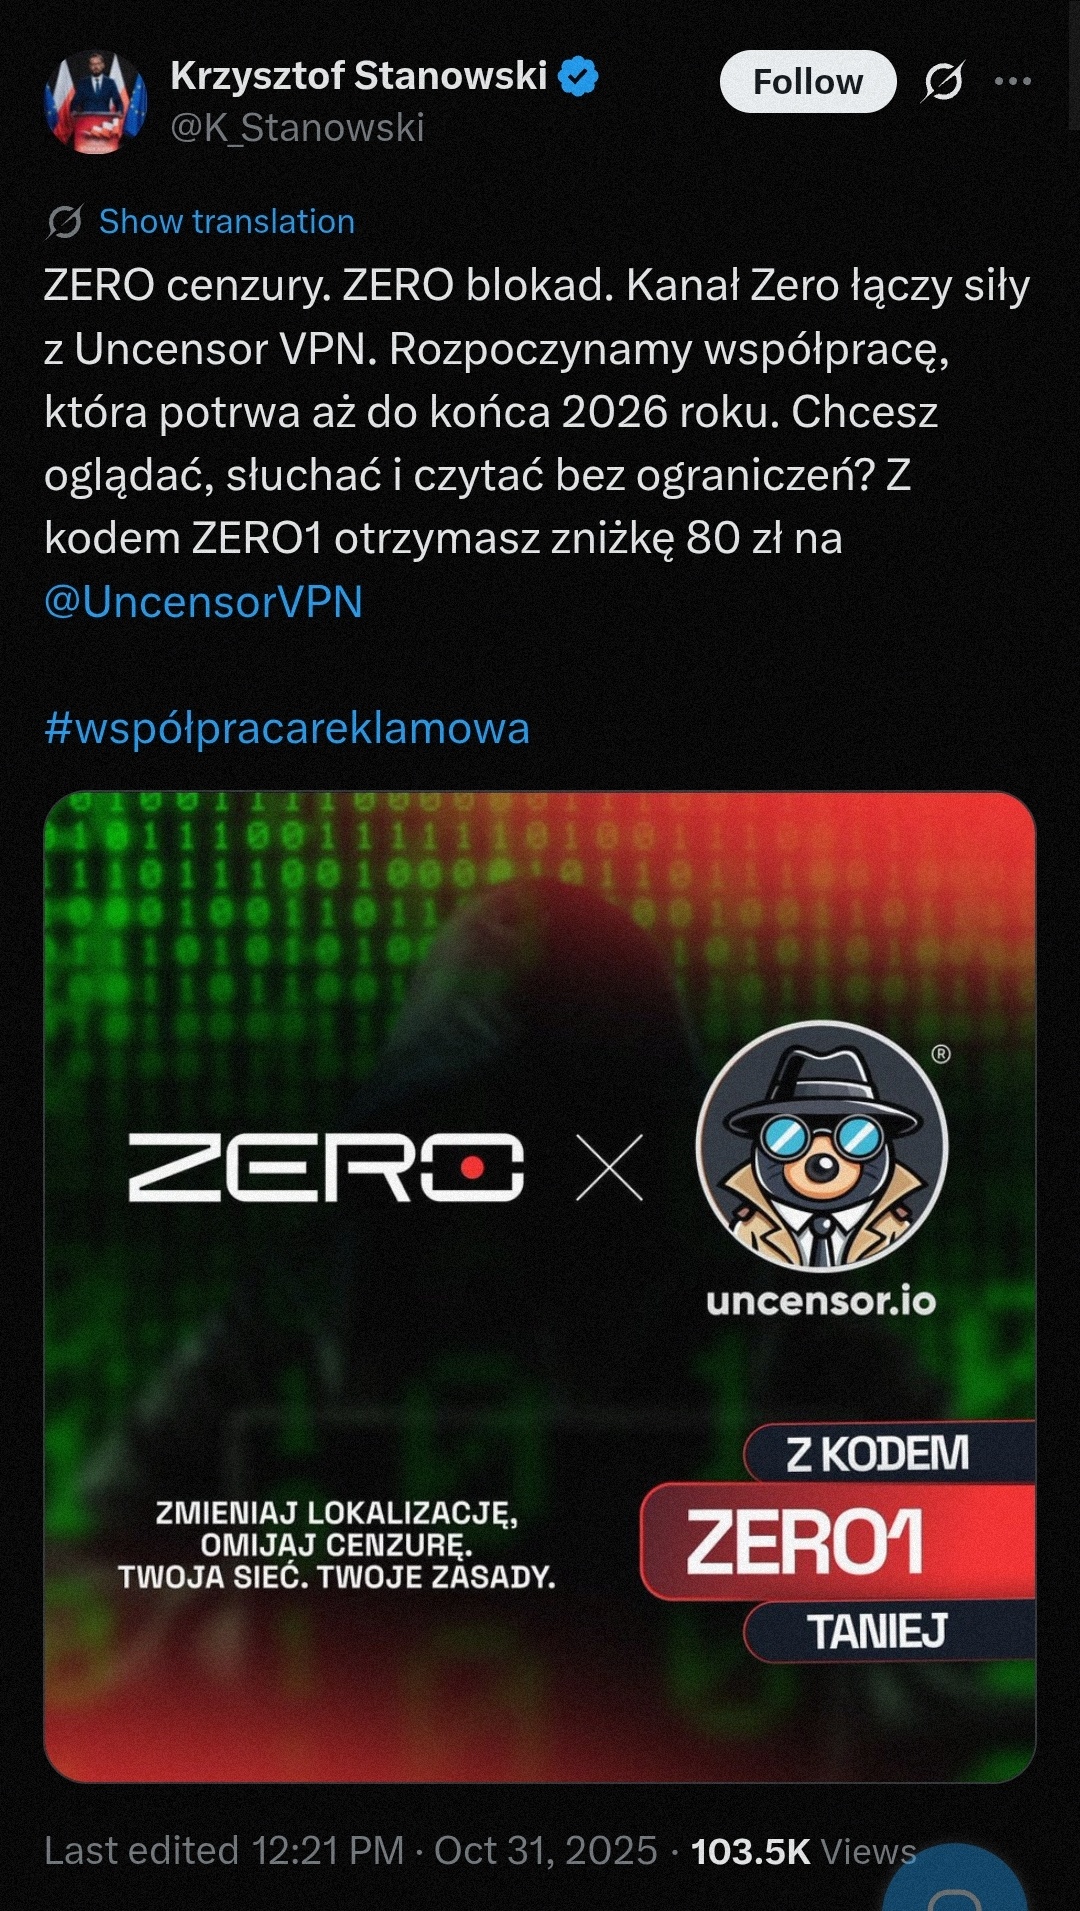
Stanowski jest sponsorowany przez c⁎⁎j wie jaki scam na VPN XD
Ciekawostka - zakładka "bezpieczeństwo" na ich stronie jest pusta xddd
#kanalzero #cyberbezpieczenstwo
@maximilianan I strona im padła XD (o ile uncensor.io to faktycznie ich strona lmao)
@Thereforee przepiękne, prawda? XD
@maximilianan I jeszcze ten mazurek pierdolony z pejsami, żyd siwy niemyty.
to wszystko scamy, do tego to nie sa VPNy
Zaloguj się aby komentować
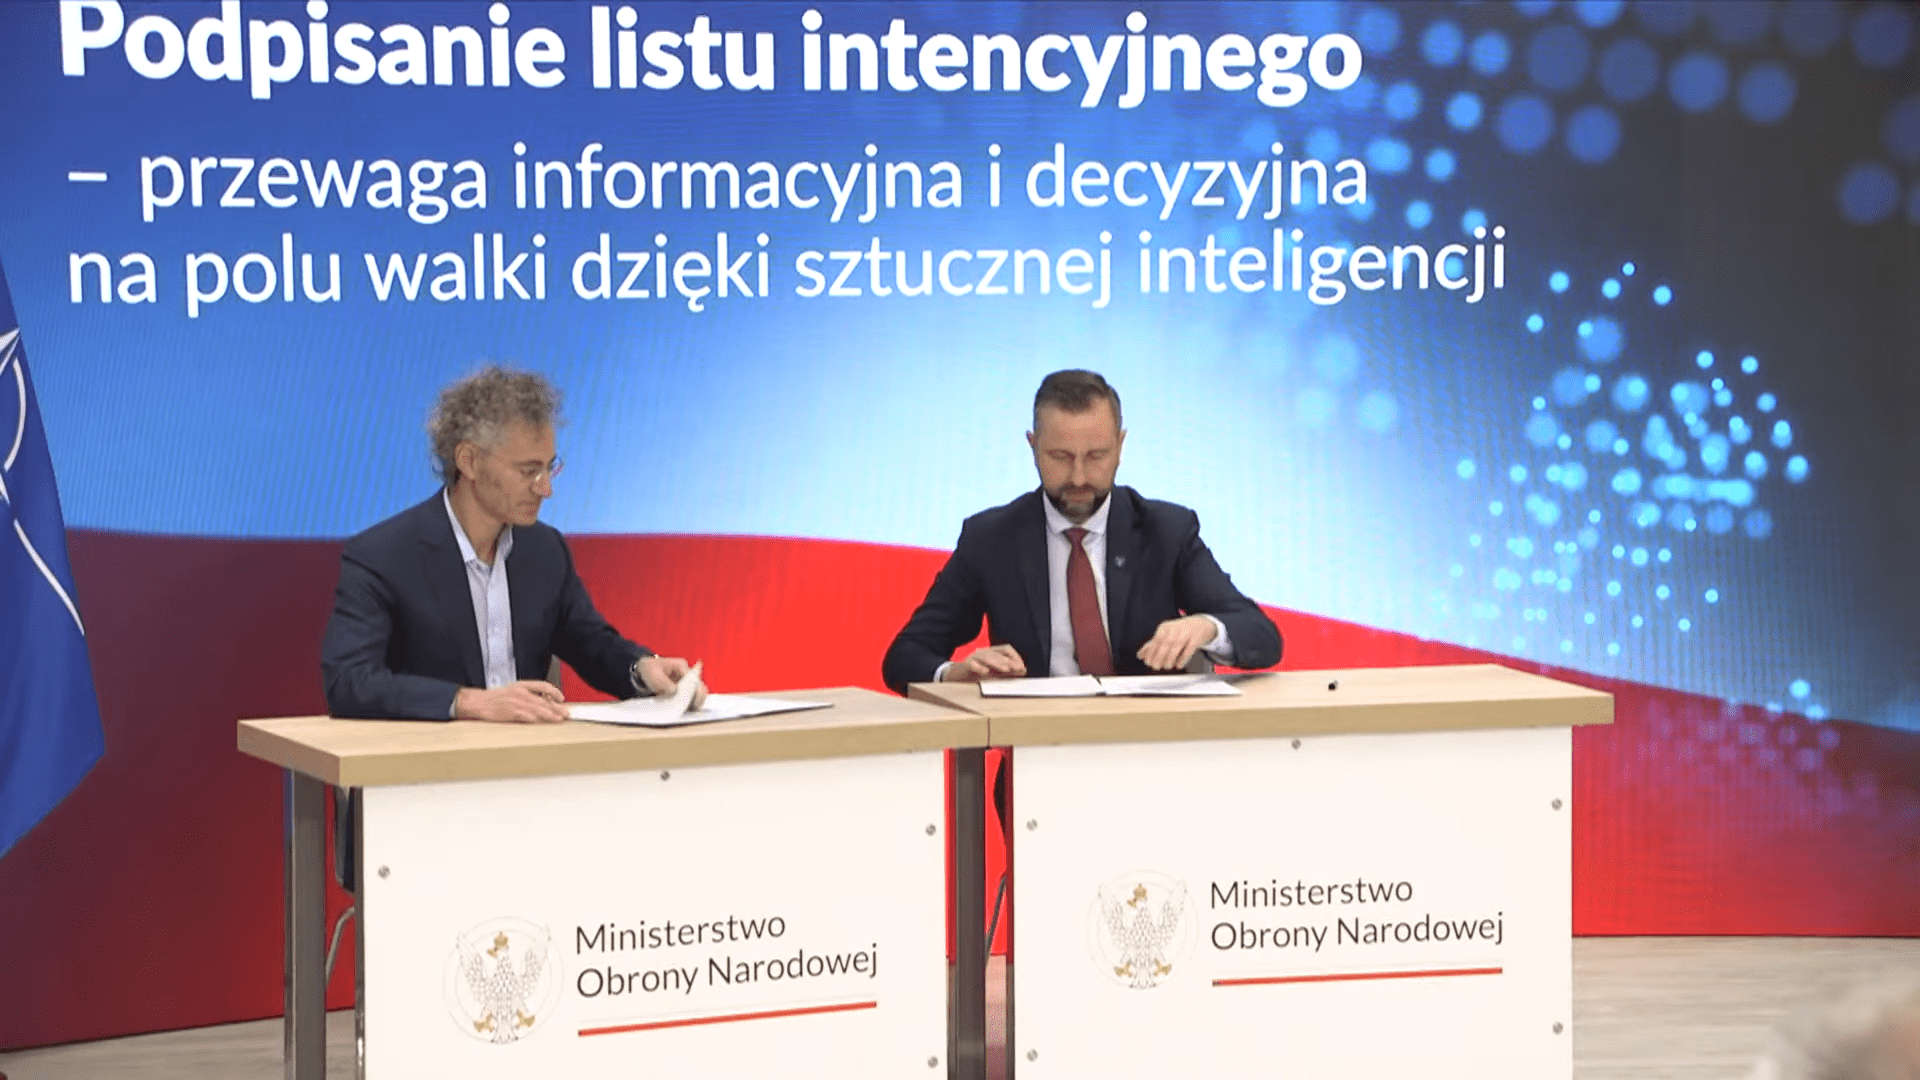
Ministerstwo Obrony Narodowej oraz Palantir podpisali list intencyjny
Minister obrony Władysław Kosinak‑Kamysz nazwał porozumienie „jednym z najważniejszych” dla bezpieczeństwa państwa. Decyzja budzi kontrowersje z powodu ryzyka vendor lock‑inu i obowiązywania amerykańskiego CLOUD Act, mimo zapewnień Palantira, że właścicielem danych pozostaje strona korzystająca z usług.
https://kontrabanda.net/r/ministerstwo-obrony-narodowej-oraz-palantir-podpisali-list-intencyjny/
#kontrabanda #informacje #cyberbezpieczeństwo #palantir #polska #stany_zjednoczone
Zaloguj się aby komentować

W miniony weekend policja otrzymała liczne zgłoszenia od osób, które straciły środki z kont bankowych. Santander Bank Polska poinformował, że jego systemy monitorujące wykryły nieautoryzowane transakcje dokonane przy użyciu kart płatniczych klientów. Bank zapewnił, że podjęto działania...
KeePassXC - webinar od Kacper Szurek.
KeePassXC - menadżer haseł - tutorial krok po kroku
Kacper Szurek
https://www.youtube.com/watch?v=YCa74tQSxVI
#cyberbezpieczenstwo #cybersecurity #komputery
Zaledwie mnie zaskoczył na zdjeciu @Felonious_Gru i sprawdziłem co to za apka i czy może mi się przydać... Przypadek? Nie sądzę.
@Heheszki panie, keepass to w 2003 roku wyszedł, ja gdzieś od 2010 używam.
Polecam do trzymania haseł do kont bankowych. Plik jest szyfrowany lokalnie, więc niech se wisi ja chmurze, i tak go nikt nie zlamie, to o wiele bezpieczniejsze niż trzymanie wszystkiego bezpośrednio w przeglądarce.
Ja z lenistwa już piętnasty rok się zbieram do przerzucenia wszystkich haseł na keepass xD
Na Androida tez była appka, ale ostatnio nie używam

@Felonious_Gru Na Androida KeePassDX polecam, integruje się z systemową funkcją uzupełniania haseł, więc nie trzeba osobno otwierać, tylko wystarczy odblokować bazę haseł i wybrać wpis.
Ooo aż sprawdzę. Bo z Bitwardenem mam pod górę jakoś...
A mi bitwarden pasi. Bardziej dopracowany bo jest wersja płatna 5 zł na rok (płace bo super bajer z trzymaniem totp w chmurze).
Jedna apka może kilka kont obsługiwać. Brat ma swój prywatny serwer bw i mam na nim też konto jak jakieś passy z nim wymieniam.
Ale fajne jest, że są też rozwiązania całkiem oddolne, tylko dla niektórych lepsze jest jednak bardziej polished rozwiązanie komercyjne. Z dobrym szyfrowaniem e2e w chmurze. Bez hasła nie odzyskasz konta.
@Legendary_Weaponsmith Gdzieś już było wałkowane.
Manager haseł na wiele urządzeń - > chmurowy - > BitWarden
Manager haseł bez chmury (lokalny) - > KeePass, lub bardziej KeePassXC. Ten drugi podobno bardziej odporny na uruchomiony malware kiedy mamy odszyfrowaną bazę.
Zaloguj się aby komentować
W województwach kujawsko-pomorskim i wielkopolskim odnotowano 120 nieuprawnionych wypłat w bankomatach z kont jednego z banków
W województwach kujawsko-pomorskim i wielkopolskim klienci zgłaszają nieautoryzowane wypłaty z bankomatów. Do tej pory odnotowano 120 takich przypadków. Policja bada sprawę, sugerując poszkodowanym składanie zeznań oraz dostarczanie dowodów dotyczących podejrzanych transakcji.
#kontrabanda #informacje #cyberbezpieczeństwo #polska
Santander; podobno były nakładki na bankomatach
@Half_NEET_Half_Amazing: artykuł został zaktualizowany o tę informację
Zaloguj się aby komentować

Wczoraj dostałem sms z banku, że zablokowali mi kartę debetową, bo "odnotowano operacje na podejrzanych stronach" i żeby po więcej informacji skontaktować się z bankiem.
Od razu zadzwoniłem do banku z pytaniem, czy to oni wysłali taką informację. Pani potwierdziła i powiedziała, że transakcja pochodziła z amazonu i została zablokowana. Dziwne, bo od miesiąca nic nie kupowałem na amazonie, płatność za prime dopiero za dwa miesiąca. A nawet jeśli, to nie mam tam podpiętej tej karty.
Sprawdziłem tez, że kilka godzin wcześniej była próba wybrania kasy z mojego konta przez paypala z informacją "przekroczony czas".
Czyli były przynajmniej dwie próby wybrania środków z konta, obie nieudane.
Fajnie że zadziałały zabezpieczenia banku, kartę już zastrzegłem i wyrobiłem nową.
Natomiast ciekawy jestem jak do tego doszło, że moje dane wyciekły.
Bo po pierwsze karta fizyczna leży schowana w domu i prawie nigdy z niej nie korzystam. Mam ją podpiętą do google pay i korzystam z niej do płatności, a nie można chyba podejrzeć jej danych od tak.
Mam Pixela, więc najnowsze poprawki dotyczące bezpieczeństwa mam dość szybko. Aplikacje aktualizuję codziennie przy porannej kupie. Nie instaluję żadnych podejrzanych aplikacji, nie daję im zbędnych uprawnień, oraz nie wchodzę na żadne "podejrzane" strony, a już na pewno nie podaję byle gdzie swoich danych, szczególnie danych karty XD
Jak już płacę gdzieś poza powszechnie zaufanymi stronami, to robię jednorazówki przez revoluta.
Jako tako o bezpieczeństwo w sieci dbam, korzystam z prywatnego dnsa/vpna i ogólnie usług, które jako tako powinny dbać o prywatność użytkownika (proton/bitwarden/signal), do każdej jednej strony mam osobnego maila, osobne hasło, jeśli jest możliwość to 2fa lub passkey.
Człowiek myślał, że jest jako tako bezpieczny, a nie jest :c
#bezpieczenstwo #cyberbezpieczenstwo #banki #pieniadze
Może do banku był włam
@HmmJakiWybracNick
Może jakiś czas temu, np. nawet kilka lat wstecz zapłaciłeś kartą gdzieś w internecie. Sklep niskich lotów stwierdził że będzie trzymał pełne dane karty bo tak mu się podoba. Aż w końcu sklepik wyciekł wszystko co trzymał?
@HmmJakiWybracNick
Kto oprócz Ciebie korzysta z komputera? Może jakiś crack do gry, wszystko gdzieś wyfrunęło?
@Marchew Tylko ja korzystam z kompa. Gierki wszystkie kupuję legalnie na steam/gog/epic/xgpu. Nawet windows 11 legalny i aktualny.
Zaloguj się aby komentować
Zaloguj się aby komentować

Ministerstwo Cyfryzacji odpowiedziało na wniosek o publikację kodu źródłowego aplikacji mObywatel, informując, że ekspertyzy CSIRTów GOV i NASK zostały uznane za tajemnicę państwową. Ekspertyza Ministerstwa Obrony Narodowej wskazała na korzyści związane z większą jawnością, mimo że istnieją...
Czy IT w twoim miejscu pracy jest zorganizowane byle działało? W wielu miejscach taki stan niedługo się skończy (° ͜ʖ °)
KSC 2.0 czyli Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa jest wdrożeniem unijnej dyrektywy NIS2.
Sektory takie jak:
Energia,
Transport,
Bankowość,
Infrastruktura rynków finansowych,
Ochrona zdrowia,
Zaopatrzenie w wodę pitną i jej dystrybucja,
Infrastruktura cyfrowa,
Ścieki,
Zarządzanie usługami ICT,
Administracja publiczna,
Przestrzeń kosmiczna,
Usługi pocztowe i kurierskie,
Gospodarowanie odpadami,
Produkcja, wytwarzanie i dystrybucja chemikaliów,
Produkcja, przetwarzanie i dystrybucja żywności,
Produkcja,
Dostawcy usług cyfrowych,
Badania naukowe,
Oraz firmy (podwykonawcy) które powyższe obsługują ༼ ͡° ͜ʖ ͡° ༽
Zostaną objęte nowymi wymogami i regulacjami.
Co nowego?
Obowiązkowe audyty systemów IT (sam siebie nie możesz zaudytować xD)
Wdrożenie zaleceń audytów ᕦ( ͡° ͜ʖ ͡°)ᕤ
Pojawia się odpowiedzialność osób decyzyjnych!
Jeśli Cię zhakują ale nie zrobiłeś audytu lub nie wdrożyłeś jego zaleceń - > płać grubo [̲̅$̲̅(̲̅ ͡° ͜ʖ ͡°̲̅)̲̅$̲̅]
Co będę robił?
Politykę bezpieczeństwa informacji i zarządzania ryzykiem,
Procedury obsługi incydentów i reagowania na nie,
Zarządzanie ciągłością działania (plany awaryjne, odzyskiwanie po awarii),
Bezpieczeństwo sieci i systemów OT/IT (m.in. segmentacja, kopie zapasowe, kontrola dostępu),
Szkolenie personelu i budowanie świadomości cyberzagrożeń,
Kryptografia i kontrola tożsamości, szczególnie przy dostępie do systemów krytycznych.
Na jakim jest to etapie?
Siódma iteracja projektu została przyjęta przez radę ministrów. Więc prawdopodobnie zostanie puszczona na głosowanie do sejmu i senatu jeszcze w tym roku.
Ile czasu na wdrożenie?
Projekt zakłada, że po jednomiesięcznym vacatio legis od wprowadzenia ustawy podmioty kluczowe i ważne będą miały jedynie sześć miesięcy na pełne dostosowanie się do nowych przepisów. W praktyce oznacza to konieczność rozpoczęcia przygotowań jeszcze przed formalnym przyjęciem ustawy. Konieczne jest wykonanie audytu, inwentaryzacji sprzętu i oprogramowania, ocena ryzyka i przegląd łańcucha dostaw, wdrożenie mechanizmów zarządzania podatnościami, raportowania incydentów czy wyznaczenie osób do kontaktu z Krajowym Systemem Cyberbezpieczeństwa, a także przeprowadzenie szkoleń.
Tak, to będzie kolejna papierologia, koszty i utrudnienia.
Zapewne pojawią się firmy typu "wdrożymy wam KSC", które będą żerować na wszelkich małych i średnich firmach.
Czy to potrzebne? Czasami trafiają się takie IT kwiatki że chyba jednak potrzebne. Wiele firm ma gdzieś bezpieczeństwo danych.
Backup danych firmowych? Dokumentacja bez której od razu będziesz mógł ogłosić bankructwo? Namawiam szefa od dawna. Nie widzi potrzeby, a ten 10 letni NAS na którym kiedyś ktoś zbudowano RAID 5 na pewno się nie wykrzaczy!
Więcej:
https://crn.pl/artykuly/ustawa-o-ksc-2025-najnowszy-projekt/
#cyberbezpieczenstwo #cybersecurity #IT #bezpieczenstwo #informatyka
Zaloguj się aby komentować