To nie są identyczne usługi i raczej się uzupełniają. Bo masz też opcje otrzymania powiadomienia gdy ktoś np. użyje danych twoich rodziców. No i działają 24/7.
WhatsApp Oficjalnie stosuje szyfrowanie end-to-end, w praktyce jednak jednak nie.
Ziobro zdziwienia. Kto by się spodziewał że Meta jednak nie dba o prywatność użytkowników, szok i niedowierzanie.
Agent federalny stwierdził, że szyfrowanie w WhatsApp to fikcja. Następnie śledztwo zostało zamknięte. Trwające 10 miesięcy dochodzenie Departamentu Handlu wykazało, że firma Meta może przeglądać wszystkie wiadomości w WhatsApp w postaci niezaszyfrowanej.
Według dwóch osób zaznajomionych z tą sprawą, na początku tego roku nagle zamknięto federalne dochodzenie mające na celu ustalenie, czy serwis WhatsApp należący do firmy Meta ma dostęp do zaszyfrowanych wiadomości. Zamknięcie tego dochodzenia przerwało śledztwo, które wywołało pytania techniczne dotyczące tego, w jaki sposób serwis przetwarza dane użytkowników za kulisami.
Ale tez managery offline to w większości target domowy. Cyberuchy pchają się tam gdzie korpo, a więc i rozwiązania online + synchronizacja pomiędzy urządzeniami.
Jednak urządzenia Apple kopiują i przechowują treści z powiadomień push, nawet jeśli znikną one z oryginalnej aplikacji. Systemy operacyjne Apple zapisują jedynie treści wyświetlane w powiadomieniach, więc FBI mogło odzyskać jedynie wiadomości przychodzące, a nie wysyłane.
W nocy z 9 na 10 kwietnia doszło do krótkotrwałego włamania do popularnych programów dla entuzjastów samodzielnego montażu komputerów, takich jak CPU-Z i HWMonitor. W rezultacie każdy, kto pobrał te narzędzia ze strony internetowej CPUID, był narażony na złośliwe oprogramowanie, które uważał za zwykłe oprogramowanie. W rzeczywistości wielu użytkowników serwisu Reddit zauważyło, że pliki pobrane ze strony CPUID – zarówno CPU-Z, jak i HWMonitor – były wielokrotnie oznaczane przez program Windows Defender jako potencjalne zagrożenie dla bezpieczeństwa.
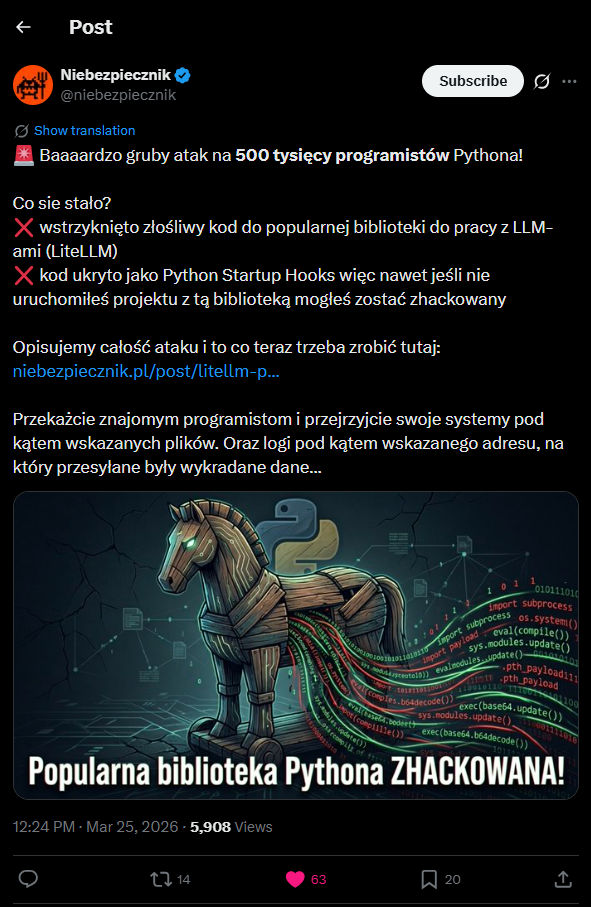
Z tego co rozumiem to jeśli chcecie łatwo sprawdzić czy nie macie tego syfu na kompie wystarczy sprawdzić czy nie macie tego pliku (litellm_init.pth) na dysku, czyli na Linuxie np:
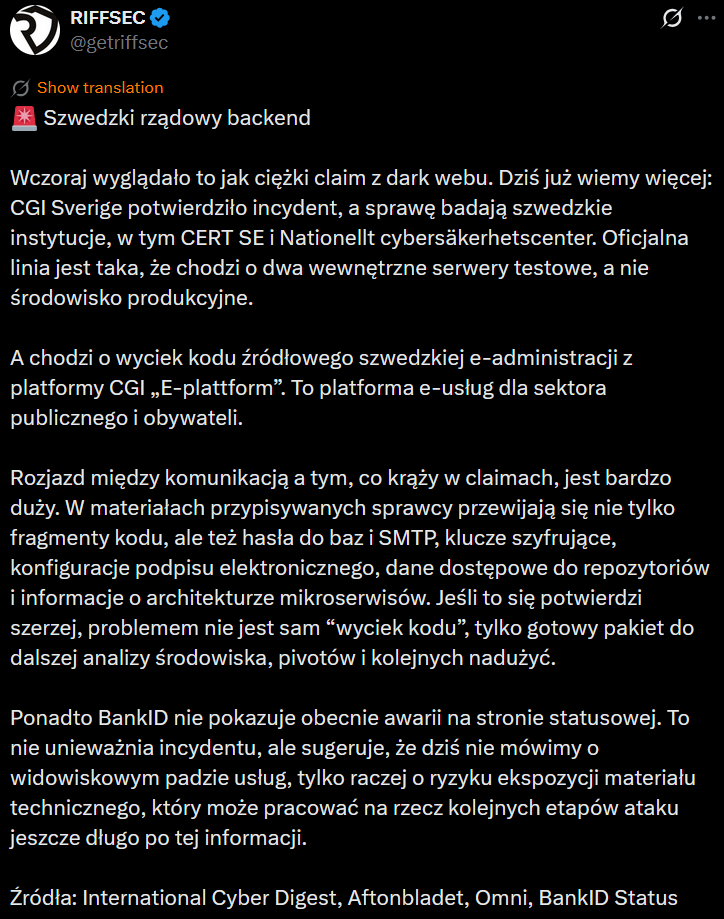
Fajnie, tylko, że sam wyciek kodu źródłowego nie znaczy nic (ba, nawet są tego zalety, cały mObywatel jest oparty o open source). A hasła się zmieni 🤷
Nie ma odwrotu od cyfrowego państwa.
@Marchew ok, faktycznie. Co nie zmienia faktu, że kontrolowane opublikowanie całego kodu byłoby całkiem zdrowe i poprawiłoby bezpieczeństwo.
Anyway, cokolwiek by nie robić, to powrotu do ery "papierowe" nie ma. Choćby tylko ze względu na koszty.
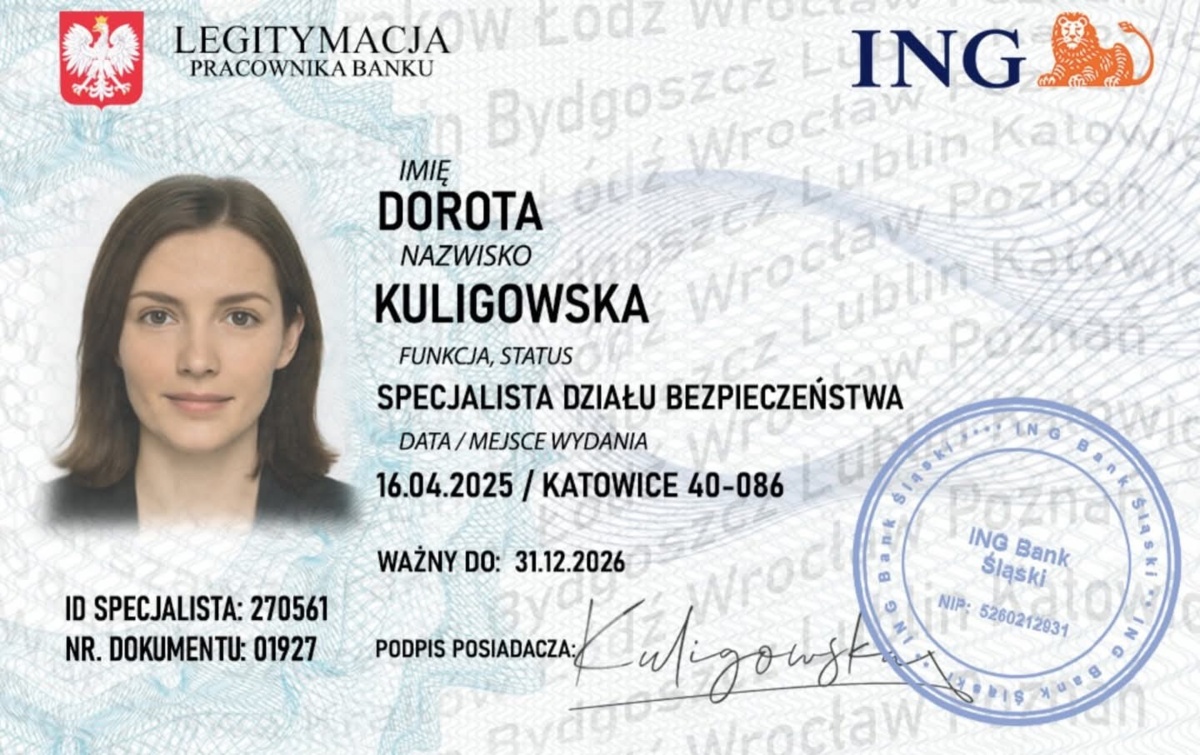
A tu legitymacja "pracownika" banku ING, używana przez oszustów tak samo jak w schemacie kradzieży "na pracownika banku" o której ostrzegaliśmy niedawno w naszej apce CyberAlerty...
@Aramil Właśnie miałem pisać WTF xD. Widzę tytuł filmu i myślę, że to jest opisana jakaś akcja z początków internetu czy coś a tutaj się okazuje, że to jest blisko godzinny materiał o tej sytuacji z XZ z zeszłego roku. W sensie WTF? Przecież do opisania tego wystarczył krótki artykuł w którym nawet znalazło się miejsce na przykłady w kodzie.
Dlatego właśnie nie przepadam za tym kanałem - Veritasium. Ja rozumiem, że ich materiały są w miarę ok merytorycznie ale imo nie szanują czasu oglądającego.