Ktoś w Microsofcie pomyślał: „a co jeśli Notatnik mógłby wykonywać polecenia?” — i wypuścił to włączone domyślnie. Atakujący mogą teraz podsunąć użytkownikom złośliwy plik .md, ty otwierasz go, klikasz link i BUM — kod uruchamia się z pełnymi uprawnieniami użytkownika. Pełne przejęcie systemu. To aż tak poważne.
~
Sama podatność jest dość prosta. Obsługa Markdown w Notatniku nie sprawdza, co znajduje się w tych linkach, zanim je wykona. Specjalnie przygotowany plik z odpowiednim prefiksem protokołu robi resztę.
~
Wystarczy phishing i kliknięcie użytkownika zamienia się w pełne przejęcie systemu.
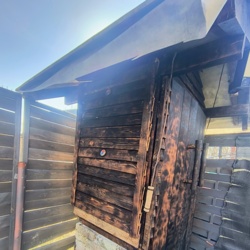
30 fotowoltaik? dobrze, ze ktokolwiek zauwazyl xD wjebali sie jakiejs firemce zajmujacej sie eksploatacja i monitoringiem instalacji wlascicieli i wielka afera xD
@konrad1 zycie ;) farmy fotowoltaiczne budowane po kosztach i utrzymywane po kosztach do tego stopnia, ze nikt nie pamieta o koszeniu traw do momentu gdy na ktorejs potrzebna jest interwencja strazy pozarnej xD
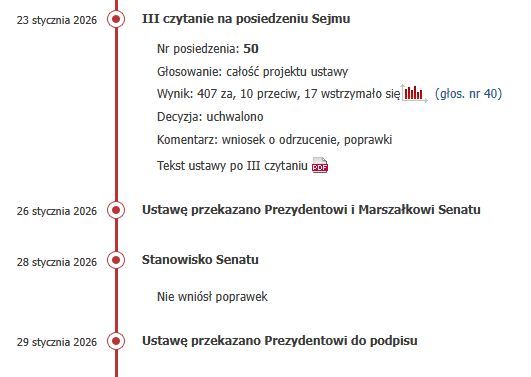
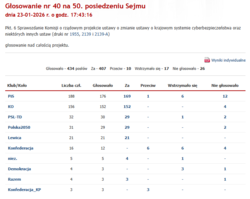
Implementacja NIS2 w postaci ustawy o krajowym systemie cyberbezpieczeństwa trafi do prezydenta.
SEJM oraz SENAT przegłosowali bardzo sprawnie.
Czy prezydent podpisze? Uważam że zdecydowanie tak. Niemal cały pis głosowało ZA.
ps. to nie tak polityka, ustawa zrobi (albo już robi) sporo zamieszania w szeregach wysokich stołków oraz u osób zarządzających sieciami komputerowymi.
Zacznie się żer dostawców/producentów/dystrybutorów na bezbronnych stołkach z zasobnym portfelem.
Dlaczego? Ponieważ pojawia się odpowiedzialność finansowa osób decyzyjnych, a handlowiec obieca wymianę worka pieniędzy na "bezpieczeństwo" i "spełnienie wymogów NIS2".
tl/dr - dostajesz blika, ktoś się do Ciebie odzywa że to pomyłka i żąda zwrotu pieniędzy blikiem na numer telefonu XXX. Zwracasz pieniądze (błąd), za jakiś czas odzywa się numer z którego dostałeś wpłatę z żądaniem wyjaśnień dlaczego nie dostał jeszcze paczki i gdzie są jego pieniądze -> kwik...
Co robić:
Skontaktuj się z bankiem, zwrot przelewu może zostać przeprowadzony wyłącznie przez bank w ramach oficjalnej procedury wyjaśniającej.
O co chodzi? Twój numer telefonu może zostać podany w fikcyjnym ogłoszeniu jako numer do zapłaty za towar. Jeśli dostaniesz niespodziewany przelew BLIK od osoby, której nie znasz, nie odsyłaj samodzielnie pieniędzy! To nowy schemat oszustwa, w którym złodziej manipuluje dwiema ofiarami – kupującym i osobą, której numer był podany do przelewu. Na czym polega oszustwo?
Przestępcy zamieszczają fikcyjne ogłoszenia dotyczące sprzedaży jakiegoś towaru z opcją płatności BLIKiem. Numer telefonu podany w ogłoszeniu należy do przypadkowej osoby.
Kupujący płaci za nieistniejący towar, a pieniądze trafiają na konto osoby, której numer telefonu został bez jej wiedzy wskazany w ogłoszeniu.
Po chwili oszuści kontaktują się z właścicielem numeru telefonu, na którego konto trafiły pieniądze i nalegają na ich pilny zwrot. Proszą o przelew na inny numer telefonu lub konta niż ten, z którego zostały przelane pieniądze.
Oszuści wywołują presję czasu, by skłonić ofiarę do szybkiego odesłania pieniędzy. Tymczasem samodzielne wykonanie przelewu zwrotnego pozbawia ofiarę ochrony banku i może narazić na podejrzenie udziału w oszustwie.
Oszustwo wychodzi na jaw, gdy kupujący nie otrzymuje towaru i kontaktuje się z osobą, na której numer telefonu wpłacił pieniądze. Często sprawa jest od razu zgłaszana na policję lub do platformy sprzedażowej.
Pamiętaj!
Nie odsyłaj pieniędzy samodzielnie. Zwrot przelewu - jeśli to faktycznie pomyłka - może zostać przeprowadzony wyłącznie przez bank w ramach oficjalnej procedury wyjaśniającej.
Nie generuj nowych kodów BLIK i nie potwierdzaj żadnych dyspozycji zewnętrznych.
Jeżeli ktoś naciska, grozi lub nalega na "grzecznościowy zwrot" - zachowaj spokój i nie ulegaj presji.
Jak najszybciej skontaktuj się ze swoim bankiem przez oficjalną infolinię lub aplikację i zgłoś sprawę.
Jeśli otrzymane środki nie są Twoje - nie możesz ich używać ani zatrzymać. Może to zostać uznane za przywłaszczenie.
Ostrzeż bliskich i znajomych. Szczególnie tych, którzy mogą być bardziej podatni na manipulację, w tym osoby starsze.
Jeśli otrzymane środki nie są Twoje - nie możesz ich używać ani zatrzymać. Może to zostać uznane za przywłaszczenie.
@Marchew no dobra- głupie pytanie bo serio się nie znam- a co jakbyś miał wyjebane? W sensie- ktoś przelał ci kasę. Powiedzmy że ten oszust. Na twój numer telefonu, wpisując go raczej świadomie i tak samo świadomie klikając "wyślij". Tego raczej się nie zrobi przez przypadek jak ci się telefon w kieszeni odblokuje, albo przez sen, więc czy to serio się łapie pod przywłaszczenie? Nie może on pójść do banku i zgłosić takiej sytuacji ze swojej strony prosząc o wycofanie przelewu? Bo jeśli nie, bo usłyszy, że sam rozmyślnie przelał te pieniądze i tyle w temacie... no to w sumie czemu ty nagle masz być tym złym, jak nie będziesz pilnował jego własnego interesu?
Często widzę, że w małych i średnich firmach monitoring sieci to wciąż zestaw kilku skryptów i alertów e-mail, które nikt nie analizuje na bieżąco.
W praktyce podczas pracy z SIEM i Zabbix napotykam kilka wyzwań:
Alerty zalewają operatorów, a nie wszystkie są faktycznie istotne – ważna jest korelacja zdarzeń i priorytetyzacja.
Wykrywanie incydentów w czasie rzeczywistym wymaga nie tylko narzędzi, ale też dobrze przygotowanych playbooków reagowania.
Integracja danych z różnych źródeł (serwery, sieć, aplikacje) pozwala szybciej identyfikować problemy i potencjalne zagrożenia.
Ciekawi mnie, jak w Waszych środowiskach radzicie sobie z filtrowaniem alertów i reakcją na nie w czasie rzeczywistym – macie jakieś sprawdzone metody lub obserwacje?
Atak hackerski na Dom Development. Wyciekły dane pracowników / klientów / potencjalnych klientów.
Najprawdopodobniej DD nie ma pojęcia co wyleciało, więc wypisał wszystko.
Atak dotknął nie tylko spółkę-matkę, ale cały ekosystem grupy kapitałowej. Na liście poszkodowanych podmiotów znajdują się oddziały we Wrocławiu i Krakowie, spółka kredytowa, Dom Construction, a także trójmiejski Euro Styl S.A. oraz Fundacja Nasz Dom.
Hackers intercepted auto-updater traffic to download malicious files.
The developers of Notepad++ recently discovered an actively exploited vulnerability that enabled hackers to hijack the popular editor's automatic updater. Version 8.8.9 addresses the issue, but users should avoid relying on the updater in earlier releases and instead download the latest installer directly from the Notepad++ website.
Although Notepad++ developers are still investigating the issue.
AMOS Stealer wykorzystuje zaufanie do AI: Malware dostarczany przez ChatGPT i Grok
5 grudnia 2025 r. Huntress przeanalizował alert dotyczący Atomic macOS Stealer (AMOS), który początkowo wyglądał rutynowo: eksfiltracja danych, standardowa persystencja AMOS i brak nietypowych wskaźników łańcucha infekcji w telemetrii. Spodziewaliśmy się standardowych wektorów dostarczenia: linku phishingowego, spreparowanego instalatora albo przynęty typu ClickFix. Niczego takiego jednak nie było — żadnego maila phishingowego, żadnego złośliwego instalatora i żadnej znanej przynęty w stylu ClickFix.
Siedzę na audycie IT z asseorem...luźna refluksja nt temat tego jak wygląda UX/UI jakiejś tam apki pisanej na starą Windę (okolice 2006-2008). Rzucam tekstem, że "to jest tak siermiężne i fchuj nieużywalne jakbyśmy korzystali z "Nestacape Navigator" w 2025!""
2 minuty pauzy i odzywa sie młody koleżka z mojego zespolu:
"- Karwa, aż musiałem wyguglać co to za technologia i o czym gadacie bo nigdy o tym nie słyszałem xD"
Dobrze, ze nie wspomniałem, że administrowałem onegdaj sieciami Novel Network na topologii BMC a IMO audytor też mógł kminić to co za tech I ugułem by sie spotkanie moglo przeciągnąć niepotrzebnie bo #stareludzia lubią sie nostalgować..
Lucky me ¯\_(ツ)_/¯
Trochę poczułem się staro 🙃.
EDIT: ciekawostka - współczesne zarabiarki do kabli ethernetowych nadal mają (chyba) zaciski do BMC. Przynajmniej ta która kupiłem 5 lat temu!
"- Anrzeju, zastanów sie czy pół dekady to nadal "spółczesne?" 😀
@AndrzejZupa Dopiero teraz doczytałem o zaciskarce. To jest BNC, nie BMC. (Bayonet Neill-Concelman). Borze, też ciągałem takie sieci po akademiku. Raz nawet musiałem użyć swoich umiejętności wspinaczkowych, żeby wywiercić dziury i przeciągnąć kabel pomiędzy 7 i 4 piętrem (czego się nie robi dla koleżanek). Wisiałem wówczas na linie za oknem z wiertarką, a cała żeńska część akademika wstrzymywała oddech ze stresu xD.
@AndrzejZupa audytor wiodący iso 27001:2022 (BSI), oprócz tego audytor wewnętrzny iso 13485:2016 (BSI, SGS).
Nie, nie jestem na prostej drodze do utraty uprawnień, profesjonalizm to jest podstawa każdego audytu, zarówno po stronie audytora, jak i audytowanego. Jednym z elementów profesjonalizmu jest odpowiedni język. Zajmuję się audytami od ponad dekady, audytowałem w różnych krajach i nikt nigdy nie przeklął mocniej niż cholera, czy odpowiednik i to też się zdarzyło może raz, czy dwa.
Pytanie - czy Twój audyt to był audyt zewnętrzny, skutkujący uzyskaniem, lub przedłużeniem certyfikatu?
Jeśli chodzi o bezpieczeństwo informacji, to nie "ja to nazywam", tylko to jest oficjalna nazwa systemów zarządzania jakością iso 27001:2022.
A to jest standard. Na każdą moją stronę dostaje dziennie setki requestów do popularnych paneli cms, głównie Wordpress. Możesz sobie też wyśledzić po ip skąd to będzie głównie Rosja i Chiny. Mogą sobie uderzać do Wordpressa jak ja nawet nie znam PHP i każda moja strona czy jej API są w Node.js, Go lub to są proste statyczne xD.
@Catharsis od lat robię tak, że wycinam wszystko co nie jest zachodnim światem. Redukuje to ilość syfu o jakieś 99%, a potem dorzeźbienie pozostałego syfu. Do tej pory tylko jeden z Indii się trafił z pretensjami.
@Catharsis no to robiłem od lat, Chiny, Rosja, Kazachstan, trochę Ukrainy, różne Azje. Ponieważ nie mam tam klientów i nie planuję, to wycinałem w htaccessie całe bloki adresowe z których przychodziły ataki, czasem /32, a czasem nawet /12. Ale potem mi się odechciało, wywalilałem potem tylko takich najbardziej notorycznych.