@A_a amisz powinien być na obrazku

To nic. Ja skończyłem europeistykę!

@A_a rel, jak kupowałem pralkę to wymogiem numer jeden było "nie posiada dostępu do internetu". Ludzie nie patrzą, podłączają wszystko.
Zaloguj się aby komentować
Zaloguj się aby komentować

Badacz bezpieczeństwa ujawnił lukę w przeglądarce Arc, która umożliwiałaby atakującym wstawienie dowolnego kodu do sesji przeglądarki innych użytkowników za pomocą jedynie łatwego do znalezienia identyfikatora użytkownika. Luka została załatana 26 sierpnia i ujawniona dzisiaj w poście na blogu...

Disney planuje odejść od używania Slacka jako ogólnofirmowego systemu współpracy w miejscu pracy, co nastąpi po tym, jak haker ukradł i upublicznił w Internecie ponad terabajt danych firmowych.
Dyrektor finansowy firmy, Hugh Johnston, ogłosił w tym tygodniu planowaną zmianę, w wewnątrz firmowej...

Kręcę małysza, bo wcześniej takich phishingów nie widziałem.
Link jest w domenie z końcówką .ng, jak nigeria.
#cyberbezpieczenstwo #internet #oszukujo #phishing #bezpieczenstwo pozwolę sobie pożyczyć w słusznej sprawie #beninscam
@niebezpiecznik

Na cert zglos
@macgajster z telefonu nie obejrzę xD
Wg virustotal kaspersky już samą stronę wykrywa jako phishing, ale żeby cokolwiek zobaczyć to bym musiał do kompa usiąść

@macgajster
A sam scenariusz jest juz stary, tu masz link z 2019, ale z tego co pamiętam, to pierwszy raz widziałem go jeszcze jak vbs był popularny, a ja miałem konto mailowe na wp
Zaloguj się aby komentować
Ten cały geekweek to jedno wielkie clickbaitowe bagno.
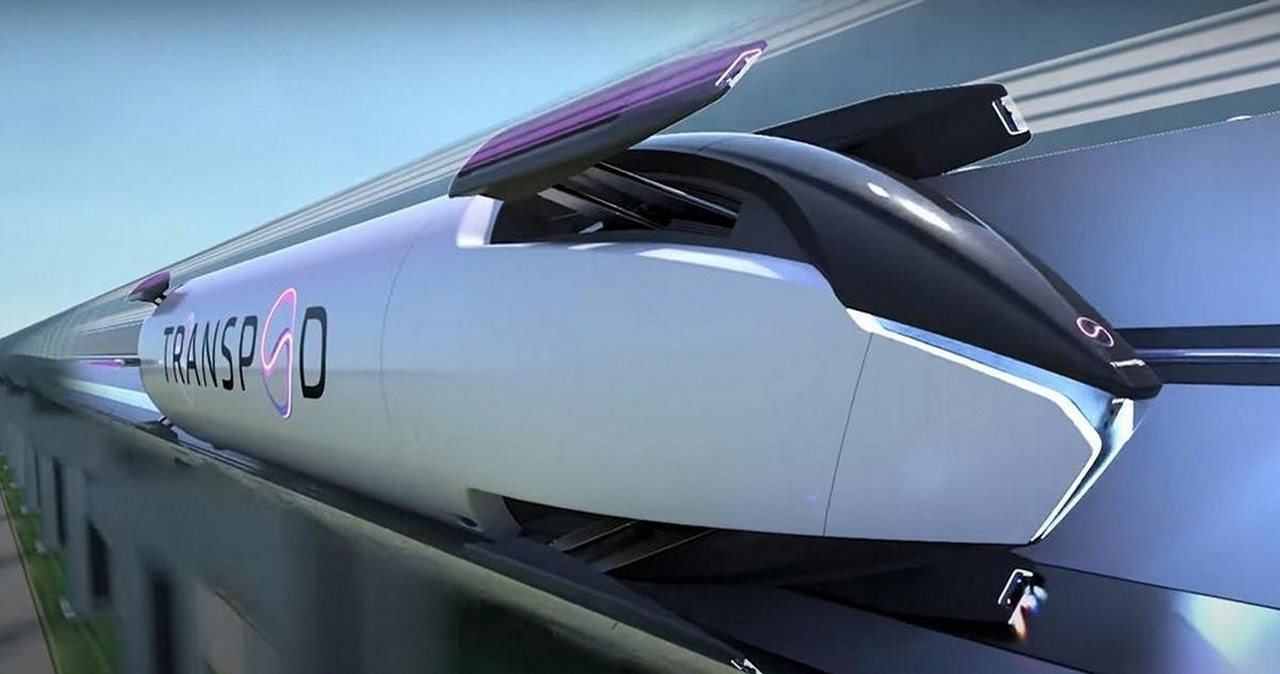
Ostatnio pojawiło mi się w Google News to: https://geekweek.interia.pl/technologia/news-pasazerowie-jechali-z-predkoscia-1000-km-h-superszybkim-poci,nId,7779973
Tytuł wyciągnięty z d⁎⁎y, bo nikt nigdy nie pojechał żadnym pociągiem opisywanej firmy. To tylko concept i do tego tak nierealny jak całe Hyperloop Muska.
Zaloguj się aby komentować
Wreszcie po 6 latach pracy dałem się złapać na phishingowego maila treningowego :v idiota ze mnie.
#pracbaza #cyberbezpieczenstwo


@maximilianan mało kto potrafi dobrze zaprojektować symulację phishingowe w firmie. A jescze mniej osób wie do czego je wykorzystać. Tu ciekawostka, ni c⁎⁎ja nie nadają się do szkolenia i wzmacniania odporności ( ͡~ ͜ʖ ͡°)
@maximilianan ja jakiś rok temu dostawałem ciągle maile od "allegro", że muszę dane bankowe zaktualizować bo mi zablokują sprzedaż. Oczywiście bez dalszego czytania usuwałem każdy mail. Po jakimś czasie przyszedł mail "twoja sprzedaż została zablokowana". Coś mnie tknęło, przeszedłem przez przeglądarkę na allegro, wchodzę na moje konto a tam wielki napis "twoje konto zostało zablokowane z powodu braku aktualizowania danych bankowych"
Te maile brzmiały tak scamowo, że nawet nie pomyślałem, że mogą być prawdziwe xd
Mogłeś od razu zapytać to byśmy Ci powiedzieli. Nie trzeba by było maili klikać.
Zaloguj się aby komentować

Jeszcze raz o Facebooku. Serwis nie wdrożył poprawek, aby API spamerskie zalewało grupy. A to jest dobry przykład działania dwóch botów. W sumie, nie wiadomo, czy są to boty czy przejęte konta. Jedno może zwiększyć zabezpieczenia własnego konta - wyłączenie API aplikacji. Ale wtedy odpada m.in. logowanie do wielu stron, np. Goodie za pomocą konta na Fejsie. I tak, nigdy z tego nie korzystałem, bo nie ufam usługom które wymieniają się moimi danymi


Nie załatają pewnie tego nigdy. Boty im generują ruch, a spadający ruch to odpływ reklamodawców.
Zaloguj się aby komentować
nasrac na ryj takim co tworzą klik bajty xD

@bojowonastawionaowca dodaj proszę tag #cyberbezpieczenstwo do wpisu OPa. Dzięki
Zaloguj się aby komentować

Polska może po raz pierwszy doświadczyć liczby ponad 100 tysięcy cyberataków w bieżącym roku, wobec 80 tys. cyberataków rok wcześniej (co wówczas oznaczało wzrost o 100% wobec 2022 roku), podał Check Point Software. Najbardziej zagrożony jest sektor rządowy, wojskowy i infrastruktury...
Bypassing airport security via SQL injection
Źródło: https://www.tiktok.com/@vulnerable_matt/video/7410446877621210411
Artykuł: https://ian.sh/tsa
#cyberbezpieczenstwo #cybersecurity

@Deykun w ogóle jak sobie człowiek popatrzy na te całe rozwiązania i procedury związane z samolotami, to z security to one dużo wspólnego nie mają. Cały flow pewnie powstał z 50 lat temu i od tamtego czasu niewiele się zmieniło. A świat niestety poleciał do przodu.
Zaloguj się aby komentować


Piekło zamarzło, Yubikey’e zhackowane – tak moglibyśmy opisać wczorajszy komunikat wydany przez Yubico, czyli producenta najpopularniejszych na świecie fizycznych kluczy bezpieczeństwa. Moglibyśmy, ale pomimo że jest w tym nieco prawdy, to nie ma powodu do paniki, przynajmniej dla większości...
Poczta Polska wysyła maile z domeny @yandex.ru

Zaloguj się aby komentować
- Wysoki sądzie, czy można otworzyć okno?
- Uchylam.
W Sądzie Okręgowym w Warszawie rozpoczęła się sprawa Newagu przeciwko hakerom z Dragon Sector, którzy odkryli i nagłośnili, że pociągi Newagu nie ruszają, gdy... naprawia je konkurencja. Hakerzy znaleźli w oprogramowaniu pociągów specjalne blokady, gdy skład np. stał w miejscu przez określony czas lub jego GPS wskazywał, że znajdował się w zakładach serwisowych konkurencji. (...)
Newag nie pozwał jednak Dragon Sector za dodanie blokad, które unieruchomiły pociągi. Firma twierdzi m.in. że to, co zrobili hakerzy, czyli zgranie, analiza i opracowanie kodów źródłowych na własne potrzeby oraz na potrzeby prezentacji, narusza prawa autorskie firmy. (...)
Żartów na korytarzu przed rozprawą i w jej przerwie było więcej. (...) W przerwie hakerzy dyskutowali z prezesem Newagu, czy dałoby się zaśpiewać lub zagwizdać sygnał RADIO-STOP, którym awaryjnie zatrzymuje się pociągi przez radio. Uczestnicy dyskusji doszli do wniosku, że technicznie nie ma do tego przeszkód, ale prezes Newagu stwierdził, że człowiek raczej nie będzie w stanie wygenerować dźwięku o częstotliwości 1400 i 1600 Hz, które są w sygnale RADIO-STOP. (...)
Przed sądem zeznawało trzech świadków: wiceprezes Kolei Dolnośląskich (to ich pociągi zostały unieruchomione), zastępca kierownika ds. serwisowania pociągów w KD oraz pracownik firmy SPS Mieczkowski, która naprawiała składy. (...)
Idczak mówił, że były przypadki, gdy Newag sam odblokowywał pociągi. Zdarzyło się np., że do pociągu, który stanął we Wrocławiu przyjechali technicy Newagu i odblokowali go od ręki. W kolejnych przypadkach firma chciała, aby pociągi przyprowadzać do nich. (...)
Ostatnim świadkiem pierwszego dnia rozprawy był pracownik firmy SPS, kierownik warsztatu w Inowrocławiu, gdzie Impulsy Kolei Dolnośląskich przechodziły serwis poziomu P-3. To tam właśnie doszło do wydarzeń, po których do pracy zostali zaangażowani hakerzy z Dragon Sector. (...)
Na pomoc SPS wezwała firmę Medcom (to oryginalny producent oprogramowania, które potem przejął Newag), a także producenta sterowników Selector. Te firmy nie były jednak w stanie pomóc.
SPS zwracał się także do Newagu, ale ten chciał, aby pociągi przyjechały do jego siedziby, na co firma SPS się nie zgodziła.
Ostatecznie SPS zwrócił się z prośbą o pomoc do Dragon Sector, który ostatecznie rozwiązał problem. (...)
Kierownik warsztatu SPS z Inowrocławia powiedział, że pociągi udało się uruchomić w ostatnim momencie, gdy kierownictwo SPS miało już podpisywać zerwanie umowy z Kolejami Dolnośląskimi.
Na tym zakończyło się przesłuchiwanie świadków. Sąd wyznaczył kolejne posiedzenie na 15 stycznia 2025 roku. (...)
Jednocześnie w sprawie blokad w pociągach Newagu toczy się postępowanie prowadzone przez Prokuraturę Regionalną w Krakowie. Ma wyjaśnić, kto jest odpowiedzialny za blokowanie pociągów. Na razie nikomu nie postawiono zarzutów.
src: GazWyb (paywall)
#pociagi #newag #cyberbezpieczenstwo #hacking #oszukujo #technologia
@MostlyRenegade Ciekawe czy Louis Rossmann znowu podłapie temat.
Najgorsze jest to, że po tym co wyszło to państwo polskie dalej podpisuje z newagiem umowy na kolejne pociągi kiedy ta firma powinna zostać w branży spalona.

Dorzucisz na to jakiś indywidualny tag? Chętnie śledziłbym przebieg sprawy
Zaloguj się aby komentować

https://www.rp.pl/przestepczosc/art41016661-pawel-durow-zalozyciel-telegrama-aresztowany-we-francji
Rosyjski założyciel #telegram i VKontakte został właśnie aresztowany przez Francuzów.
Owszem,telegram jest używany również przez przestępców,ale "brak moderacji" i dostępu dla służb jako zarzut ? Czyli chodzi raczej o to,że rządy zachodnie nie mogły położyć na nim łapy...
Co symptomatyczne : aresztowali go w "dzień niepodległości Ukrainy" wiec to ciekawy "przypadek".
#anonimowosc #cyberbezpieczenstwo #telegram #wiadomosciswiat
Juz pod artem napisalem to sie powtorze - miliarder myslal ze jest ponad prawem i z pelna świadomością ze go scigaja tylko we francji postanowil tam poleciec. Jak mialo sie to skonczyc? Mieli go pogladkac po glowie "Panie ruski pan sobie żyje dzisiaj spokojnie, pana apka sluzy to tworzenia anty ukrainskiej propagandy a mamy dzien ukrainskiej niepodleglosci to niech sobie pan idzie wolno". Bogaty ruski to bogaty ruski, sorry ale nie czaje tej logiki wiazania dnia niepodleglosci Ukrainy z tym Ruskiem.
@Tomek1337 :
Nie służy tylko do tego i ukraińcy też serwują nam propagandę. Owszem, jako zwolennicy Ukrainy z @Belzebub nie będziecie się ze mną zgadzać, ale czy to nie lepiej mieć dostęp do propagandy obu stron żeby nie dać się nabrać na kompletny kit tej strony którą akurat "popieramy" ? A właściwie nie my popieramy a rząd czy ktokolwiek kto kontroluje media u nas popiera - wy jesteście KONSUMENTAMI ukraińskiej propagandy nie jej twórcami. Znać zdanie tylko 1 strony i nie mieć możliwości poznania co mówi druga strona ? Przecież to może skutkować tak spranym mózgiem jak u Północnych Koreańczyków którzy "wygrali mistrzostwa świata w piłce nożnej" wielokrotnie i "wylądowali na słońcu" a Kima traktują jak Jezusa.
Telegram NIE SPROWADZA SIĘ tylko do tego. Piszę,że to był pewnie główny powód -polityka. Ale nie oszukujmy się dostęp do tego typu informacji dla rządów i służb jest zły. Nawet gdy nie jest się przestępcą, wystarczy że masz inne poglądy niż typy z aktualnego rządu. Mam przypomnieć do czego PiS używał Pegasusa ? Taki Telegram to jego odwrotność.
Rządy które chcą kontrolować dostęp do informacji jaki mają obywatele oraz wymianą informacji przez obywateli nie mają prawa nazywać się demokratycznymi. Są reżimami potencjalnie 100x gorszymi od Rosyjskiego,Chińskiego i Północnokoreańskiego bowiem oszukują swoich obywateli wmawiając im,że to oni decydują i że są wolni.
Komentarz usunięty przez moderatora
Komentarz usunięty

Ruskiego to nie żal.
Zaloguj się aby komentować
Chyba czas zmienić hasło do gmaila xD
Dostałem maila że o podejrzanej aktywności na moim koncie na twitterze i że ktoś zmienił hasło, teraz patrze, to nawet mi przyszedł w tym czasie mail z kodem xD
Ktoś wbił mi na gmaila i sobie zmienił hasło na moim twitterze xD
najdziwniejsze, że każde logowanie z nowego urządzenia na gmaila przeze mnie daje mi powiadomienie a tu nic nie mam.
I to już któryś raz, wcześniej nie zwróciłem uwagi, że przychodzi kod. Na tym koncie twitterowym nawet nic nie ma więc nie bardzo rozumiem.
#cyberbezpieczenstwo #it
@wewerwe-sdfsdfsdf Ja kiedyś najprawdopodobniej wlazłam na jakiś "dokument z google docs" z wyszukiwarki czy gdzieś na stronie, poprosiło mnie o zalogowanie do konta google (facepalm). Wyglądało przy logowaniu jak prawdziwe logowanie do docsów googla, chyba po "zalogowaniu" dokumentu już nie było żadnego tylko jakiś "błąd", jakoś od razu nie ogarnęłam że jest coś nie tak. Dopiero jak parę dni potem miałam logowanie na mojego gmaila, zablokowane oraz powiadomione przez google (bo gdzieś z Chin czy od ruskich) to skojarzyłam fakty że najprawdopodobniej musiało być to wtedy, bo normalnie jestem zalogowana cały czas i praktycznie nigdy tego hasła nie wpisywałam, a jest unikatowe i nie używałam go w żadnym innym serwisie. Od razu zmiana hasła i 2FA włączone.
Normalnie banki itp. płatności wszelakie, jak mowa o pieniądzach to jestem wyczulona i zawsze patrzę na link przy logowaniu gdzie jestem, ale to był "tylko" jakiś dokument google docsów który chciałam obejrzeć bo cośtam sobie w googlach wyszukiwałam i to uśpiło moją czujność.

@wewerwe-sdfsdfsdf Jedno i to samo hasło wszędzie?
@wewerwe-sdfsdfsdf mi kiedys przejeto stare konto gmaila, takie poboczne na pierdoly, gosc z mojego miasta normalnie go uzywal - przychodzily jakies faktury, papiery dotyczace roboty w norwegii czy ki c⁎⁎j xD
Zaloguj się aby komentować

Dostałem maila, że moje dane wyciekły po skarpecie jakimś administratorom.
Fajnie, kiedyś wypozyczylem auto, raz i teraz muszę jakoś to znaleźć i odkręcać.
#zalesie #kurwamac #cyberbezpieczenstwo
Zablokuj sobie PESEL i jak używasz tych samych haseł, to pozmieniaj. Tam grubo wyciekło z wielu spółek Holding 1

@grv mam poblokowane, hasła każde inne oczywiscie, zastanawiam się nad jakimś odszkodowaniem
Fajnie się tam bawią, poblokowali całkiem spora część serwisów, tak jakby ten "wyciek" nie był wyciekiem a sprzedażą danych xD
Już nie mówiąc o tym, że to taki holding jak z koziej duoy trąba, większość spółek jest za 5 tysięcy PLN, z czego ponad połowa nie wykazuje z tego jakiegokolwiek kapitału a "inwestycje" w procesy zarządzania. To jest krzak, który najprawdopodobniej zwija się z rynku.
Zaloguj się aby komentować

CrimsonRAT atakuje: Nowy lider wśród malware'u. Ponad 6% polskich firm zaatakowanych. Uwaga na fałszywe aktualizacje. CrimsonRAT wykorzystuje luki w popularnych aplikacjach
Nowe oprogramowanie – CrimsonRAT, rozprzestrzeniane za pomocą spamu, próbuje infekować ponad 6 proc. polskich przedsiębiorstw,...
Telemetria szpieguje nawet na koncie lokalnym niepodłączonym do Konta Microsoft.
#microsoft #windows #windows11 #cyberbezpieczenstwo #bezpieczenstwo
Zastosowałem reguły z https://github.com/crazy-max/WindowsSpyBlocker/blob/master/data/eset/spy.txt
FOTO w wysokiej rozdzielczości (hejto dramatycznie kompresuje grafikę): https://i.ibb.co/74SX7FN/20240814-1723658931.png


@fadeimageone - ciężko mi cokolwiek napisać beż wulgaryzmów o tych szpiegujących ku⁎⁎⁎ch

Wszystko fajnie, ale odcięło mi klawiaturę po bluetoothcie. Jakaś rada?
@banita77 czego użyłeś (jaki zestaw reguł), jakie są logi. Trzeba namierzyć zakres IP lub hosty. Za mało danych podałeś.
@fadeimageone poleciałem "na pałę" z przekonaniem, że będzie ok. Amatorka. Nie ma tematu. Przywracanie zmian naprawi "problem"

to co podlinkowałeś to IP set, z którym windows nawiązuje połączenia?
bo miałem w bookmarkach linczora do tych (´・ᴗ・ ` )
https://github.com/crazy-max/WindowsSpyBlocker/tree/master/data/hosts
co prawda mam adblocka na ruterze i coś tam widziałem że wycina, ale może warto dodać jeszcze ten ip set do lokalnego dnsa?
już i tak wrzuciłem w niego całą listę hostów i żre mi skurwol z tego powodu ponad pół GB ramu
@VonTrupka IP set dotyczy szeroko rozumianego szpiegowania, telemetrii, diagnostyki, raportowania błędów, raportowania kompatybilności apek etc. Nie powinno to mieć wpływu na pobieranie aktualizacji via WU.
Niestety sam projekt WSB jest martwy - autor nie kwapi się do aktualizacji, dodawania oczekujących łatek czy sprawdzenia, czy Windows 11 nie ma dodatkowych domen/IP.
Korzystanie bezpośrednio z adresów domen zamiast IP może spowodować więcej anomalii.
@fadeimageone niestety taki urok opensursuf ( ͡~ ͜ʖ ͡°)
Zaloguj się aby komentować