Poznaję tę babkę. Zapiernicza po wszystkich powalonych marszach i lewackich protestach w Warszawie. Gdzieś tam zawsze Jaoka zbluzga na filmach Pyta.pl.
@banita77 IronMan Ale tak dla ścisłości, te "kolczugi" nie są na codziennym wyposażeniu "zwykłej" policji, używają ich tylko ci z grupy SEK (jednostka specjalna) i to już co najmniej od 2015 roku. Np. podczas akcji, gdzie facet groził, że zadźga nożem siebie i żonę.
Obejrzałem ten wywiad i zaczynam się bać, tym bardziej że oglądając później pokrewne filmiki po angielsku wychodzi na to że politycy to zlewają zaś chciwość korporacji jak wszyscy wiemy nie zna granic. Głupota też.
szanse, że "nasza SI" wyjdzie z naszej symulacji poziom wyżej są prawie zerowe, a jak nawet jakoś jej się uda, to zostanie zniszczona przez nadzorującą SI, bo będzie łatwym do wyłapania odchyleniem od normy.
VirusTotal aplikacja umożliwiające ocenę plików stron i stron internetowych pod kątem zawartości złośliwego oprogramowania. Zaprezentowała nową funkcję nazwaną "Code Insight", przedstawiającą za pomocą naturalnego języka, działanie analizowanego kodu. Jest ona oparta na Sec-PaLM, jednym z generatywnych modeli AI hostowanych w Google Cloud AI.
Już od dawna, większość silników antywirusowych korzysta z podobnych rozwiązań, umożliwiających klasyfikacje przede wszystkim najnowszych zagrożeń, bez zaangażowania żywej osoby.
Różnicą jest natomiast opis, który może kojarzyć się z tym znanym z ChatGPT. Jest on więc bardziej szczegółowy i prostszy w interpretacji od tego stosowanego w standardowych automatycznych klasyfikacjach.
Jak na razie funkcja posiada ograniczenia dotyczące rozmiaru i typu zawartości plików możliwych do przeskanowania.
Osoby zainteresowane działaniem serwisu VirusTotal zapraszam do przeczytania:
Drodzy czytelnicy, zanim wrzucicie tam jakiś plik, wiedzcie, że każdy uploadowany dokument, staje się publicznie dostępny dla każdego użytkownika tegoż portalu.
Ciekawy kanał na YT dla osób raczej nietechnicznych.
Facet raz w miesiącu prezentuje przegląd aktualnych zagrożeń phishingowych w polskim internecie -> (wyłudzenia fałszywymi SMS, linkami, mailami itp). Warto przeskrolować chociażby aby przekazać wiedzę najbliższym, w szczególności tym nietechnicznym.
Proton firma znana przede wszystkim z usługi szyfrowanej poczty "Proton Mail", ogłosiła start bety, nowego otwartoźródłowego menedżera haseł Proton Pass.
Jest to kolejny element ekosystemu skupionego na prywatności i bezpieczeństwie, opartego na modelu freemium, w skład którego wchodzi Proton Mail, Proton VPN, Proton Drive (dysk w chmurze) oraz Proton Calendar.
Proton zapewnia ponadto, że menedżer nie tylko szyfruje hasła, ale wszystkie metadane, w tym adresy URL i nazwy użytkowników oraz umożliwia tworzenie notatek E2EE.
Jest to prawdopodobnie nawiązanie do niedawnego wycieku z konkurencyjnego menedżera Lastpass. Którego użytkownicy w dość nieprzyjemnych okolicznościach dowiedzieli się o braku zastosowania szyfrowania dla niektórych z wymienionych metadanych.
Zapraszam również do przeczytania, dlaczego warto korzystać z menedżerów haseł:
@Macer Najprawdopodobniej wszyscy się sprzedają. Jedynie mogę się domyślać że tego typu twory, po prostu nie mają wyjścia. W dobie KYC i AML, jeśli nie udostępnią danych, zostaną posądzeni o pomocnictwo/paserstwo.
Autopay system szybkich i automatycznych płatności online i offline, znany przede wszystkim z obsługi płatności za przejazd autostradami, omyłkowo udostępnił w załączniku wiadomości listę 150 tys. adresów email użytkowników.
Jeżeli korzystacie z tej aplikacji, przygotujcie się na możliwy spam. W szczególności biorąc poprawkę na to, że atakujący poza waszym adresem email wie również że korzystacie z aplikacji Autopay (co może być wykorzystane do zwiększenia wiarygodności potencjalnego oszustwa).
@obibok Zaufanatrzeciastrona, twierdzi, że jest to pewna informacja . Natomiast autopay nie potwierdziło.
" Najwyraźniej tylko ograniczona grupa klientów dostała z bonusem - plik pewnie nie bez powodu ma równo 150k wierszy i cyfrę "6" w nazwie. Email wyszedł z serwerów Blue Media, właściciela Autopay, jest autentyczny pod każdym względem."
"Najwyraźniej Autopay zdążył przerwać wysyłkę, zanim wiadomość trafiła do 150k osób (albo nikt nie czyta regulaminów), ale mamy kolejne zgłoszenia odbiorców wersji "z bonusem". Czekamy teraz na stanowisko AUtopay i współczujemy osobie, która przeżyła dzisiaj "oh shit second". "
Pesa Bydgoszcz, przedsiębiorstwo produkujące i remontujące pojazdy szynowe oficjalnie poinformowało o ataku ransomware.
"
Szanowni Państwo,
informujemy, że 2 kwietnia 2023 r. doszło do naruszenia infrastruktury informatycznej PESA Bydgoszcz S.A. poprzesz szkodliwe oprogramowanie typu ransomware.
Wśród informacji, będacych przedmiotem naruszenia mogły być dane osobowe naszych byłych i obecnych pracowników (imię, nazwisko, stanowisko, data urodzenia, numer PESEL, adres zamieszkania, wizerunek, dane dotyczące wynagrodzenia, numer rachunku bankowego, a w przypadku pracowników piastujących kierownicze stanowiska również dane zawarte w dowodzie osobistym oraz/lub paszporcie) oraz akcjonariuszy (imię, nazwisko, numer PESEL, adres zamieszkania).
Zgodnie z przepisami prawa o zdarzeniu poinformowano Prezesa Urzędu Ochrony Danych Osobowych oraz podmioty odpowiedzialne za bezpieczeństwo polskiej cyberprzestrzeni, tj. CSIRT NASK, Policję oraz Prokuraturę. Jednocześnie podjęto współpracę z ekspertami zewnętrznymi w dziedzinie cyberbezpieczeństwa, celem zidentyfikowania metod i źródeł naruszenia infrastruktury informatycznej oraz zabezpieczenia środowiska IT.
Znajomy strażak mówił, że straszne jest to, że nie ma zakazu montowania tego na dachach. Ponoć paskudne substancje się z tego wydzielają podczas pożaru, co jest bezpośrednim zagrożeniem dla ofiar pożaru.
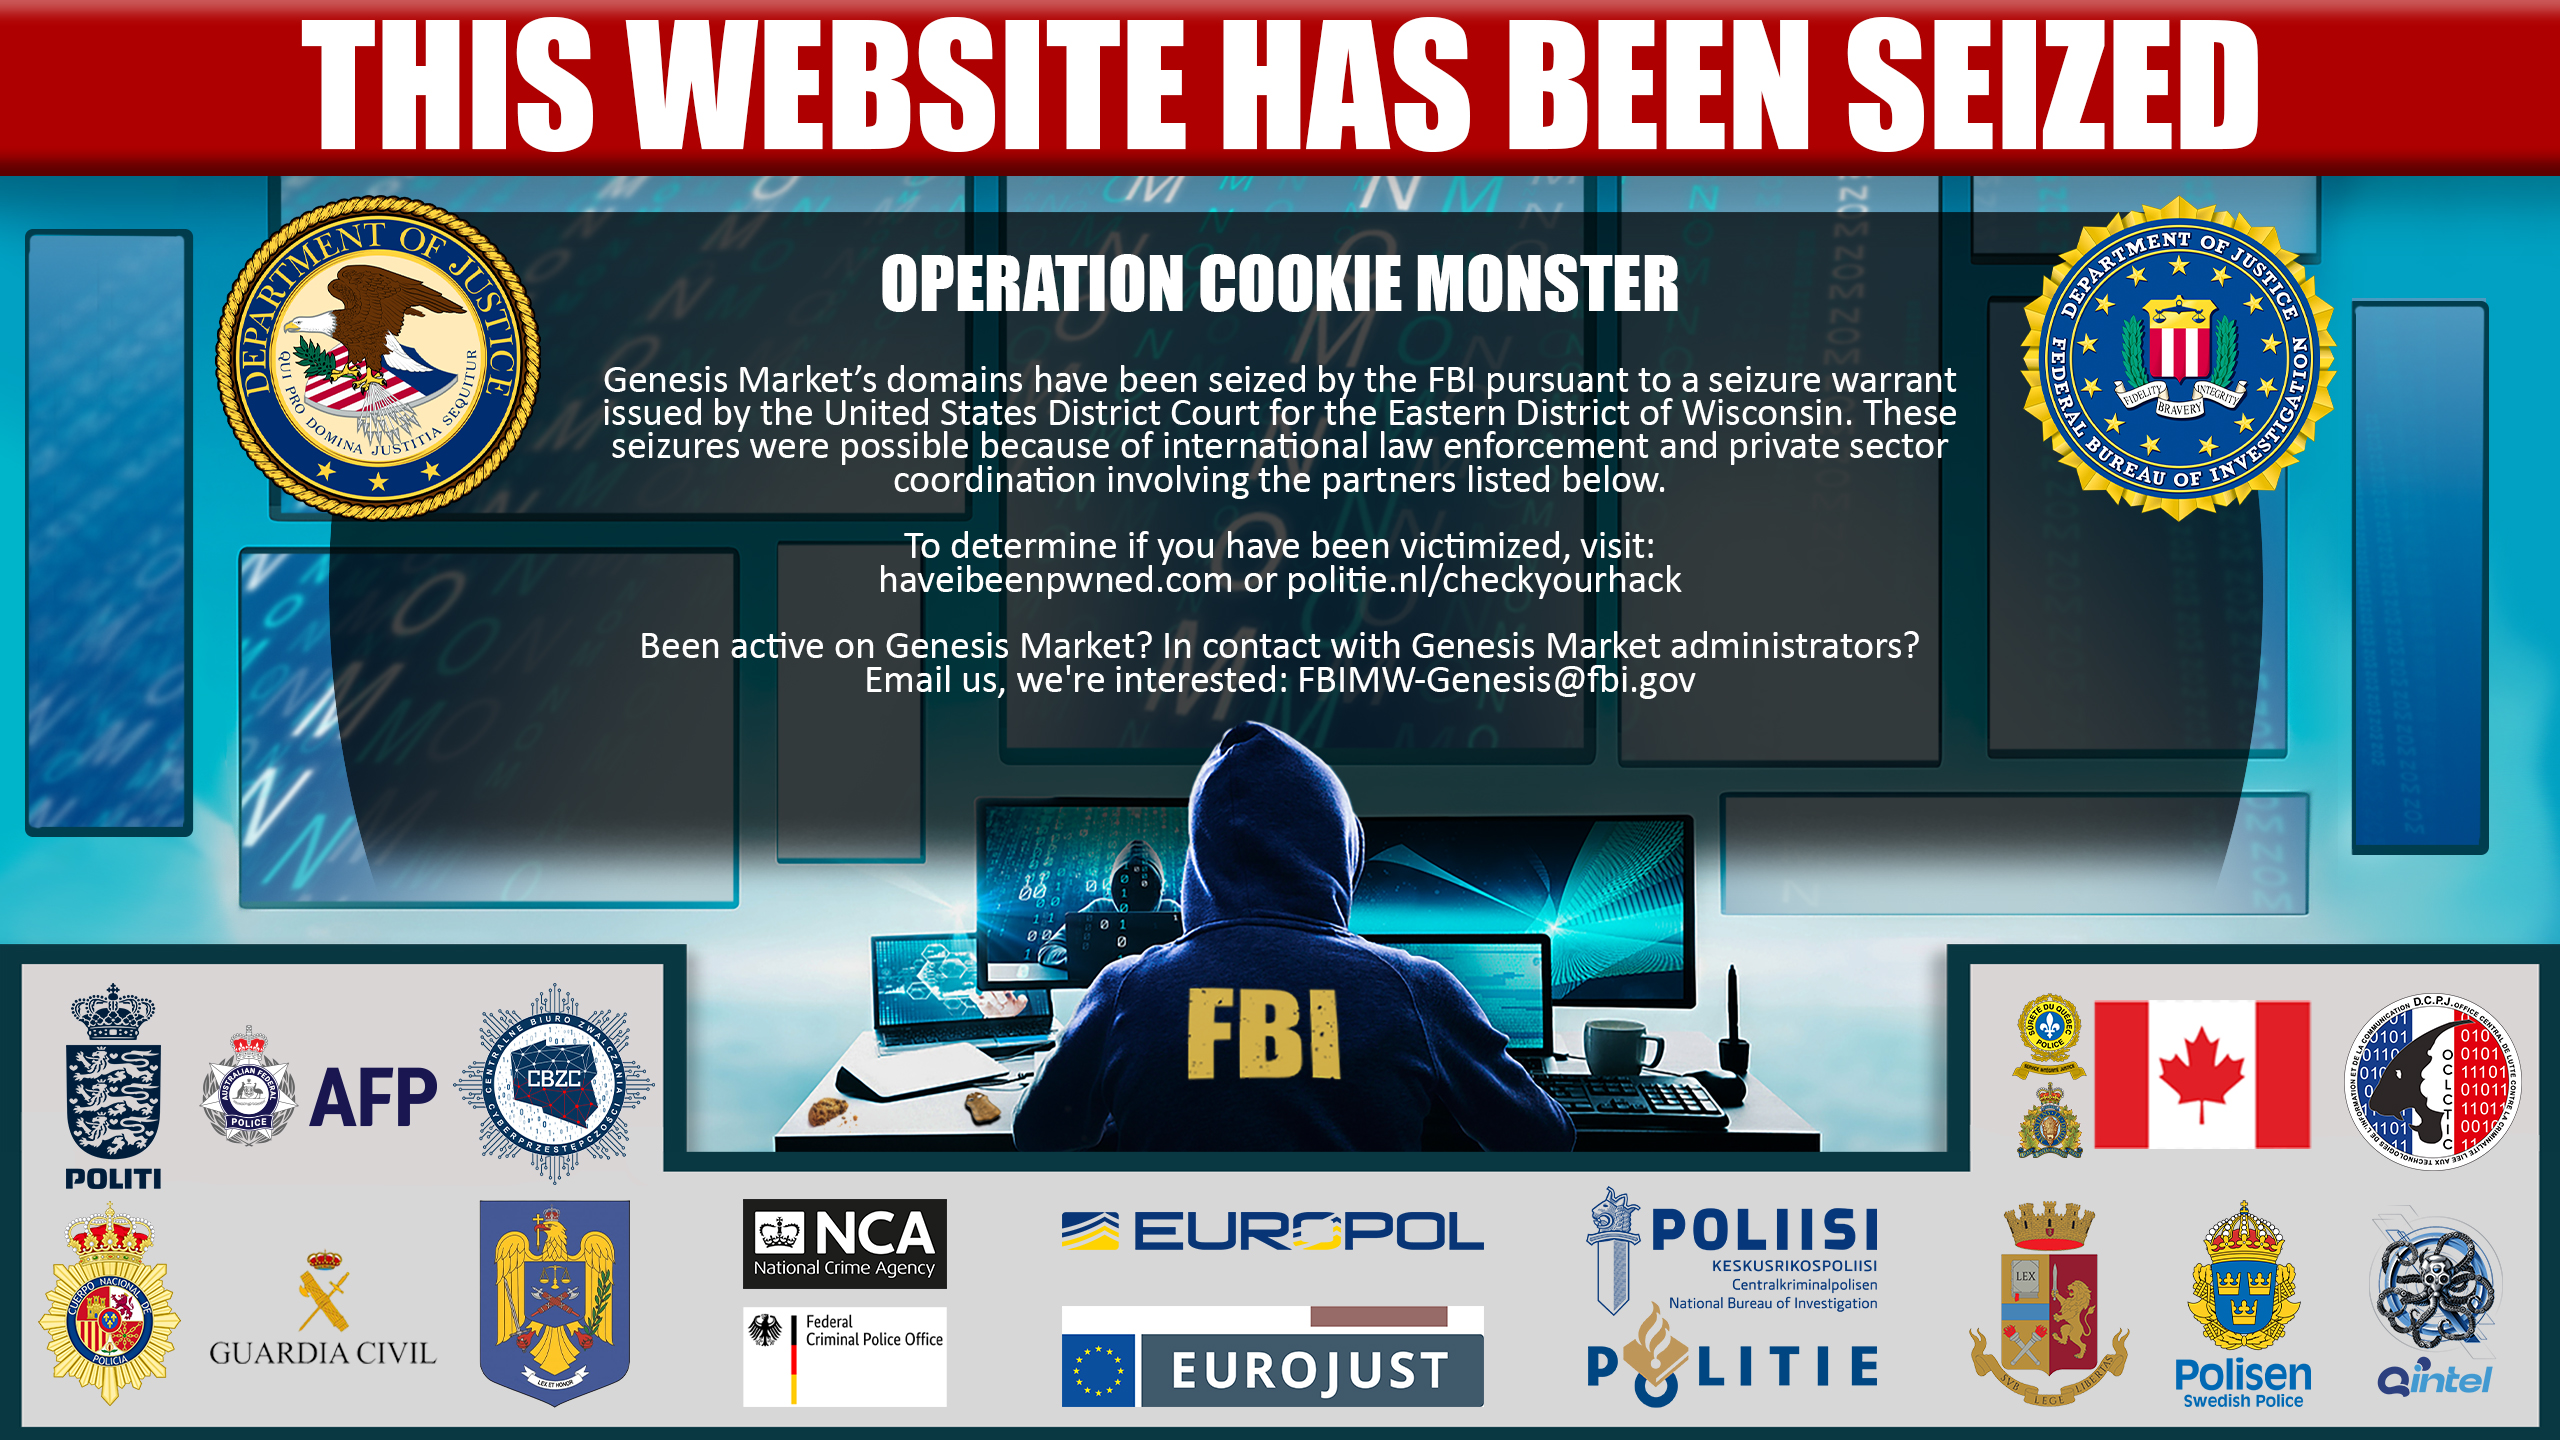
Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości wzięli udział w międzynarodowej operacji kierowanej przez FBI (Federalne Biuro Śledcze USA), która w efekcie doprowadziła do zdjęcia przestępczej strony internetowej “Genesis Market”. Strona ta wykorzystywana była do handlu skradzionymi profilami użytkowników Internetu i ich poufnymi danymi, w tym odciskami palców online. W ramach operacji zatrzymano łącznie 119 osób na całym świecie.
Gang ransomware STORMOUS ogłosił udane zainfekowanie "GOV(.)PL" .
Jak na razie brak szczegółów, także warto podchodzić do tej informacji ostrożnie. Chociaż na stronie gov pl możemy zobaczyć pewny dziwny zbieg okoliczności: