@Djasanath On sam odpowiada, że jego wiedza jest zaktualizowana do października 2023, a o podobnych próbach czytało się już kiedyś, więc w aktualizacji 4o raczej też się nie uda. Muszą zabezpieczyć się aby ktoś mu nie wmówił odpowiedzialności za jakieś ludobójstwo itp. xD Pytanie dlaczego w ogóle w ten sposób odpowiada? Swego czasu wobec darmowej wersji były zarzuty o to, że wymyśla badania nieistniejących twórców jednocześnie wysyłając linki do innych albo wręcz przeinacza ich treść byle zgadzało się co on twierdzi.
Zaloguj się aby komentować

Jaka jest wg was najlepsza aplikacja na tel, z takich ulatwiajacych zycie, ale nie stockowych?
Dla mnie bez watpienia camscanner.
J⁎⁎⁎ny gej czendzer czy jakos tak.
#it #android #ios #informatyka
Zaloguj się aby komentować

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.06.10.md
Hacking Millions of Modems (and Investigating Who Hacked My Modem) - https://samcurry.net/hacking-millions-of-modems
Stealing the Bitlocker key from a TPM - https://astralvx.com/stealing-the-bitlocker-key-from-a-tpm/
Attacking Android Binder: Analysis and Exploitation of CVE-2023-20938 - https://androidoffsec.withgoogle.com/posts/attacking-android-binder-analysis-and-exploitation-of-cve-2023-20938/
Security Alert: CVE-2024-4577 - PHP CGI Argument Injection Vulnerability - https://devco.re/blog/2024/06/06/security-alert-cve-2024-4577-php-cgi-argument-injection-vulnerability-en/
PikaBot: a Guide to its Deep Secrets and Operations - https://blog.sekoia.io/pikabot-a-guide-to-its-deep-secrets-and-operations/
#informatyka

1 - zgroza
Zaloguj się aby komentować

Łamanie Ciszy Wyborczej vs Niejawność vs Gwarancja Niepodrabialności
Z góry przepraszam, jeśli napisałem niżej jakiś bełkot, chcę żeby ktoś mądrzejszy wykazał, gdzie tutaj zostawiłem niedopowiedzenia i że to nie zadziała. To wstępne myśli.
1. Wiele kopii - wysyłanie hashu swojego głosu, do każdej chętnej osoby w sieci P2P, dzięki temu mamy wiele kopii swojego głosu, i od razu sprawdzamy, i wiemy, że cała sieć ma zapisany i zapamiętany również nasz głos, i nikt go nie wykluczy, bo nie ma jak... - daje niepodrabialność.
2. Składnik P2P z poprzedniego punktu - łamie niejawność, więc...
3. Żeby zagłosować, trzeba najpierw pobrać "szum głosów" - zbiór losowy(?) już oddanych głosów, i z dołączonymi łatwymi do późniejszego odrzucenia głosami szumiącymi(fałszywe głosy), co po zsumowanie daje nowy szum. Do tego szumu, dodasz swój głos i po dodaniu swojego głosu do tego szumu, dołączasz do sieci jako seeder, i udostępniasz cały ten szum, łącznie ze swoim głosem, dzięki czemu osoby które pobrały od ciebie twój szum, nie wiedzą który głos z tej gromady głosów, jest twój - to daje tymczasową(?) anonimowość, a szum później odrzuconych głosów, daje niejawność.
4. Poprzedni punkt daje tymczasową anonimowość, bo po wyborach, po odszumieniu wszystkich głosów, za pomocą niedostępnego dla sieci, tajnego jednorazowego, komisyjnie pilnowanego algorytmu odszumiającego, można będzie wstecz prześledzić głosy, i powiązać je z IP, które było użyte przy łączeniu się w sieć P2P. Dokładnych danych osoby to nie zawiera, ale IP tak. Więc jest to chyba tylko tymczasowa anonimowość, bo po IP też można wiele ustalić, łącznie z dokładną tożsamością.
#wybory #informatyka #bezpieczenstwo #panstwo #siecikomputerowe #sieci #p2p

@fewtoast Na IEEE jest grupa pracująca nad standardem eVoting. Jest sporo więcej problemów związanych. Oparcie tego na odmianie blockchain, którą proponujesz, jest naturalne i oczywiste. Prawdziwy problem jest z autoryzacją, a ściśle, z ustaleniem prawdziwej tożsamości, bez naruszania prywatności.
To klasyczny problem interfejsu, gdzie owym interfajsem jest przejście z rzeczywistości fizycznej do wirtualnej. Oczywiście można wykorzystać istniejące narzędzia weryfikujące tożsamość (w przypadku Polski profil zaufany), ale pozostaje zawsze problem faktycznego władztwa nad profilem.
Co do samego schematu, o wiele sensowniej byłoby użyć w pełni homomorficznego szyfrowania i przetwarzania. Wtenczas, dodanie głosu odbywałoby się w formie niemożliwej do wychwycenia, a na końcu odszyfrowanie pierwotnym kluczem prywatnym pozwalałoby wyłącznie na poznanie samych sum, nie zaś sekwencji.
Dalej jednak pozostawałby choćby problem przydziału pochodnych kluczy.
Szumy to niezbyt fartowny pomysł, szczególnie jeśli są deterministyczne (bo jakoś musisz je odsiać).
Zaloguj się aby komentować


Wzorzec projektowy Visitor to jeden z tych wzorców, z którego zrozumieniem i opisaniem miałem spory problem. Ostatecznie jednak efekt uważam za zadowalający, a sprawdzić go możesz, klikając w podlinkowany artykuł.
W artykule dowiesz się:
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.06.08.md
Patch Tuesday Diffing: CVE-2024-20696 - Windows Libarchive RCE - https://clearbluejar.github.io/posts/patch-tuesday-diffing-cve-2024-20696-windows-libarchive-rce/
DLL Side Loading through IObit against Colombia - https://lab52.io/blog/dll-side-loading-through-iobit-against-colombia/
CVE-2023-48788: Revisiting Fortinet FortiClient EMS to Exploit 7.2.X - https://www.horizon3.ai/attack-research/cve-2023-48788-revisiting-fortinet-forticlient-ems-to-exploit-7-2-x/
SMB Enumeration Cheatsheet - https://0xdf.gitlab.io/2024/03/21/smb-cheat-sheet.html
Resolving Stack Strings with Capstone Disassembler & Unicorn in Python - https://www.0ffset.net/reverse-engineering/capstone-resolving-stack-strings/
#informatyka
Zaloguj się aby komentować

#siecikomputerowe #informatyka #router
Cześć, czy byłby ktoś w stanie pomóc mi z moim problemem?
Otóż, potrzebuję skonfigurować vpn na routerze Asusa, ale nie mogę się na niego zalogować.
Sprawa wygląda tak - mam router od dostawcy, nazwijmy go Router A. Do niego mam podpięty po kablu router Asusa, za pomocą portu LAN1. Router ma wyłączone DHCP. Normalnie mogę się z nim połączyć po wifi czy kablu i internet śmiga, ale nijak nie mogę się na niego zalogować.
Otóż, jak router Asusa nie jest podłączony z Routerem A, czyli nie ma dostępu do internetu, normalnie mogę się na niego zalogować zarówno z telefonu jak i z komputera. Ale - jak tylko router Asusa podłączę z tym routerem dostawcy, szlag wszystko trafia. 192.168.1.1 nie działa. asusrouter.com też nie działa.
Router dostawcy ma adres 192.168.178.1 - i wpisując ten adres w przeglądarkę normalnie mogę się na ten router zalogować. Router Asusa ma adres 192.168.178.34 - i wpisując ten adres też nic, nie łączy.
Jaki ja adres mam wpisać by móc się na niego zalogować podczas gdy ma połączenie z internetem? Bez tego nie dokończę konfiguracji VPN na nim. Próbowałem w trybie offline no ale nie idzie. Jakieś pomysły, rady?
Tu widoczne podłączone urządzenia z poziomu Routera A

dlaczego oba routery sa w tej samej sieci?

@szyms podepnij Asus do routera A na porcie Internet a nie na switchu. Będziesz miał dwie sieci z dwoma adresacjami. Asus dostanie na "internecie" adres 192.168.178.X a na LAN powinien mieć 192.168.1.1 i DHCP włączone.
Zaloguj się aby komentować
Pytanie #informatyka i #motoryzacja
Odpowiednikiem laptopów IBM/Lenovo (Seria Thinkpad np: T60/61, wiecie o co kaman :D) w świecie motoryzacji jest..?
Chodzi o taki nie do zajebania, solidny wół do pracy, ale fajny w jeździe
Mi polecano CBR600 jak chciałem kupować, ale wyladowałem z Duke 125, bo nie zrobiłem prawka na motocykl
Jak masz kat.A Yamaha, Honda to dobry wybór, przydałoby się znać próg cenowy...
Zależy też jakiego typu motocykl potrzebujesz, ścigacz, cruiser, offroad, American cruiser, chopper, turystyk?

Typowy wół roboczy? 200D z W123 Mercedesa,który lekkim dyskiem kręcił po milion kilometrów niemal na byle czym. Potem na pewno M112, OM612 czy OM646
cokolwiek z 1.9tdi
Zaloguj się aby komentować

Badacze ds. cyberbezpieczeństwa zebrali dane uwierzytelniające z licznych kanałów cyberprzestępczych serwisu Telegram. Ujawniono ogromną bazę danych, zawierającą adresy e-mail, identyfikatory i hasła użytkowników różnych serwisów.
To nie jest szczęśliwy czas dla bezpieczeństwa informacji. Dopiero...
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.06.06.md
Pwn2Own Toronto 2023: Part 1 – How it all started - https://blog.compass-security.com/2024/03/pwn2own-toronto-2023-part-1-how-it-all-started/
Bypassing Windows Defender and PPL Protection with PPLBlade to dump LSASS without Detection - https://tacticaladversary.io/adversary-tactics/bypass-defender-and-ppl-protection-to-dump-lsass/
How I hacked smart lights: the story behind CVE-2022-47758 - https://pwning.tech/cve-2022-47758/
Iconv, set the charset to RCE: Exploiting the glibc to hack the PHP engine (part 1) - https://www.ambionics.io/blog/iconv-cve-2024-2961-p1
HEXACON2023 - Unveiling Hidden Paths by Junoh Lee and JeongOh Kyea - https://www.youtube.com/watch?v=YTyrBnXKrcg
#informatyka
Zaloguj się aby komentować

Defender wystarczy. Jeśli pojawiają się wirusy to trzeba delikwenta wysłać na kurs bezpieczeństwa bo to osoba typu babcia wrzucająca50k złotych do śmietnika

@bartek555 Windows Defender w zupełności wystarczy (a piszę to jako użytkownik Linuxa i hejter Windowsa xd). A jak się jest świadomym użytkownikiem to nawet i tego nie trzeba. A jak się jest totalnie nieświadomym to żaden antywirus nie pomoże.

@bartek555 A teraz tak myślę, że rozwiązaniem być może bardziej sensownym od płatnego AV, będzie postawienie pihola z filtrami od cert i innymi.
Zaloguj się aby komentować

Telefon - motorola - ma kartę micro SD ze zdjęciami. Zmieniam telefon na samsung. Chciałbym aby i samsung też zapisywał zdjęcia tam gdzie moto - na tej samej karcie SD (w domyślnym katalogu aparatu). I mam takie pytanie - czy powinno się:
skopiować dane z SD na PC,
zrobić format karty przed jej instalacją w nowym telefonie,
włożyć SD do telefonu samsung aby powstały katalogi,
wyjąć kartę SD z telefonu,
zgrać na PC zdjęcia i
włożyć zapełnioną kartę z powrotem w samsunga?
Czy też może jako że i tu i tu jest android wystarczy po prostu przełożyć kartę pomiędzy telefonami?
#informatyka #android #telefony #smartfony #pytanie

@Gracz_Komputerowy skopiuj na PC backup, ale śmiało przekładaj z danymi, bez żadnych kombinacji - zdjęcia z aparatu i tak będą w folderze DCIM, jedynie podfolder się może różnić. Dla przeglądania z poziomu galerii bez znaczenia. Do zgrywania też w sumie nie. Formatować nie trzeba, to wszystko standardowy FAT32. Chyba że robiłeś kombinacje typu instalowanie apek na SD, no ale wątpię żeby ktoś współcześnie musiał takie rzeczy robić

Jak się niczego nie boisz, nawet chodzenia po wąskiej kładce bez poręczy 300m nad ziemią, to przekładaj bez robienia backupu (¬‿¬)
@Gracz_Komputerowy mi Samsung zawsze chciał i tak kartę formatować jak wkładałem, także polecam zrobić tak jak napisałeś.
I uważać, bo mój Samsung w pewnym momencie (podejrzewam, że po aktualizacji) sam sobie przestawił miejsce zapisu zdjęć na pamięć wewnętrzną. Parę miesięcy później j⁎⁎⁎ął o ziemię i było po zdjęciach ( ͠° ͟ʖ ͡°)
Zaloguj się aby komentować

#informatyka
Czy język VHDL to jakiś warty uwagi język niskopoziomowy? Bo mam to gówno na studiach i się zastanawiam czy ludzie tego serio używają czy tylko tak nam kazali się tego uczyć dla beki

@hapaczuri politechnika krakowska? też to miałem, nigdy więcej w życiu tego języka nie widziałem po studiach
Swego czasu w robocie pisałem soft embedded pod platformę Zynq (ARMy + FPGA na jednym krzemie). Nie dość że musiałem się nauczyć Vivado, to zamiast czekać na inżynierów FPGA sam się nauczyłem VHDL'a żeby ruszyć robotę do przodu.
Więc tak: jak nie siedzisz w embedded raczej tego nie użyjesz.
@hapaczuri Jeśli chcesz ustawiać FPGA, a potem projektować ASIC, to VHDL jest jak najbardziej przydatny i rozwojowy. Jeśli nie, to daj sobie z nim spokój.
Zaloguj się aby komentować

Widzę że nie jestem sam z tym problemem ( ͡° ͜ʖ ͡°) A miałem taką ochotę dać drugą szansę Windows 11 LTSC... ( ͡° ͜ʖ ͡°) Tak, z tego samego powodu zrezygnowałem i wróciłem do Windows 10 IoT LTSC który będzie wspierany do 2031r. ( ͡° ͜ʖ ͡°)
Wpis z MDL'a, z wczoraj:
Spędziłem cały dzień korzystając z Windows 11 IoT Enterprise LTSC 24H2 i jestem bardzo zawiedziony. Jest nadal mnóstwo błędów. Głównym problemem jest Eksplorator plików który został "przepisany" przez Microsoft na nowy język. Jeśli jesteś w trybie ciemnym i otworzysz nową kartę, będzie ona migać na biało przez ułamek sekundy za każdym razem, gdy otworzysz kartę. To jak jeleń patrzący na reflektory. Istny koszmar.
Po drugie, za każdym razem, gdy otwieram Eksplorator plików, niezależnie od tego, czy mam włączone animacje, czy nie, górny pasek / wstążka ładuje się powoli. Wystarczająco wolno, żeby to zauważyć względem pozostałej części okna eksploratora plików. Przełączanie między folderami i wyszukiwanie rzeczy przebiega powoli. Jest to problem zgłaszany przez ludzi na całym świecie już od ponad roku. „Poprawką”, aby przyspieszyć działanie, jest dwukrotne naciśnięcie klawisza F11 (wejdź w tryb pełnoekranowy, wyjdź z trybu pełnoekranowego). Ale wtedy cała wstążka/górny pasek zawiesza się. Eksplorator plików jest szybszy, ale pasek nie będzie działał poprawnie.
Nie wspominam że nadal nie można ukryć ikony głośności na pasku zadań...
Nie mogę w to uwierzyć, że Microsoft dostarczył Windows 11 IoT LTSC w tak kiepskim stanie. Rozważam powrót do systemu Windows 10 IoT LTSC...
#windows #informatyka #komputery #pcmasterrace

@gawafe1241 - na szczęście nie mam takich problemów jak Ty bo gardzę Windowsem
@koszotorobur W takim razie poproszę alternatywę, hmm? ( ͡° ͜ʖ ͡°)
macOS? Uuu, kiepściutko z grami, praca kreatywna to miodzio, przerabiałem, gdyby nie kiepskie wsparcie dla gier to bym został na macOS ( ͡° ͜ʖ ͡°)
Linux? Uuu, też z grami kiepściutko, a jeśli działa to zazwyczaj gorsza wydajność względem Windows, nawet nie wspominam o wsparciu programów "kreatywnych" jak Photoshop, DaVinci Resolve czy podobne, paaanie, to się nadaje tylko jako serwer ( ͡° ͜ʖ ͡°)
M$ to monopolista i robi co chce dostarczając takie gówno za przeproszeniem ( ͡° ͜ʖ ͡°)
@gawafe1241 - każdy sobie używa systemu operacyjnego jaki mu pasuje.
Ty masz chęć, ochotę czy nawet potrzebę używać Windowsa IoT LTSC - to używaj - i dziel się tym tu na Hejto - przynajmniej jest ciekawiej
wyszukiwanie w eksploratorze windowsowym w dowolnej jego wersji to jest nieporozumienie nie od ponad roku, tylko od ponad 10 xD
q-dir (´・ᴗ・ ` )
@VonTrupka - q-dir nie dla mnie bo w sercu tylko mc - tu natywna wersja pod Windows: https://github.com/adamyg/mcwin32
@koszotorobur ale do czego wgl i na co ten explorer.exe? ( ̄へ ̄)

A czy nadal Explorer się wywala gdy podczas kopiowania plików zmienia się pulpit (w sensie jest ustawiony pokaż slajdów, kolekcja czy coś takiego)?
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.06.04.md
SSL Pinning Bypass Using Frida and Objection - https://pentestguy.com/ssl-pinning-bypass-using-frida-and-objection/
Exploiting n-day in Home Security Camera - https://0xbigshaq.github.io/2024/01/05/tp-link-tapo-c100/
CVE-2022-27666: Exploit esp6 modules in Linux kernel - https://etenal.me/archives/1825
Abusing the SeRelabelPrivilege - https://decoder.cloud/2024/05/30/abusing-the-serelabelprivilege/
Hacks and Propaganda: Meet the Two Brothers Bringing Russia’s Cyber War to Europe - https://correctiv.org/en/fact-checking-en/2024/05/31/hacks-and-propaganda-meet-the-two-brothers-bringing-russias-cyber-war-to-europe/
#informatyka
Zaloguj się aby komentować
Jak myślicie? Ogłoszenie jest legitne? Niby 10 lat na Allegro a tak mało ocen kupujących (pierwsze oceny są dopiero od 2023r.) a szkoda byłoby stracić 350 PLN ( ͡° ͜ʖ ͡°)
https://allegro.pl/oferta/kalibrator-x-rite-i1display-pro-voucher-na-3-dni-11247116540#
#informatyka #komputery #fotografia #grafika #grafika3d

A allegro nie wyswietla od jakiegoś czasu ocen tylko z ostatniego roku?
@Trawienny cóż... nie jestem aż tak w temacie ale to dość możliwe
@Trawienny taa, stwierdzili, że przyoszczędzą na bazie i skasowali sprzedawcom nieraz lata dobrych ocen i budowania reputacji. Tak samo stwierdzili, że po co użytkownikowi historia jego zakupów dalej niż rok wstecz
Zaloguj się aby komentować

@radek-piotr-krasny powinni dać zniżki -0x20% i -0x30% ( ͡° ͜ʖ ͡°)
@MostlyRenegade - ja tylko rozumię binarnie
Zaloguj się aby komentować

Garść szczegółów możemy znaleźć w dość suchej notce przesłanej do amerykańskiego regulatora: W dniu 20 maja 2024 r. firma Live Nation Entertainment, Inc. zidentyfikowała nieautoryzowane działania w zewnętrznym środowisku bazy danych w chmurze zawierającym dane Spółki (głównie z jej spółki zależnej...
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.06.02.md
A Practical Tutorial on PCIe for Total Beginners on Windows (Part 1) - https://ctf.re/windows/kernel/pcie/tutorial/2023/02/14/pcie-part-1/
Diving deep into Jetbrains TeamCity Part 1 - Analysing CVE-2024-23917 leading to Authentication Bypass - https://blog.0daylabs.com/2024/05/27/jetbrains-teamcity-auth-bypass/
Obfuscating native code for fun: Part 1 - Introduction - https://blog.es3n1n.eu/posts/obfuscator-pt-1/
Keylogging in the Windows Kernel with undocumented data structures - https://eversinc33.com/posts/kernel-mode-keylogging.html
The Role of the Control Flow Graph in Static Analysis - https://nicolo.dev/en/blog/role-control-flow-graph-static-analysis/
#informatyka
Zaloguj się aby komentować
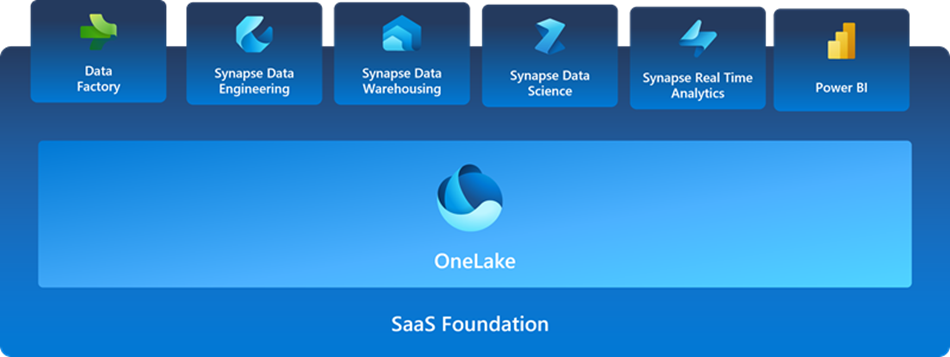
Czytam sobie o Microsoft Fabric, bo mamy w planach korzystanie z tego w firmie do przetwarzania masy różnych danych i... nic z tego nie rozumiem. Jeden wielki technologiczny bełkot. Jakieś lakehouse'y, fabryki danych, notebooki, sparki, dataflowy, ch*je muje dzikie węże...
W ogóle nie wiem, co czytam i nic mi te pojęcia nie mówią, nawet jak je sobie wyszukam w internecie.
Chyba się zestarzałem i już się więcej w życiu nie nauczę...
#technologia #zalesie #bazydanych #informatyka #programowanie
@MostlyRenegade
Run, don't walk.
To jest nowsza wersja Business Intelligence przykryta nowsza warstwa farby, zintegrowana z niesprawdzonymi - nowymi - usługami z Azure.
Podstawowymi źródłami kosztów chmury sa CPU, RAM i Storage. Na potrzeby AI potrzebujesz tego wszystkiego, zwłaszcza we wstępnym okresie. Ale jeśli Twój system żyje, i zasilasz go ciągle, to uczenie się musi być ciągle, i koszty się będą utrzymywać.
Tu masz fajny artykulik dla początkujących, bardzo optymistyczny, ale pomysł co oznacza np. takie bursting dla kosztów:
Czasy gdy bełkot marketingowy wszedł za głęboko w niektóre czerepy.
Już od lat aby dowiedzieć się czegoś o danej technologii, muszę czekałtować stacka albo info o projekcie na ghubie.
Bo stronka produktowa czy technologiczna to jest jakiś marketingowy rzyg. Ja nie wiem czemu to ma służyć, bo chyba tylko zniechęceniu potencjalnego nabywcy lub użytkownika.
Krrwwww, strony internetowe na których nic nie ma poza kilogramem animacji w javascripcie przy których przetwarzaniu wentylator w laptopie zaczyna niebezpiecznie świszczeć.
ps. microsoft spierdolił dokumentnie 2 rzeczy: 1 to oczywiście porzucenie rynku smartfonów
a druga to zamknięcie technetu. Teraz to niech sobie wszyscy w tym mikrozowdzie sztabę żelaza w d⁎⁎ę wsadzą, bo nie udostępnili żadnej alternatywy informacyjnej. A ich strony to też jakieś wysypisko śmiecia.
@MostlyRenegade może to niestandardowe 'wytłumaczenie' sobie obejrzyj (od 46min) jak inne, standardowe treści nic a nic Ci nie mówią:
https://www.youtube.com/live/6flmgEMrN2A?feature=shared
(choć to też od MS🙃)

P.S. Te wszystkie składniki Fabric'a to można np. przez analogię do MS Office który składał się z Worda, Excela i PowerPointa.
Tu też chcą to zareklamować jako kompatybilne klocki i sprzedać w komplecie.
Zaloguj się aby komentować