
gawafe1241
Osobistość
Czy to dobra cena za monitor IPS 24” 1080p 240Hz? Chcę go sprzedać za 320 zł, czy jednak wołać więcej? Kupiłem go 3 lata temu za 999 zł.
Model - iiyama G-Master GB2590HSU Gold Phoenix
#informatyka #komputery #gry #ankieta

Czy to dobra cena za monitor IPS 24” 1080p 240Hz? Chcę go sprzedać za 320 zł, czy jednak wołać więcej? Kupiłem go 3 lata temu za 999 zł.
Model - iiyama G-Master GB2590HSU Gold Phoenix
#informatyka #komputery #gry #ankieta

ja chcesz za tyle sprzedac to wystaw za 370
Zaloguj się aby komentować

Ma ktoś może jakąś zniżkę do sklepu wydawnictwa Helion? #informatyka

Komentarz usunięty przez moderatora
@onpanopticon dzięki 😘
Zaloguj się aby komentować

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.26.md
A Series of io_uring pbuf Vulnerabilities - https://u1f383.github.io/linux/2025/03/02/a-series-of-io_uring-pbuf-vulnerabilities.html
ROPing our way to RCE - https://modzero.com/en/blog/roping-our-way-to-rce/
Python Dirty Arbitrary File Write to RCE via Writing Shared Object Files Or Overwriting Bytecode Files - https://siunam321.github.io/research/python-dirty-arbitrary-file-write-to-rce-via-writing-shared-object-files-or-overwriting-bytecode-files/
GOst in the Protocol: Hunting Ligolo with JARM Fingerprinting in the wild - https://necromancerlabs.com/research/papers/2025/gost-in-the-protocol/
Reliable system call interception - https://blog.mggross.com/intercepting-syscalls/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.24.md
Emulator Debugging: Area 5150's Lake Effect - https://martypc.blogspot.com/2025/05/emulator-debugging-area-5150s-lake.html
Exploring Heap Exploitation Mechanisms: Understanding the House of Force Technique - https://www.darkrelay.com/post/exploring-heap-exploitation-mechanisms-understanding-the-house-of-force-technique
Hacking a Smart Home Device - https://jmswrnr.com/blog/hacking-a-smart-home-device
How a Single Line Of Code Could Brick Your iPhone - https://rambo.codes/posts/2025-04-24-how-a-single-line-of-code-could-brick-your-iphone
Three new vulnerabilities found related to IXON VPN client resulting in Local Privilege Escalation (LPE) and [REDACTED] - https://www.shelltrail.com/research/three-new-cves-related-to-ixon-vpn-client-resulting-in-local-privilege-escalation/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.22.md
Breaking Down Adversarial Machine Learning Attacks Through Red Team Challenges - https://boschko.ca/adversarial-ml/
Cisco Talos Uncovers CSS Exploitation Techniques for Bypassing Spam Filters and Tracking Users - https://dailyinfosec.net/cisco-talos-uncovers-css-exploitation-techniques-for-bypassing-spam-filters-and-tracking-users/
Fileless Execution: PowerShell Based Shellcode Loader Executes Remcos RAT - https://blog.qualys.com/vulnerabilities-threat-research/2025/05/15/fileless-execution-powershell-based-shellcode-loader-executes-remcos-rat
1. Land Of The PEB - Modules and DLLs - https://codeneverdies.github.io/posts/lotp-1/
Bypassing Web Filters Part 1: SNI Spoofing - https://blog.compass-security.com/2025/03/bypassing-web-filters-part-1-sni-spoofing/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.20.md
Reliable system call interception - https://blog.mggross.com/intercepting-syscalls/
Zen and the Art of Microcode Hacking - https://bughunters.google.com/blog/5424842357473280/zen-and-the-art-of-microcode-hacking
Next.js and the corrupt middleware: the authorizing artifact - https://zhero-web-sec.github.io/research-and-things/nextjs-and-the-corrupt-middleware
The absurdly complicated circuitry for the 386 processor's registers - https://www.righto.com/2025/05/intel-386-register-circuitry.html
Vulnerabilities in Open Source C2 Frameworks - https://blog.includesecurity.com/2024/09/vulnerabilities-in-open-source-c2-frameworks/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.18.md
CVE-2024-46507: Yeti Platform Server-Side Template Injection (SSTI) - https://rhinosecuritylabs.com/research/cve-2024-46507-yeti-server-side-template-injection-ssti/
Linux Kernel Attack Surface: beyond IOCTL. DMA-BUF- https://slavamoskvin.com/linux-kernel-attack-surface-beyond-ioctl.-dma-buf/
Parser Workflow - https://w1redch4d.github.io/post/parser-workflow/
Introducing Early Cascade Injection: From Windows Process Creation to Stealthy Injection - https://www.outflank.nl/blog/2024/10/15/introducing-early-cascade-injection-from-windows-process-creation-to-stealthy-injection/
Block YouTube Ads on AppleTV by Decrypting and Stripping Ads from Profobuf - https://ericdraken.com/pfsense-decrypt-ad-traffic/
#informatyka

Komentarz usunięty
Zaloguj się aby komentować

Marcin Wiązowski zajął 4 miejsce w pierwszym dniu zawodów PWN2own. Wykorzystał lukę out-of-bounds write w Windows, aby uzyskać uprawnienia system.
#hacking #ctf #polska #informatyka


Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.16.md
Leakymetry: Circumventing GLPI Authentication - https://sensepost.com/blog/2025/leakymetry-circumventing-glpi-authentication/
China-Nexus Nation State Actors Exploit SAP NetWeaver (CVE-2025-31324) to Target Critical Infrastructures - https://blog.eclecticiq.com/china-nexus-nation-state-actors-exploit-sap-netweaver-cve-2025-31324-to-target-critical-infrastructures
AES & ChaCha — A Case for Simplicity in Cryptography - https://phase.dev/blog/chacha-and-aes-simplicity-in-cryptography/
How I ruined my vacation by reverse engineering WSC - https://blog.es3n1n.eu/posts/how-i-ruined-my-vacation/
SAP Emarsys SDK for Android Sensitive Data Leak (CVE-2023-6542) - https://www.rcesecurity.com/2025/04/sap-emarsys-sdk-for-android-sensitive-data-leak-cve-2023-6542/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.14.md
A First Glimpse of the Starlink User Ternimal - https://www.darknavy.org/blog/a_first_glimpse_of_the_starlink_user_ternimal/
How hard is it to port Frida to an unsupported platform? (Let’s find out) - https://zetier.com/porting-frida-software-on-openwrt/
Reverse-engineering Fujitsu M7MU RELC hardware compression - https://op-co.de/blog/posts/fujitsu_relc_compression/
Recovering Metadata from .NET Native AOT Binaries - https://blog.washi.dev/posts/recovering-nativeaot-metadata/
MCTF 2025 - Write-up Sec Mem - Pwn - https://blog.itarow.xyz/posts/mctf_2025_sec_mem/
#informatyka
Zaloguj się aby komentować

@idziol A wziałem i se wysłałem CV, ciekawe ile zaproponują i czy ich stać ( ͡~ ͜ʖ ͡°)

@Sweet_acc_pr0sa @zuchtomek dawaj znać, wołaj i w ogóle za ile, bo sam jestem ciekaw.
@maly_ludek_lego Najpierw muszą się odezwać
Ale ładną laurkę napisałem - ja bym do siebie zadzwonił ( ͡° ͜ʖ ͡°)
KAtegoria E raczej mnie dyskwalifikuje, nie? ;D
@idziol ciekawe jak tam poligon bedzie wygladal
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.12.md
Recursion kills: The story behind CVE-2024-8176 / Expat 2.7.0 released, includes security fixes - https://blog.hartwork.org/posts/expat-2-7-0-released/
Bypass AMSI in 2025 - https://www.r-tec.net/r-tec-blog-bypass-amsi-in-2025.html
Breaking the Sound Barrier Part I: Fuzzing CoreAudio with Mach Messages - https://googleprojectzero.blogspot.com/2025/05/breaking-sound-barrier-part-i-fuzzing.html
Defeating String Obfuscation in Obfuscated NodeJS Malware using AST - https://dinohacks.com/posts/2025/2025-03-17-defeating-string-obfuscation-in-obfuscated-nodejs-malware/
Aiding reverse engineering with Rust and a local LLM - https://security.humanativaspa.it/aiding-reverse-engineering-with-rust-and-a-local-llm/
#informatyka
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.10.md
An inside look at NSA (Equation Group) TTPs from China’s lense - https://www.inversecos.com/2025/02/an-inside-look-at-nsa-equation-group.html
The Evolution of HTTPS Adoption in Firefox - https://attackanddefense.dev/2025/03/31/https-first-in-firefox-136.html
Hunting Bugs in Linux Kernel With KASAN: How to Use it & What's the Benefit? - https://slavamoskvin.com/hunting-bugs-in-linux-kernel-with-kasan-how-to-use-it-whats-the-benefit/
Control Flow Hijacking via Data Pointers - https://www.legacyy.xyz/defenseevasion/windows/2025/04/16/control-flow-hijacking-via-data-pointers.html
Almost famous: behind the scenes of a feature that didn’t make the cut - https://blog.thinkst.com/2025/02/almost-famous-behind-the-scenes-of-a-feature-that-didnt-make-the-cut.html
#informatyka
Zaloguj się aby komentować

Rząd otwiera furtkę do fałszerstw wyborczych!
Cyfryzacja po tuskowemu. PKW oraz Ministerstwo Cyfryzacji pokazały nową metodę głosowania, która budzi olbrzymie kontrowersje, ponieważ otwiera furtkę do głosowania w czyimś imieniu! Chodzi o wykorzystanie skanera kodów QR zawartego w aplikacji mObywatel.
Nowa metoda polegać ma na tym, że uprawnieni do głosowania będą skanować kod QR w komisji wyborczej przez aplikacje mObywatel, po czym wyświetlą się jego dane jako osoby, która już pobrała kartę do głosowania. Tiktoker Gordon GWR wykazał, że grożą nam fałszerstwa z kilku powodów. Jego zdaniem to otwiera furtkę do manipulacji wszystkim osobom, które będą chciały zagłosować więcej niż jeden raz lub zagłosować pomimo nieposiadania praw wyborczych.
Po pierwsze, członkowie komisji nie będą kontrolować na własnym sprzęcie danych osoby, która chce oddać głos. Bez problemu ktoś może utworzyć specjalną aplikację udającą mObywatela, która wyświetli nieprawdziwe dane np. sąsiada, któremu w takim wypadku zostanie zabrane uprawnienie do głosowania. Gordon GWR taką aplikację napisał w… 7 minut.
Inny wariant fałszerstwa przewidywałby również utworzenie innej aplikacji, która udawałaby mObywatela i tworzyłaby fałszywe błędy po zeskanowaniu kodu. Co w takiej sytuacji zrobiliby członkowie komisji? Po prostu by odmówili komuś wzięcia udziału w wyborach, narażając się na skargi i donosy? A może by machnęli ręką, udając, że kod „przeszedł”? Dodatkowo manipulacjom w wyborach sprzyja fakt, że odbywają się w niedziele, czyli w dzień tygodnia, gdy Polacy tłumnie chodzą do kościołów. W efekcie lokale wyborcze po godzinie mszy świętej przeżywają prawdziwe oblężenie. Czy w takich warunkach członkowie komisji będą niewzruszenie odmawiać wydania kart do głosowania potencjalnym oszustom, czy zrobią wszystko, aby „odkorkować” kolejkę?
Kolejny raz rząd chwali się pseudocyfryzacją, za którą kryje się fuszerka i zagrożenie dla legalności wyboru Prezydenta RP.
#wybory #cyfryzacja #informatyka #mobywatel #cyberbezpieczenstwo

Ty no ale jak komisji przedstawisz kartonowy dowód i nie dostaniesz karty do głosowania, to też się narażają na donosy? Inna forma przedstawiania dokumentów, to inna metoda weryfikacji danych. Wraz z tą zmianą powinny być wprowadzone szkolenia dla członków komisji, aby wiedzieli jak poprawnie sprawdzić dane z mobywatela.

Inny wariant fałszerstwa przewidywałby również utworzenie innej aplikacji, która udawałaby mObywatela i tworzyłaby fałszywe błędy po zeskanowaniu kodu. Co w takiej sytuacji zrobiliby członkowie komisji? Po prostu by odmówili komuś wzięcia udziału w wyborach, narażając się na skargi i donosy? A może by machnęli ręką, udając, że kod „przeszedł”?
@4pietrowydrapaczchmur przychodzisz z dowodem kolekcjonerskim z allegro i co w takiej sytuacji zrobiliby członkowie komisji? Kształt się zgadza, zdjęcie też, pewnie machnęli by ręką w obawie na skargi i donosy.
@4pietrowydrapaczchmur Masz nieaktualne informację, dzisiaj weszła nowa uchwała PKW będąca odpowiedzią na wyrok SN.
Teraz po skanowaniu członek komisji musi sprawdzić, czy apka jest legitna chociażby poprzez interakcję z nią i sprawdzenie, czy da się coś innego zrobić. Ewidentnie próba załatania "oszustwa poprzez pokazanie obrazka". Wiem, dla mnie to też mało ale lepsze to niż to co było wcześniej.
Po drugie, pamiętaj, że to działa TYLKO dla danego okręgu wyborczego. Tzn musisz pokazać mDowód ORAZ dane z tego mDowodu MUSZĄ się zgadzać z listą wyborców w danej komisji. Więc ew. dałoby się podszyć ale tylko pod sąsiada.
Co w takiej sytuacji zrobiliby członkowie komisji? Po prostu by odmówili komuś wzięcia udziału w wyborach, narażając się na skargi i donosy? A może by machnęli ręką, udając, że kod „przeszedł”?
To też uszczególniono. Jeżeli mają jakieś wątpliwości, to proszą o inny dokument i albo pokazujesz albo wypad
@Syster Dzięki. I po to właśnie sa fora dyskusyjne takie jak hejto.
Zaloguj się aby komentować
#informatyka #siecikomputerowe
Czy ktoś mógłby zerknąć na tego loga z my traceroute? Na jego podstawie Vectra próbuje mi wmówić, że problem jest po mojej stronie. Ekspertem od sieci nie jestem, ale nie widzę tu nic alarmującego.


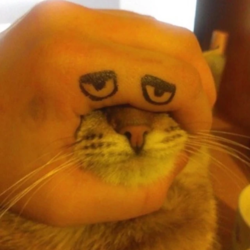
@6502 Dobra, ale jaki jest problem konkretnie? Bo widać, że są skoki pingu do bramy a 150ms pingu do własnej bramy to jest odrobinkę w ciul dużo.
@Thereforee Strona lispol.com ładuje się bardzo długo. Problem występuje tylko u vectry - niezależnie od urządzenia końcowego.
@6502 Powiedziałbym, że faktycznie z tego traceroute wynika że problem nie jest po stronie sieci Vectry ale gdzieś przed nią a wysokie pingi zaczynają się gdzieś koło bramy domyślnej więc nie dziwi mnie ich odpowiedź.
Osobiście zrestartowałbym konwerter (to co przyjmuje światłowód? nie miałem z tym styczności, całe życie na 3G/LTE xD) i sprawdził czy mu się poprawi.
Komentarz usunięty
to jest po wifi podlaczone? tyle przeskokow po adresach nierutowalnych z duzymi pingami.
@DEATH_INTJ Po kablu
@6502 strata 92% na ostatnim twoim urzadzeniu, ja bym tam popatrzyl, kabelki posprawdzal
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.08.md
Decrypting the Forest From the Trees - https://specterops.io/blog/2025/03/06/decrypting-the-forest-from-the-trees/
Anatomy of an LLM RCE - https://www.cyberark.com/resources/all-blog-posts/anatomy-of-an-llm-rce
NimDump - Stealthy LSASS Dumping Using Only NTAPIs in Nim - https://ricardojoserf.github.io/nimdump/
Full Disclosure: Multiple Rundeck Job Command Injections - https://insinuator.net/2025/05/full-disclosure-multiple-rundeck-job-command-injections/
CrushFTP Authentication Bypass - CVE-2025-2825 - https://projectdiscovery.io/blog/crushftp-authentication-bypass
#informatyka
Zaloguj się aby komentować

#elektronika #budujzhejto #technologia #monitoring #informatyka #majsterkowanie #budownictwo
Jakiś czas temu wrzuciłem wpis że szukam monitoringu posesji w związku z incydentami w okolicy - wołam piorunujących ku przestrodze
@Belzebub @Panda @Yes_Man @kace29 @xepo @k0201pl @Hoszin @Panda @cododiaska @TrzymamKredens @trixx.420 @macgajster @roadie @Belzebub @bojowonastawionaowca
Taki c⁎⁎j se dzisiaj wszedł do mnie o 1:30 w nocy i spacerował po placu
Wybiegiem na zewnątrz i go zwyzywalem że ma spierdalać i se poszedł (miałem łopatę w rękach)
Na nagraniu widać że koleś przyszedł gazem w dłoni


Polecam petardy, najlepiej trochę wieksze niż korsarz. Wtedy odpalasz takiego, rzucasz gdzieś obok siebie i jak pierdolnie to wołasz "to bylo ostrzegawcze, następny razem kula w łeb i mogą cię szukać do usranej". Nie wróci już wtedy xD
@Fen co u codringera?
Komentarz usunięty przez moderatora
@Belzebub aplikacja dedykowana działa poprawnie, czasem się zawiesi, ale nie wpływa to na rejestrację obrazu. Podgląd ok - często sprawdzam zdalnie co się dzieje na placu
Tak jak wcześniej pisałem, szukałem budżetowego monitoringu. Mam 4 kamery i mi to styka
Kumple sobie pozakładali takie za 6-9k (kwestia oczekiwań i portfela)

Skąd wiedziałeś że w nocy ktoś łazi? Kamera ma jakiś system powiadomień?
@michal-g-1 mam opcję detekcji ruchu z ostrzeżeniem na tel
W tym samym czasie psy w sąsiedztwie zaczęły szczekać, mój pies też się odpalił bo go wyczuł i się obudziłem
Można też ustawić "piszczek"/buzzer w samym rejestratorze
Zaloguj się aby komentować
Dzieło zna każdy, ale samego twórcę już nie.
Przemysław Matoga, ten od słynnego phpBB by Przemo.
#ciekawostki #informatyka #internet


Parę lat temu próbowałem to cudo jeszcze postawić, ale nie poszło, a w PHP grzebać nie będę :)
Wygląda jak najlepszy programista z którym miałem kiedyś okazję pracować (drivery linuxowe w głowie kompilował).

@CoryTrevor byłem kiedyś jednym z dwóch moderatorów na oficjalnym forum Przemka. Stare dobre czasy
Zaloguj się aby komentować
Wiecie jak bardzo pracowitych jest 5 bobrów? Filmik z bardzo fajnego kanału naukowego - o Maszynach Turinga i problemiei znanym jako Busy Beaver
https://www.youtube.com/watch?v=pQWFSj1CXeg
#komputery #informatyka #algorytmy


Maszyna stanów Turinga .. mhmm .. pamiętm jak dziś, fajne to było. Zajęcia z tegoż tematu pokazały że jeden z gorszych studentów poziomem abstrakcji w tym temacie przyćmił wszystkich. I wtedy się dowiedziałem że inteligencja / sprawność umysłu / abstrakcja ma różne oblicza
@grzymislaw-mocowladny Ja tak miałem z Teorią Grafów. W większości przedmiotów balansowałem na granicy zaliczenia, ale w grafach byłem w top 10% na roku i to wcale nie kując dużo - jakoś w nich mi intuicyjnie wszystko wchodziło
Zaloguj się aby komentować
Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.05.06.md
Unattributed Shellcode Loader Likely Targeting Cambodia - https://dmpdump.github.io/posts/Unattributed_Downloader_Cambodia/
Patch-Gapping the Google Container-Optimized OS for $0 - https://h0mbre.github.io/Patch_Gapping_Google_COS/
Finding SHA256 - https://irisc-research-syndicate.github.io/2025/02/10/finding-sha256/
Pupkin: A Simple .NET Info-Stealer Exfiltrating Data via Telegram - https://muff-in.github.io/blog/pupkin-info-stealer-analysis/
Exploring the DOMPurify library: Bypasses and Fixes (1/2) - https://mizu.re/post/exploring-the-dompurify-library-bypasses-and-fixes
#informatyka
Zaloguj się aby komentować

