Na Ebookpoint trwa promocja z okazji "Dnia Bezpiecznego Komputera".
Około setki tytułów z branży security przecenionych do -50%.
https://ebookpoint.pl/pagec/3976o/9/promocja/17821
#cybersecurity #security


Na Ebookpoint trwa promocja z okazji "Dnia Bezpiecznego Komputera".
Około setki tytułów z branży security przecenionych do -50%.
https://ebookpoint.pl/pagec/3976o/9/promocja/17821
#cybersecurity #security
Zaloguj się aby komentować

wcześniej we współpracy z anydesk a teraz z Krakenem psuje szyki scamerom
https://www.youtube.com/watch?v=zrZZYGjAh_o
#security #scam #internet
Zaloguj się aby komentować

No i przy okazji dowiedzieliśmy się jak nazywała się ta kobita od torby za 15 złotych w sprawie Mariki
Najlepsze jest to,że to dalej wisi na twitterze. Oni to naprawdę zrobili !
#pis #marika #prokuratura #bekazpisu #daneosobowe #wyciekdanych #security

Trzy najgorsze zarazy jakie dotknęły Polskę w ciągu ostatnich 100 lat? Faszyzm, komunizm, no i najgorsze ścierwo, kaczyzm wraz podludzką padliną społeczną, która ich wybrała. PiSowieccy podludzie chyba chcą mieć kolejne dziecko na sumieniu, po tym chłopaczku zaszczutym przez pisowskiego kmiota Oskarka.

@dsol17
Czemu cię to śmieszy?
teraz neonaziole i inne konfederacyjne śmiecie będą jej uprzykrzać życie.
chcialbys żeby ktoś tobie to zrobił?
@GordonLameman Śmieszy mnie to dlatego,że gdyby chodziło o uprzykrzanie mi życia nie miałbyś obiekcji co mogę poprzeć cytatami twoich odpowiedzi do mnie.
Śmieszy mnie to dlatego,że dla torebki wartej 15 zł albo ideologii ta idiotka poszła z tym do sądu byle uprzykrzyć życie "neonaziolom" i nawet nie pomyślała,że z takim rządem kwestią czasu jest gdy to jej uprzykrzą życie.
Stronom, obrońcom, pełnomocnikom i przedstawicielom ustawowym udostępnia się akta sprawy sądowej oraz daje możność sporządzenia z nich odpisów lub kopii. Za zgodą prezesa sądu akta te mogą być udostępnione również innym osobom. Informacje o aktach sprawy mogą być udostępnione także za pomocą systemu teleinformatycznego, jeżeli względy techniczne nie stoją temu na przeszkodzie.
Rozumiesz co to oznacza ? To oznacza,że jeśli jako przypadkowa osoba padasz ofiarą chuligana który cię nie zna, to podczas procesu i po procesie chuligan może poznać niektóre twoje dane. I NIC nie stoi na przeszkodzie,by się nimi z kimś potem podzielił albo skorzystał z nich potem by cię szukać i zrobić ci krzywdę za to,że zgłosiłeś sprawę. Oczywiście większość chuliganów jest na to stanowczo za głupia,ale możliwość JEST.
Śmieszy mnie wreszcie to jak pan prokurator wdrożył ochrone danych osobowych. Myślisz,że to było intencjonalne ? No nie wiem istnieje możliwość że prokurator nie wiedział co czyni - i TO jest dopiero zabawne i przerażające zarazem
chcialbys żeby ktoś tobie to zrobił?
Nie chciałbym. I dlatego mój drogi ja stosuję profilaktykę.Bardzo szeroką profilaktykę jeśli chodzi o prywatność. Na tyle solidną,by nie ujawnić krytycznych informacji o mnie.
@dsol17
idiotą to jesteś ty, a nie ona.
pisalem ze nie mam zamiaru uprzykrzać ci życia, a jedynie pomoc - sprawić ze zaczniesz się leczyć i przestaniesz wymyślać te urojone spiski.
jesli to cię śmieszy, że neonaziole będą dręczyć tą dziewczynę to znak że jesteś głupim smieciem.
a le twoje miejsce na ziemi dokładnie na to wskazuje. Na to kim jesteś. Tylko twój mózg jeszcze tego nie przepracował i wciąż m obwiniasz wszystkich innych za to jakim jesteś przegrywem.
Komentarz usunięty
Zaloguj się aby komentować

Bardzo ciekawy live na temat bezpieczeństwa otwartych sieci wifi. Nie jest to sucha teoria i gdybanie, a prezentacja pokazująca realny atak. Sporo wierszy poleceń, kali linux, trochę wirtualnych maszynek. Ciekawie i rzeczowo.
Wrzucam ponieważ kanał nie ma takiego zasięgu jak np. sekurak.
https://www.youtube.com/watch?v=GfMVPgtgkZ8
Czy publiczne sieci WiFi są bezpieczne prezentując kilka przykładowych technik ataku:
- Man-in-the-middle (MITM)
- ARP spoofing
- DNS spoofing
- SSL stripping / HTTPS downgrading
timeline:
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
#cyberbezpieczenstwo #cybersecurity #security #opensecurity

@Marchew a wiesz może czy użycie vpna chroni przed takim atakiem?
@roadie Zgodnie z moją wiedza, tak. Oczywiście nie musi to być żaden płatny nord/shark vpn. Wystarczy zestawić tunel za pomocą np. openVPN z domową siecią. Każda twoja aktywność np. z smartfona z dowolnego miejsca będzie widziana jak z twojego prywatnego stałego domowego łącza. Zalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.
@Marchew
Zalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.
I mieć wyczyszczoną kasę, bo pan hehe internetowy cfaniak sobie zostawił włączonego VPNa i mu zajebali kasę, a bank odpowie "oszukiwałeś z lokalizacją, to nic nie mogliśmy zrobić frajerze xDDDDD naraska"
Zaloguj się aby komentować
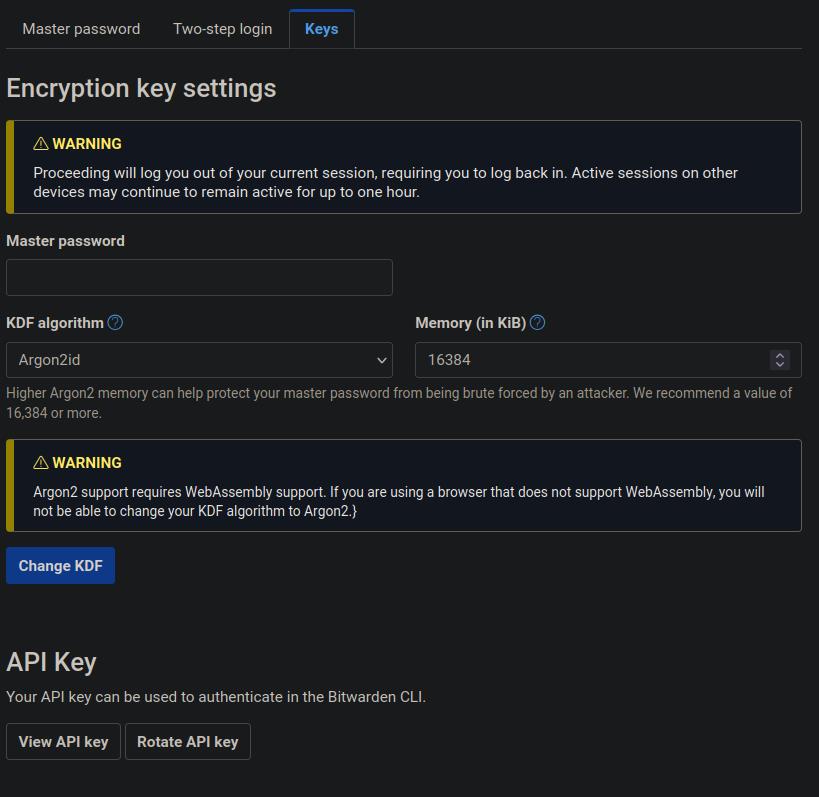
Dodatki Bitwardena do przeglądarek zostały już zaktualizowane, co pozwala na wykorzystanie bezpieczniejszego algorytmu iteracji hasła głównego. Można to zrobić logując się do ustawień konta na stronie Bitwarden i w zakładce bezpieczeństwo zmienić sposób iteracji z PBKDF2 na Argon2id. Domyślne ustawienia są optymalne w zakresie wydajność - bezpieczeństwo.
Więcej o nowej funkcji: https://www.ghacks.net/2023/02/03/bitwarden-password-manager-will-add-support-for-argon2-kdf-soon/ | https://www.ghacks.net/2023/02/20/bitwarden-password-manager-introduces-support-for-argon2-kdf-iterations/
#security #cyberbezpieczenstwo #cybersecurity #bitwarden #firefox #chrome


@Artur Tak poprawili, że zesrali. Zarówno w pracy jak i w domu, gdy próbuję zapisać dane logowania - pic rel
Na komórce to samo "Wystąpił błąd" i c⁎⁎j. Bitwarden stał się dla mnie nieużywalny...

@Artur widziałem. nic nie pomaga.
Zaloguj się aby komentować

Gdzie sprawdzić jakie są najczęstsze rodzaje ataków na polskich internautów? Chyba Kacper Szurek o tym mówił że są to:
- Phishing (mam dwa klucze sprzętowe)
- Złośliwe reklamy (stosuję AdBlock)
i coś jeszcze ale nie mogę sobie przypomnieć więc pytam
#informatyka #komputery #security #gownowpis
@Papajak_Watykaniak O to chodziło, dziękuję!
Zaloguj się aby komentować

Cześć koledzy i koleżanki. Piszę z pytaniem, mam w pracy problem natury security.
Mianowicie pracuję przy projekcie z braży fintech i aktualnie mamy atak hakerski. Atak polega na tym, że zakładane są nowe konta z maili (domeny temporary), po założeniu konta automatycznie wysyłany jest sms z passcodem, następnie użytkownik dwukrotnie klika na resend verification code - i dwukrotnie przychodzi do niego nowy token i na tym proces się kończy. W logach widac, że token nie jest wpisywany w pole weryfikacyjne. Tak jakby chodziło tylko o wysyłanie smsów.
Całość obsługiwana jest przez amazon przez co zwiększona liczba smsów zaczeła generować dość znaczne koszty.
Trwa to od 2 dni, stworzono już ponad 5k nowych kont i wysłano 15k smsów. Z logów wyciągneliśmy informację, że konta zakładane są z Palestyny ale równie dobrze ktoś może siedzieć za vpnem.
Jaki jest cel takiego ataku hakerskiego? Co ktoś może zyskać poprzez takie działanie? Spotkaliście się w swojej pracy z czymś podobnym?
#it #security #hacking
Były pracownik chce się zemścić itp
Zaloguj się aby komentować
Popsuł mi się system w kompie, wywala błąd przy starcie - reinstalka i po 2h gotowe. Czemu teraz tak ciężko to zrobić? Najpierw muszę zrobić reinstall systemu, potem trzeba wdrożyć to:
https://www.davd.io/securing-macos/
https://www.bejarano.io/hardening-macos/
https://yawnbox.com/blog/macOS-hardening/
https://github.com/drduh/macOS-Security-and-Privacy-Guide
https://www.cisecurity.org/benchmark/apple_os
https://www.stigviewer.com/stig/apple_macos_12_monterey/
https://github.com/CISOfy/lynis
i robi się prawie 3-4 dni roboty żeby to wdrożyć. Zabiorę się za to za tydzień... ehh... takie katusze dla odrobiny bezpieczeństwa...
#informatyka #komputery #security #zalesie #gownowpis

Przecież 90% rzeczy się powtarza, roboty na godzinę max.
Zaloguj się aby komentować
sie okazuje absolutnie słuszne stwierdzenie "RODO SRODO"
Losowanie i handel numerami zdaniem sądu dozwolony
https://ccnews.pl/2023/01/03/losowanie-i-handel-numerami-zdaniem-sadu-dozwolony/
#ciekawostki #prywatnosc #security

Jaki mieliście najbardziej wkurzający telefon od telemarketerów? Automaty to tam pikuś, już po jednym zdaniu wiadomo co to i won + numer na czarną listę. Jakieś czas temu zadzwonił do mnie typo ze wschodnim akcentem, że on w sprawie konta co zakładałem na jakimś serwisie do handlu krypto. Na początku mnie rozbawił, więc zdążyłem mu jeszcze powiedzieć, że niemożliwe bo mnie to całkiem nie interesuje. Wkurzył mnie dopiero jak zaczął mnie wręcz opieprzać, że nie pamiętam, a tam za konto trzeba zapłacić. Powiedziałem elo i się rozłączełem. Zanim wrzuciłem numer na czarną listę gość zdążył raz jeszcze zadzwonić, taki natrętny.
Zaloguj się aby komentować


Bronimy dużej firmy. Kupujemy porządnego EDR-a. Instalujemy na stacjach. EDR pracuje, wysyła alerty, gdy znajdzie coś podejrzanego. Alerty analizujemy i reagujemy na te poważne. A włamywacz przychodzi ze swoimi narzędziami i robi swoje.
#technologia #security #cyberbezpieczenstwo #it...
To są kurła jakieś jaja... ( ͠° ͟ʖ ͡°) Ciesz się że w tym miesiącu kupisz sobie w końcu klucz sprzętowy, ale nie, czekaj, musisz mieć DWA klucze sprzętowe aby skorzystać z dodatkowej warstwy zabezpieczeń u #apple , JEDEN klucz to za mało! Wydaj jeszcze 400 aby móc wdrożyć U2F inaczej pocałujta w d⁎⁎ę wójta! ( ͡° ͜ʖ ͡°)
A tak na poważnie to rozumiem że istnieje ryzyko zguby takiego klucza i wtedy kaplica, nic nie zrobisz ale jak to Apple, wie lepiej co dla Ciebie jest dobre bo Ty sam możesz nie wiedzieć. ¯\_( ͡° ͜ʖ ͡°)_/¯
#security #bezpieczenstwo #informatyka #komputery

@SuperSzturmowiec Mylisz szyfrowanie dysku z autoryzacją U2F, proszę: https://www.youtube.com/shorts/PxQVi7YC79g
Nie bylo - zle, jest - zle

@gawafe1241 nie zrobiliby wymagania dwóch kluczy, to by głupi hamerykanie psioczyli po zgubie tego jedynego, ze oni nie mogą teraz telefonu używać i to winne jest Apple.
czysty dupochron
Zaloguj się aby komentować

Federalny zespół ds. cybernetycznych Belgii, cert.be, wydał ostrzeżenie dotyczące KeePass. Według imformacji, napastnicy posiadający dostęp do zapisu w pliku konfiguracyjnym KeePass mogą go zmodyfikować za pomocą wyzwalaczy, aby wyeksportować całą bazę haseł w cleartext bez potwierdzenia...

W weekend kilku Czytelników dało nam znać o tym, że można sobie dowolnie podbić saldo punktów w aplikacji Żabki. Sposób na nieautoryzowane doładowanie żappsów, bo tak nazywają się te punkty, które w sklepach można wymieniać na produkty, był prosty.
#security #niebezpiecznik #zabka #oszustwo...
Cześć @hejto
Planujecie może wprowadzić jakieś 2FA? Wraz z rosnącą popularnością serwisu zapewne będzie coraz więcej prób przejmowania kont użytkowników.
#bezpieczenstwo #programowanie #hejto #security
@HackYouToo Ja czyszczę ciastka i localstorage regularnie. Strony nie muszą mnie szpiegować bardziej niż to konieczne.

2fa w postaci numeru prędzej czy później będzie z uwagi na mnogość multikont.
@JamesOwens Ty myslisz że jak czyścisz ciastka to jestes clear? xDD 2fa to absolutne minimum w internecie, dzisiaj standaryzuje się już klucze FIDO
Zaloguj się aby komentować
Zaloguj się aby komentować
Czy ktoś z was używa w praktyce OpenPGP/GPG?
#kiciochpyta #technologia #szyfrowanie #bezpieczenstwo #security #openpgp #gpg
Mój jest dostępny do pobrania tutaj: https://openpgp.flameit.io
Możecie w odpowiedzi wysłać zaszyfrowane wiadomości
Jeżeli chcielibyście, nie mając klucz PGP wysłać zaszyfrowaną wiadomość do mnie to jest dostępne całkiem przyjemne narzędzie online pod adresem: https://codref.org/tools/pgp/
Wchodzisz na powyższą stronę, w polu PGP Public key klikasz "Search on public key server" , wybierasz opcję szukania po KeyID i używasz mojego ID: 0x9CC77B3A8866A558
Jeżeli ktoś szuka więcej informacji na temat...

Ciekawa podatność, za którą Google wypłacił $13337. Jeśli wczytacie się w opis problemu, to w zasadzie… nie ma tam żadnego hackingu. Badacz zaczął od prób dobicia się (z poziomu Internetu) do pewnego adresu IP Googla, ale nieskutecznie. Na drodze stawał ekran logowania (Google Proxy). Żadna próba...