Jako że znów dopadł mnie distrohopping, odkryłem że jakiś czas temu powstała bazująca na Archu dystrybucja: Axyl, która kręci się wokół tzw "tiling window managers", i ma na pokładzie możliwość wyboru menadżera okien spośród między innymi i3, sway, leftwm, qtile i kilka innych.
Całkiem przyjemne toto.
#linux #it

Zaloguj się aby komentować


Już w czwartek, 9 lutego o 19:00 odbędą się darmowe warsztaty gdzie Arek Siczek pokaże różnice między wirtualizacją, a konteneryzacją.
Będzie to wprowadzenie dla osób początkujących. Ponadto, dobre praktyki dla administratorów.
Wyszło niezłe wyzwanie. Przedstawić te 3 tematy tak, by było ciekawie,...
Zaloguj się aby komentować

Hejo, jest może apka dla hejto na desktopy #linux #macos lub mobilna #ios ?
Zaloguj się aby komentować
Mój rekord. Restartować czy nie? ( ͡° ͜ʖ ͡°)
#komputery #informatyka #linux #ubuntu #vps


@milew nie ootb (wymagana konfiguracja) ale tak, działa.

@miej_nos_na_pol_mordy Po prostu przyznaj sie, ze przy pomocy terminala nie wiesz jak strzelic uruchom ponownie ( ͡~ ͜ʖ ͡°)

@Vagabund raz mi się udało ( ͡°( ͡° ͜ʖ( ͡° ͜ʖ ͡°)ʖ ͡°) ͡°)

Zaloguj się aby komentować
Tak jak informowałem wcześniej, przygotowałem coś fajnego, czym pragnę się podzielić, z dziedziny #IT (czyli #informatyka czy tam #komputery).
Dzisiejszym tematem jest #Nextcloud czyli darmowy, otwartoźródłowy silnik chmury plikowej, który ma wsparcie dla języka polskiego. Można by powiedzieć, że jest to darmowy odpowiednik usług takich jak OneDrive, Google Drive czy Dropbox. Różnica polega na tym, iż to jest nasz własny serwer plików, prywatny, którego limit przestrzeni jest taki, jak wolna pamięć na dysku.
Strona samego projektu: https://nextcloud.com/
Jak to zwykle w wypadku systemu #Linux bywa, uruchomienie tego na własną rękę (szczególnie za pierwszym razem) może być trudne, dlatego przygotowałem skrypt, działający w systemie #Debian Linux w wersji 11. Upraszcza on prawie do zera operacje, które należy wykonać. Wystarczy mieć gotowy komputer z zainstalowanym systemem (wspomnianym już Debianem 11). Może to być także maszyna wirtualna. W systemie nie musi być wcześniej nic zainstalowane, wykonane (zalecam czysty system). Wystarczy jedna komenda:
sudo sh -c "wget -q https://github.com/nicrame/Linux-Scripts/raw/master/nextcloud-debian-ins.sh && chmod +x nextcloud-debian-ins.sh && ./nextcloud-debian-ins.sh"
Po jej wykonaniu z poziomu terminala (lokalnie czy zdalnie po SSH), zostaną zainstalowane i wstępnie skonfigurowane wszystkie wymagane podprogramy (serwer WWW Apache z PHP, baza danych MariaDB, i inne wymagane elementy jak redis czy ntp). Na koniec wykonywania skrypt poda dane logowania z wygenerowanym losowo hasłem (trzeba je zachować, ponieważ nie jest ono nigdzie zapisywane). No i można korzystać.
Dla bardziej zaawansowanych użytkowników, którzy chcieli by aby ich dysk sieciowy działał także z sieci Internet (i mają już przygotowaną domenę, oraz skonfigurowany router w odpowiedni sposób) można uruchomić instalator z argumentem domeny:
sudo sh -c "wget -q https://github.com/nicrame/Linux-Scripts/raw/master/nextcloud-debian-ins.sh && chmod +x nextcloud-debian-ins.sh && ./nextcloud-debian-ins.sh mojadomena.com"
Dodatkowo zostaną wprowadzone ustawienia umożliwiające użycie domeny.
Sam producent co prawda udostępnia swoje rozwiązanie instalujące Nextcloud w systemie Linux, ale jest ono oparte na Dockerze, a więc dodatkowej warstwie (środowisku) oddzielającej skrypt i wymagane do jego działania programy od głównego systemu. Kosztem tego jest jednak trudność w zarządzaniu wszystkim (np zmiana wybranych elementów w późniejszym czasie) czy też diagnostyka i rozwiązywanie ewentualnych problemów. No i każda dodatkowa warstwa to większe obciążenie dla systemu.


Co do dockera, to nadal mam koszmary o tym, jak wysypywał się stos sieciowy w jakiejś dystrybucji, bo generalnie sieć w dockerze jest dziwnie skonstruowana i bardzo zaawansowane rzeczy zwyczajnie niewygodnie się robi
https://www.youtube.com/watch?v=bKFMS5C4CG0 - tutaj jest bardzo fajnie wytłumaczona cała architektura sieci w Dockerze. Do tego jak coś się "dziwnie sypie" to warto obniżyć MTU w usłudze Dockera ;). Jak robisz coś self-hosted używając kontenerów, to sprawdź sobie jeszcze to: https://k3s.io .
Docker daje trochę wygody jak się coś 1 raz uruchamia i później tym zarządza w celu aktualizacji na przykład. Ale ja tam lubię znać położenie każdego pliku w systemie i wiedzieć co robi
I każdy proces ma dostęp do procesów oraz systemu plików hosta, oprócz tego każda usługa współdzieli te same biblioteki w systemie (więc jak wymagają różnych wersji tej samej biblioteki lub platformy to pozdro). Do tego usunięcie / aktualizacja zostawia śmieci i starą konfigurację.
Poza tym przecież nie znasz położenia każdego pliku w systemie ani nie wiesz co robi, a trudność poznania tego w kontenerze wcale nie jest większa niż w systemie hosta.

@PanPaweuDrugi Wbrew pozorom łatwo sobie wyobrazić jaki plik co robi
Co do tej sieci, to akurat crashował iptables wtedy, teraz pewnie już nie ma tego problemu, ale niesmak pozostał
Opiszesz coś więcej? Jestem ciekaw co tam się działo.
Wbrew pozorom łatwo sobie wyobrazić jaki plik co robi
Miałem na myśli raczej wiedzę co gdzie się znajduje, bez szukania.
Baza danych znajduje się w kontenerze "postgresql", natomiast serwer www w kontenerze "nginx". Jak chcę zobaczyć co jest w środku, to wchodzę na githuba i patrzę w dockerfile z którego kontener jest zbudowany, potem już wiem.
zdarza się że jakiś soft nagle pobiera nowsza wersję jakiejś paczki bazy danych, stara jest wyłączona ale zostaje oczywiście, więc i tak trzeba samemu to wyłapywać i czyścić
Nie, nie zdarza się, dobrze przygotowany kontener z oprogramowaniem nie modyfikuje bibliotek ani plików wykonywalnych w środku. Jeśli chcesz nową wersję softu, zaciągasz obraz z nowego taga, a stare kontenery po prostu w całości usuwasz.
Wolę odschoolowo - każdy serwis w osobnej maszynie (najlepiej hardware a nie VMki)
Twoje prawo. Ja mam tak dobrze przygotowany workflow oparty o kontenery, że nie wyobrażam sobie sposobu wdrażania oprogramowania, który opisałeś. Wydaje mi się niewygodny, oporny w automatyzacji, trudny w zarządzaniu, kompletnie nieskalowalny i nieprzenaszalny, a do tego wszystkiego mało bezpieczny. Chociażby perspektywa konieczności rollbackowania aktualizacji wersji jakiegokolwiek komponentu w Twoim środowisku jest dla mnie niewyobrażalna. Ale co człowiek, to opinia.
Polecam jednak się lepiej z tym zapoznać, to jest za⁎⁎⁎⁎sta technologia i jak już pokonasz trudności związane z jej stosowaniem, to nie sposób się w niej nie zakochać.
Zaloguj się aby komentować

Odkryty na początku grudnia w 2016 roku przez Malware Hunter Team, Popcorn Time działa tak, jak każde inne ransomware. Po pierwsze, szyfruje i blokuje pliki i dane ofiary po zainfekowaniu urządzenia. Następnie na zainfekowanym ekranie wyświetla komunikat, który ma skłonić ofiarę do zapłacenia okupu. Komunikat pokazuje formularz, który ofiara może użyć do zapłaty, jak również zegar odliczający czas do zapłaty.
Ale w przeciwieństwie do większości innych ransomware, takich jak Cerber i Locky, gdzie jedyną opcją odzyskania pliku jest zapłacenie okupu, Popcorn Time oferuje inną opcję: darmowe odszyfrowanie danych pod warunkiem, że ofiara musi...
Żart do zrobienia komuś w biurze/domu, gdy zapomniał zablokować ekran w komputerze: Wchodzimy na https://anarchia.pl/ i wciskamy F11 (full screen mode w przeglądarce)
#linux #windows

Kurde, zła czcionka i język polski, w pracy nie przejdzie.

@Rafau pod F12 w zakładce Application możesz zmienić język, jest zapisany w localstorage pod kluczem lang
@JaTuSobiePatrze haha dzięki!
Zaloguj się aby komentować
Zaloguj się aby komentować

SoftMaker Office NX Home za darmo na 1 rok za darmo
https://shop.softmaker.com/?selection=ofnxh366pd&couponcode=cbild
Wykorzystanie niekomercyjne: licencja na 5 komputerów i 5 urządzeń z systemem Android lub iOS w tym samym gospodarstwie domowym. Wykorzystanie komercyjne: licencja na 1 komputer i 1 urządzenie z systemem Android lub iOS
#rozdajo i taguje #linux jak ktoś szuka czegoś innego niż LibreOffice #windows #macos #android
@salty-phisics LibreOffice jest trochę toporny z uwagi na to, że interfejs tworzony jest od blisko 30 lat (StarOffice, OpenOffice.org i LibreOffice), a SoftMaker to nowe oprogramowanie zaprojektowane na wzór Microsoft Office. Trzeba poużywać, aby zobaczyć, jak sprawuje się z dokumentami Worda - ja zobaczyłem, że błędnie ustawia język angielski zamiast polskiego, dlatego trzeba zmienić przed uruchomieniem sprawdzania pisowni.
Poużywam dłużej i napiszę
Zaloguj się aby komentować
Mam takie urządzenie jak tigerbox. Jest to odtwarzacz muzyczny dla dzieci, ale działa tylko na rynku niemieckim. Znalazłam sposób jak tam zainstalować czystego androida, ale muszę edytować plik tylko ze tam nie ma żadnego edytora. Nano nie ma, apt i apt-get żeby zainstalować tez nie działa. Co mogę zrobić?
korzystam z tego: https://github.com/tigerbox-reverse-engineering/tigerbox
#linux #majsterkowanie #android
@zaba34 wykopiować plik na zewnątrz, edytować na swoim kompie i skopiować z powrotem na urządzenie. Trochę mało info.
Zaloguj się aby komentować
Pod Linuxem GPD działa dłużej na baterii niż pod Windowsem. Szok, niedowierzanie.
#linux #gpd #komputery
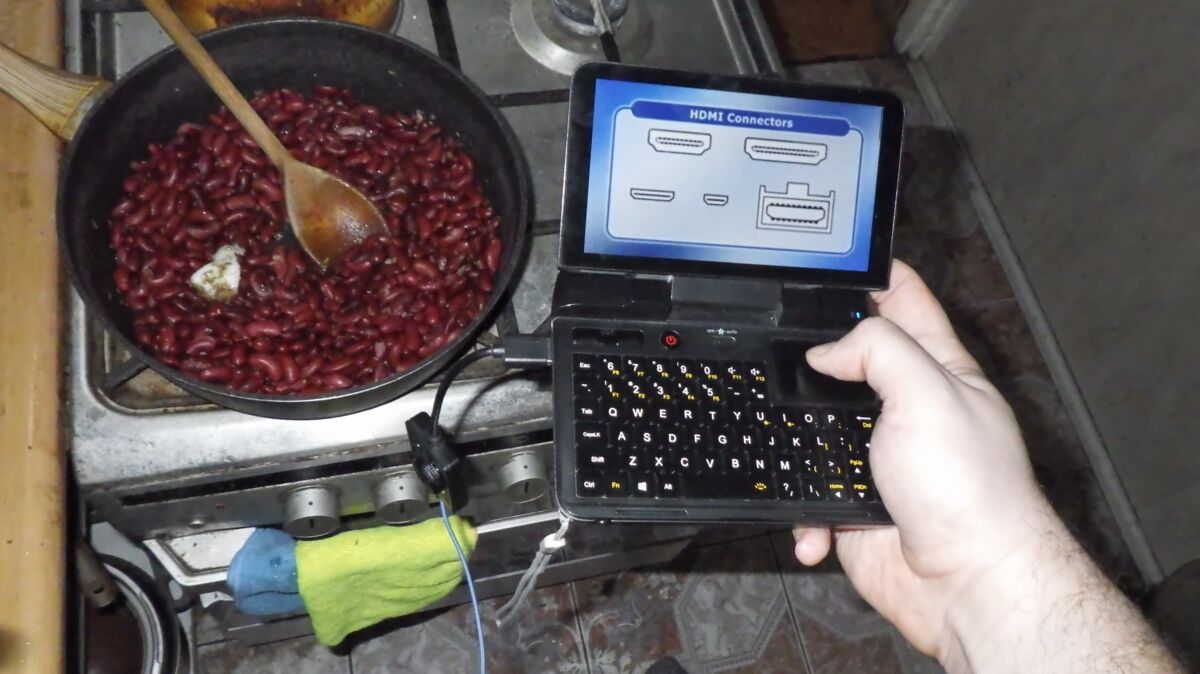

@JamesOwens masz kuchenkę na hdmi?
Zaloguj się aby komentować
Jak zacząłem pracować pod linuxem i raz w tygodniu musiałem stawiać system od nowa, bo hrabia nie potrafił wstać po hibernacji, to mnie krew zalała. #jebaclinuxa na desktopie.
@PanPaweuDrugi Kurde w czym jest taki dobry do programowania? Pracuje w Pythonie i zahibermowanie systemu bez crasha, jest loterią. Wyleczyłem się z niego że dwa lata temu. Dla mnie system, który nie ogarnia zahibernowania otwartej przeglądarki + otwartego ide z prostym kodem, to śmiech na sali. Po prostu linux nie jest na desktopy. #wlasnaopinia
@Kotek nie mam problemu z hibernowanien. A w czym jest dobry? Ma natywnego Dockera.
Zaloguj się aby komentować

@DOgi a to xuj z tym, że na służbowym laptopie na win10 bez przerwy mi dźwięk się traci jak komp dłużej pracuje i odepnę albo podepnę słuchawki.

@Vuaaas czyli Linux psuł
@DOgi dobre, ale linuksiarz tego nie zobaczy, bo właśnie zastanawia się, w którym miejscu musi wyedytować plik, by działała mu konfiguracja sieci xD- netplan, etc/network/interfaces, dhcpcd, może w nmtui, a nie w nmtui nie widzi połączenia k⁎⁎wa mać jak to zmienić reeeee!!!!
Zaloguj się aby komentować
@blinkin twoje ubuntu to dokladnie jaka wersja?
Nie wybrałeś instalacji sterowników multimedialnych przy instalacji systemu. Do mp3 będzie
sudo apt-get install -y lame

@JamesOwens oczywiście, że nie zainstalowałem lame. Dzięki!
Zaloguj się aby komentować

Świetny kanał z dobrej jakości wykładami akademickimi z MIT - super materiał dla chcących podszkolić się z pracy w terminalu, skryptowaniu, poznaniu systemów kontroli wersji.
Można chociaż przez chwilę poczuć się jak student MIT ( ͡° ͜ʖ ͡°)
#linux #systemyoperacyjne #devops #informatyka