JacekSasinPL
Koneser
Zarejestrowałem się w sklepie a te durnie przysłali mi na e-maila mój login i hasło. W dodatku śmiali mi dać wskazówki bezpieczeństwa xd xd xd
#heheszki #cyberbezpieczenstwo


Zarejestrowałem się w sklepie a te durnie przysłali mi na e-maila mój login i hasło. W dodatku śmiali mi dać wskazówki bezpieczeństwa xd xd xd
#heheszki #cyberbezpieczenstwo
Zaloguj się aby komentować


Haktywiści angażując się w wojnę, walczą również za swój kraj i starają się pokrzyżować plany Putinowi. To oni utrudnili transport rosyjskich wojsk, co zakłóciło atak na Kijów.
wojna #ukraina #cyberbezpieczenstwo #bialorus
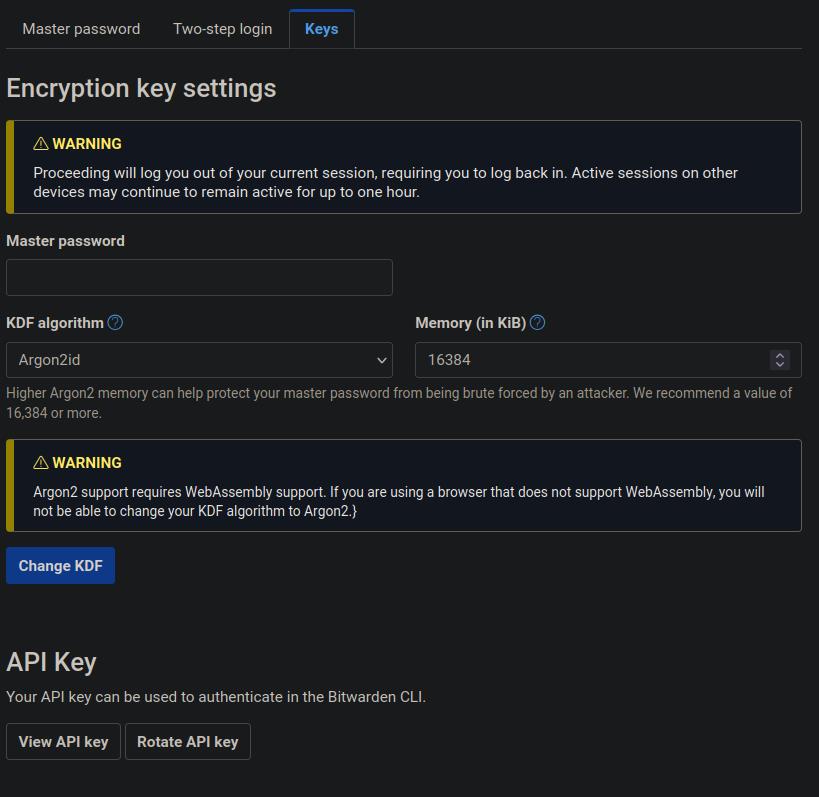
Dodatki Bitwardena do przeglądarek zostały już zaktualizowane, co pozwala na wykorzystanie bezpieczniejszego algorytmu iteracji hasła głównego. Można to zrobić logując się do ustawień konta na stronie Bitwarden i w zakładce bezpieczeństwo zmienić sposób iteracji z PBKDF2 na Argon2id. Domyślne ustawienia są optymalne w zakresie wydajność - bezpieczeństwo.
Więcej o nowej funkcji: https://www.ghacks.net/2023/02/03/bitwarden-password-manager-will-add-support-for-argon2-kdf-soon/ | https://www.ghacks.net/2023/02/20/bitwarden-password-manager-introduces-support-for-argon2-kdf-iterations/
#security #cyberbezpieczenstwo #cybersecurity #bitwarden #firefox #chrome


@Artur Tak poprawili, że zesrali. Zarówno w pracy jak i w domu, gdy próbuję zapisać dane logowania - pic rel
Na komórce to samo "Wystąpił błąd" i c⁎⁎j. Bitwarden stał się dla mnie nieużywalny...

@Artur widziałem. nic nie pomaga.
Zaloguj się aby komentować

Żarcik krążący w necie po opublikowaniu ostatnich informacji o podatnościach Fortinet.
"FortiNAC is a zero-trust access solution..." that:
- Allowed an unauthenticated user to upload a file
- ... that gets unzipped. As root.
#informatyka #siecikomputerowe #cyberbezpieczenstwo

Zaloguj się aby komentować
Mam serwer domowy, z którego chcę hostować:
Serwer minecrafta
statyczną stronę internetową
repozytorium gitea
bazę postgresql
serwer plików (odpalam serwer nginx w folderze z plikami które chcę komuś wysłać).
Pytanie: co zrobić, żebym mógł otworzyć porty w routerze i wystawić to na świat, tak żeby było to jak najbezpieczniejsze? W jaki sposób ustawić firewalla (mam na myśli jakie reguły mu ustawić / jak ma wyglądać teoretycznie. Komendy jakimi to zrobie mogę sam znaleść), i inne takie rzeczy?
Jeden serwer stoi na debianie bulleye, a drugi na arch linuxie
#informatyka #cyberbezpieczenstwo
@SluchamPsaJakGra @def no dobra, ale jaka to różnica czy wystawię jeden port, czy 5?

@redve różnic brak, ale możesz zapanować nad tym łatwiej

@redve jak bedziesz miec np gitea i strone to obie beda dzialac przez https:// w przegladarce na defaultowym porcie
Zaloguj się aby komentować
Nie znacie dnia ani godziny
Wygląda na to, że mój bank zablokował mi konto ze względu na próbę oszustwa "na blika" albo się coś zdupczylło z systemem bo księgował kilka razy płatności
#cyberbezpieczenstwo #malwersacjefinansowe
@AndrzejZupa w pkobp
@JesteDiplodokie a to dziwne bo to w sumie najlepiej zcyfryzowany bank...chyba przekombinowali albo "gdy security wejdzie zbyt mocno..."
@AndrzejZupa doczytałem się że robią jakiś updated a że się nawarstwiło kilka dziwnych sytuacji łącznie z moim operatorem komórkowym to zacząłem snuć jakieś teorie spiskowe. Daje im czas do rana. C⁎⁎j i tak nie mam jak zrobić przelewów za rachunki.
Zaloguj się aby komentować
Jakie hexedytory używacie i polecacie? Szukam czegoś co ma opcje dodawania komentarzy/notatek/zaznaczania kolorem i diffowania.
#it #linux #hacking #cyberbezpieczenstwo #pytanie

Daj znać jak dostaniesz jakąś odpowiedź gdzieś (☞ ゚ ∀ ゚)☞
Zaloguj się aby komentować

Windows plz
Chociaż przyznam się że nie uruchomiłem
#keepass #windows #cyberbezpieczenstwo #cybersecurity

w keepasie ostatnio jakaś luka była
@Half_NEET_Half_Amazing Owszem, ale to to trochę inna sytuacja. W keepass po odpowiednim zmodyfikowaniu pliku konfiguracyjnego, po następnym "zalogowaniu" wyrzuci nam wszystkie login/hasło do plaintext.txt w wybranej lokalizacji. Jeśli ktoś jeszcze korzysta z naszego komputera, może być problem. Podobnie jeśli ktoś zdalnie przejmie kontrolę nad naszym komputerem. I nie jest to bug, a ficzer
@Half_NEET_Half_Amazing O tutaj ładny artykuł: https://www.bleepingcomputer.com/news/security/keepass-disputes-vulnerability-allowing-stealthy-password-theft/
Zaloguj się aby komentować
Jabber? Panieee to dla boomerów.
Niemiecka policja federalna wybrała - na telefonach używa jabbera + OMEMO i do tego apka Conversations
#jabber #cyberbezpieczenstwo #e2e #internet #ciekawostki #opensource

Zaloguj się aby komentować


Bronimy dużej firmy. Kupujemy porządnego EDR-a. Instalujemy na stacjach. EDR pracuje, wysyła alerty, gdy znajdzie coś podejrzanego. Alerty analizujemy i reagujemy na te poważne. A włamywacz przychodzi ze swoimi narzędziami i robi swoje.
#technologia #security #cyberbezpieczenstwo #it...


Trojan HookBot to nowe zagrożenie, które czyha na użytkowników smartfonów z Androidem. Złośliwe oprogramowanie, wykryte w styczniu 2023 r., zaatakuje między innymi polskich użytkowników aplikacji bankowych.
CSIRT KNF, czyli Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego polskiego...

Francuski CERT w komunikacie z 3 lutego 2023 r. ostrzega przed aktywną kampanią, która eksploituje podatność CVE-2021-21974 (OpenSLP) w:
ESXi 7.x – wersjach wcześniejszych niż ESXi70U1c-17325551,
ESXi 6.7.x wcześniejszych niż ESXi670-202102401-SG,
ESXi 6.5.x wcześniejszych niż...

HejTomki od #bezpieczenstwo #cyberbezpieczenstwo, mam do was kilka pytań.
Od kilkunastu lat korzystam z gmaila. Mój adres email już kilkukrotnie wyciekał m.in. na morelach, twitterze, czy innych stronach. W tym roku postanowiłem, że poprawię trochę swoje bezpieczeństwo w sieci, dlatego założyłem nowego maila na protonmail i testuję aliasy na simplelogin.
Docelowo myślałem, że chciałbym mieć dedykowany alias pod każdą stronę, np. [email protected] . Wygląda to bardzo fajnie, ale jednocześnie trochę obawiam się, że gdyby taka usługa upadła z rowerka, to tracę dostęp do ok. ~250 kont w internetach, ale z drugiej strony to sam protonmail mógłby też upaść i też bym stracił wszystko ¯\_(ツ)_/¯
Rozumiem, że jeśli chciałbym mieć swoją domenę na simplelogin, to oprócz tego, że płacę za premium, to muszę wykupić faktycznie tą domenę - w moim przykładzie hmm.com i ją podpiąć pod simplelogin, tak?
Powiem szczerze, że nigdy nie miałem swojej domeny. Nie mam pojęcia o tym wszystkich domenowych rzeczach. Czytałem, że mogę kupić taką np. na porkbun na określony czas i później przedłużać. Czy taką domenę trzeba jakoś zabezpieczać? Czy korzystanie ze swojej domeny może być mniej bezpieczne niż korzystanie z publicznych domen simplelogin?
Mógłby ktoś rozjaśnić temat, ewentualnie dać jakieś tipy :V
@HackYouToo Nie wiedziałem, że takie coś istnieje, fajne. Mimo wszystko nie jestem wstanie się pozbyć wtedy tego spamu, a chciałbym coś w stylu:
aliasy: [email protected] -> które przekierowują maile na prawdziwego maila [email protected] .
W przypadku gdy zauważam, że z [email protected] przychodzą mi dziwne maile, robię nowy alias np. [email protected] , a stary usuwam. Więc na głównym mailu pozbywam się spamu.
Komentarz usunięty
@HmmJakiWybracNick proton ma catch all na własne domeny - https://proton.me/support/catch-all
Zaloguj się aby komentować

Nagrałem prezentacje Niebezpiecznika z NetFormers Security Day - https://www.youtube.com/watch?v=OEjVV4jV5og
„Jak ukradliśmy 13 milionów PLN polskim firmom – case study” / Piotr Konieczny, Niebezpiecznik 11.00 – 12.00
„Wszystko można zhackować, czyli jak podglądać kogoś przez telewizor i podsłuchiwać przez lodówkę?” / Piotr Konieczny, Niebezpiecznik
PS. NetFormers, jeżeli wam nie pasuje, że są te nagrania, to dajcie znać i ogarniemy DMCA, ale fajnie by było jakby zostały.
#programowanie #cyberbezpieczenstwo #informatyka
@mike-litoris mogą po prostu znaleźć ten post albo używać narzędzi do skanowania internetu typu brand24. Daję tę adnotację jako oświadczenie, że mogę sam usunąć bez prokuratury.

Fajnie, że takie materiały pojawiają się w sieci. Dziękuje za uświadomienie jak działają oszuści. Brawo za nagranie i publikację. Dziwie się jedynie, że tak mało piorunów.
super
Zaloguj się aby komentować

Odkryty na początku grudnia w 2016 roku przez Malware Hunter Team, Popcorn Time działa tak, jak każde inne ransomware. Po pierwsze, szyfruje i blokuje pliki i dane ofiary po zainfekowaniu urządzenia. Następnie na zainfekowanym ekranie wyświetla komunikat, który ma skłonić ofiarę do zapłacenia okupu. Komunikat pokazuje formularz, który ofiara może użyć do zapłaty, jak również zegar odliczający czas do zapłaty.
Ale w przeciwieństwie do większości innych ransomware, takich jak Cerber i Locky, gdzie jedyną opcją odzyskania pliku jest zapłacenie okupu, Popcorn Time oferuje inną opcję: darmowe odszyfrowanie danych pod warunkiem, że ofiara musi...
Siemanko. Czy powinienem jakos szczegolnie zabezpieczyc komputer i telefon, jesli przez 2 miesiace bede korzytal z WiFi instytutu, ktore to jest *otwarte* (tak, nie ma hasla, po prostu masz w zasiegu to sie laczyc)? Od czasu do czasu musze sprawdzic m.in. banki ...
#bezpieczenstwo #cyberbezpieczenstwo #internet #pytanie #kiciochpyta #pytaniedoeksperta
@Marchew OK
@dejvo Z komorkowym wlsanie bedzie ciezko... pomysle nad VPN w takim razie, nie wiem czy jest cos darmowego?

@farmaceut Darmowych VPN'ów lepiej unikać - no może jeszcze zaufałbym ProtonVPN. Ma on swoje ograczenia, tzn. można go używać tylko na 1 urządzeniu i nie obsługuje ruchu torrent, czy aplikacji streamingowych. Do aplikacji bankowych powinien się nadawać.
@dejvo Swietnie. Zapisuje sobie. Wystarczy zeby na laptopie jak do banku trzeba wejsc ;0
Zaloguj się aby komentować


Coraz większy popłoch wywołuje nowy wirus o nazwie Hook, który kradnie pieniądze z aplikacji bankowych. Wirus potrafi przejąć kontrolę nad telefonami z Androidem i w ten sposób dostać się do aplikacji bankowych użytkowników. Poza samym śledzeniem potrafi on także przejąć kontrolę nad urządzeniem w...

Co uwazacie o przejeciu infra HIVE przez NSA i Europol? 0day czy phish?
Jakie beda efekty? Odrodza sie z nowa nazwa? Zwina biznes?
Jak dlugo LE siedzieli na ich serwerach? Ponad 1.5k kluczy do dekrypcji przechwycili, takze pewnie troche tam siedzieli.
#cyberbezpieczenstwo #cybersecurity
@Marchew Law Enforcement
Zaloguj się aby komentować

"My nie będziemy tak dyplomatyczni jak LastPass i napiszemy to wprost. Jeśli korzystacie z tego menedżera to zmieńcie swoje hasła."
AAAAAAAHAHAHAH beka z lamerów co używają menedżerów haseł xD jeszcze trzymają je w chmurze xDDDDD
Tylko plaintext w pliku .txt zaszyfrowany AES256 najlepiej Veracrypt. Tak się zabezpiecza hasła, a hasło główne się pamięta. Bez podłączania conteinera do jakiegokolwiek OS w sieci internet. Poza tym najbezpieczniej mieć zaszyfrowany cały dysk systemowy.
#informatyka #cyberbezpieczenstwo #komputery


najlepiej to wszedzie jest miec jedno haslo

@zuchtomek co zrobić jak jest kilku informatyków i któryś się zwalnia? Masz to jakoś rozwiązane z plikiem lokalnym?
@I_took_a_pill_in_remiza To jest śmieszne że LP zamiast przechowywać tylko "bazę" gdzieś na serwerze, hashował loginy/hasła a np. adresy www do nich były gołe, to jest najwyższy poziom patologii. Dobierają się do prywatności równie jak fb.
Zaloguj się aby komentować