
chess_peppe
Mocarz
Karuzela spierdolenia nadal się kręci, więcej info po 16:00
https://www.php.net/archive/2026.php#2026-11-18-1
#programowanie #cybersecurity

Karuzela spierdolenia nadal się kręci, więcej info po 16:00
https://www.php.net/archive/2026.php#2026-11-18-1
#programowanie #cybersecurity
@chess_peppe A weź, wszędzie HTTP/2 i HTTP/3 powyłączane, czekam na łatki do Nginxa a tutaj jeszcze PHP znowu sobie wybija zęby. XD
Czarny czwartek, współczuje ludziom co administrują i chcieli w GTA pograć dzisiaj. XD

@Thereforee A co za problem? Odłączyć serwery od sieci jak w Komisji Europejskiej i fajrant ( ͡° ͜ʖ ͡°)
Kończy się internet jaki znamy, pisałem o tym już jak tworzyli z AI pierwsze ataki na jakieś webowe serwisy czy automatyzacje ataków typu SQL injection.
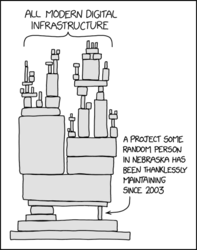
Co to będzie jak znajdą dziury w filarach dzisiejszych usług, które trzymamy dla wstecznej kompatybilności, a ich twórcy może nawet już nie żyją? Taki windows dalej bazuje na jądrze NT, które ma 30 letnie rozwiązania..
Kończy się internet jaki znamy, pisałem o tym już jak tworzyli z AI pierwsze ataki na jakieś webowe serwisy czy automatyzacje ataków typu SQL injection.
@zuchtomek Ilość podatności nie jest nieskończona. Wydaje mi się, że będziemy mieć przez rok-dwa okres bardzo częstego odkrywania bardzo wielu nowych dziur, szczególnie w projektach opensourcowych, ale po tej burzy, nowe dziury będą głównie znajdowane w świeżym kodzie, albo w bardziej niszowych kombinacjach softu/konfiguracji.
Zastanawiam się, na ile fala włamów, którą teraz widzimy jest efektem działania LLMów, a na ile nie jest wykorzystaniem podatności, "na których" siedziały NSA i inne agencje, zanim te podatności zostaną znalezione, i załatane, dzięki masowemu użyciu LLMów.
Tak czy siak, ciekawe czasy.

@chess_peppe Rzeczywiście. Dzień bez jakiejś gigantycznej awarii,ataku lub wykrycia podatnosci to dzień stracony
Aż sobie chyba obejrzę Terminatora 3 ...
Pisałem już o tym kilka miesięcy temu kiedy praktycznie raz na 3 dni dostawałem powiadomienie na GH że w moich aplikacjach w Next.js znaleziono jakąś krytyczną podatność w zależnościach. AI przyspiesza pracę nad rozwojem oprogramowania ale też przyspiesza szukanie dziur w nich. Każda moja aplikacja napisana w Next.js i wystawiona na świat dostaje codziennie setki requestów próbujących exploitować któreś z tych dziur. A to tylko jeden framework do JS, widzę teraz zabrali się za PHP na poważnie bo ostatnio nie widziałem żadnych większych dziur w Next a za to w PHP cały czas coś nowego.
Zaloguj się aby komentować
@Catharsis wszystkiego najlepszego, życzę Ci takiego szczęścia:
https://img-9gag-fun.9cache.com/photo/a17vm5P_460svav1.mp4
#urodziny
@chess_peppe Ale ja nie mam dziś urodzin xD. Nie wiem czy czegoś nie rozumiem ale skąd wgl taki pomysł?
@Catharsis Musiałem źle zapisać w kalendarzu
@chess_peppe Hmmm czemu w ogóle zapisywałeś to w kalendarzu? XD I wgl nie wydaje mi się żebym wspominał tutaj kiedykolwiek kiedy mam urodziny ale jeśli cię to tak bardzo ciekawi to 9 lipca xd.
Zaloguj się aby komentować
Awww shit... Here we go again
The researchers say that the memory corruption can be triggered with just 64 "A" characters followed by a single equals sign (=):
"AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA="
Podobno znalezienie podatności i zrobienie exploita trwało ok. 3h, a kosztowało ok. 200$ w tokenach
#programowanie

A to tylko początek xD
Zaloguj się aby komentować
Zaloguj się aby komentować
K⁎⁎wa, ale za⁎⁎⁎⁎ste XDDDDDD
https://img-9gag-fun.9cache.com/photo/aQgP3w8_460svav1.mp4
#heheszki #theoffice #ai #seriale #zloto
Trzecią łaskę znaleźli. Dobrze, że odchodzi, bo nie wiadomo ile jeszcze by znaleźli.

@chess_peppe
#zloto
#tombak
Czuć AI niestety, tak jak w polskiej wersji czuć wysilanie się z gagami. Pomysl dobry.
Zaloguj się aby komentować

