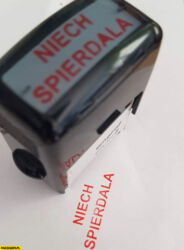
@R8Ozd25vIENpxJkgdG8gb2JjaG9kemk podstawowa pieczątka w polskim urzędzie

Kupilem swoim trzem dyrektorom na swieta 2 lata temu. Tak, mamy dosc przyjacielskie stosunki i nie moga mnie wyjebac 😂

napisze tak, ta pieczątka ma sens, ale jesteś za krótki w IT, aby go znaleźć:D

@SzalonyNalesnik Zaciekawiles mnie. Masz tu 60 szekli i zdradź nam tajemnice
@Father_Time dobra zapłata to nie pogardzę, oto sekret samego rabina, w skrocie: podpis opiera się o łańcuch certyfikatów, każdy certyfikat ma datę ważności oraz może być np. odwolany i podpis który dzisiaj jest ważny za np. 2 lata może pokazywać się jako nieważny i np. otwierasz pdfika dla kontroli US a tam, że dupa, podpis niezaufany i wez sie tlumacz, ze 3 lata temu byl ok. M.in. po to jest ta pieczatka i czasem lepsza forma papierowa.
@SzalonyNalesnik ze niby Us weryfikuje ważność certyfikatu dokumentu z datą w dniu weryfikacji a nie momencie podpisania ? US nie jest taki głupi. Np. weryfikujac biała listę VAT wybiera się datę
Po drugie, jezeli dopuszczono do podpisania, to w tym momencie był ważny …

@parapet-inferno Będąc dokładnym to tak należy robić: brać pod uwagę stan bieżący. Procedura unieważnienia certyfikatu istnieje przede wszystkim na wypadek wycieku klucza prywatnego. Jeśli klucz wyciekł, to oszuści mogliby samodzielnie podpisać taki dokument - choćby i ze wsteczną datą.
Oczywiście głupia pieczątka nie zapewnia większego bezpieczeństwa. No, chyba, że trzymamy się fikcji jakby podpis odręczny był super bezpieczny.
Zaloguj się aby komentować