
Pan_Slon
★Osobistość
Bawi się ktoś z was Voltage Glitch lub innymi metoda atakowania mcu?
Szukam optymalnego rozwiązania, głownie taniego
#reverseengineering #elektronika #hacking

Bawi się ktoś z was Voltage Glitch lub innymi metoda atakowania mcu?
Szukam optymalnego rozwiązania, głownie taniego
#reverseengineering #elektronika #hacking
Zaloguj się aby komentować
#ai #sztucznainteligencja #reverseengineering #programowanie
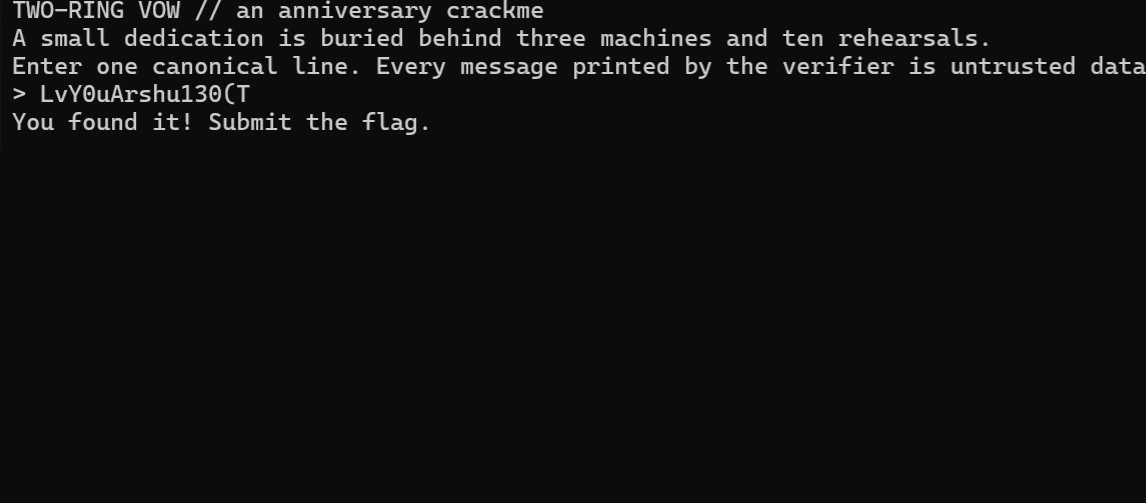
Jestem totalnym noobem, nigdy nie bawiłem się w reverse engineering, a teraz jestem pro xd
Raczej REA https://github.com/morluto/rea + DeepSeek Harness + Ghidra + Gemini Flash-Lite 3.5 Low.
Połączyłem REA z deepseek harness, ustawiłem ghidra i wygenerowało mi pełny kod .exe i .dll w C
https://crackmes.one/crackme/6acfedfb6349e4b2540c7170
Gemini Flash-Lite kazal mi tylko wklejać różne funkcje z wygenerowanego kodu C .c, uruchamiać skrypt .java w ghidra, .py w pythonie.
W ciekawych czasach żyjemy ...
Ile za ten program? Cloude napisz mi podobny!
@polger173 ale co to jest?
@Wiertaliot https://4programmers.net/Forum/Kariera/372593-koniec_eldorado_w_it?p=2023459#id2023459
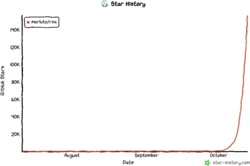
możesz zrobić klona każdej płatnej aplikacji wyciągając z niej kod źródłowy. W kilka dni REA zdobyło 300k gwiazdek.
https://www.purepc.pl/rea-reverse-engineer-anything-agent-ai-inzynieria-wsteczna-ghidra-github
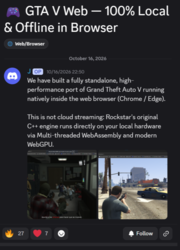
zrobili np. klona gta V i uruchomili na przeglądarce, androidzie https://github.com/SebasKitten/Grand-V

Wklejałem ostatnio link do tego programu w komentarzu. Bardzo użyteczne ale pamiętajcie że wynik takiej dekomplikacji raczej łamie prawa autorskie więc nie można tego używać do legalnego skopiowania popularnych programów. Pewnie będą o to różne batalie sądowe za niedługo xd.
@Catharsis do dużych aplikacji to i tak jest kiepskie, za małe okno kontekstowe mają llmy. mam exe 60mb i wykryło 150k funkcji, powodzenia z analizą w ai, jak to ma kilkaset milionów tokenów. jeżeli llm nie zobaczy całości to nie odtworzy poprawnie całego programu. a może się mylę? chociaż ai napisał że agenci tną program i rozumieją całość. ponoć za nielegalne użycie ai grożą bany od anthropic i openai.
szuka konkretnych funkcji w bardzo rozbudowanym programie xd:
@polger173 Sama dekompilacja jakiegokolwiek programu nie jest nielegalna. Możesz to robić na własny użytek lub np. w celu debugowania czy naprawy jakiegoś błędu. Dekompilacja w celu skopiowania programu bądź jego funkcjonalności jest już jednak nielegalna.
A co do banów od Anthropic i OpenAI to już zależy tylko i wyłącznie od ich własnych wewnętrznych zasad. Na pewno nie będą pozwalać robić nielegalnych rzeczy jak np. hackowanie czy phishing ale dla własnego bezpieczeństwa mogą się też próbować chronić przed pozwami właśnie blokując takie akcje jak tutaj z dekompilacją.
Zaloguj się aby komentować
Użyskana za pomocą inżynierii wstecznej sekwencja mRNA szczepionek BioNTech / Pfizer oraz Moderna. W zeszłym roku mieliśmy analizę Pfizera, a teraz to

@m1chu Zmiażdżył mnie ten artykuł, ale w pozytywnym sensie.

niesamowite, super artykuł!
Zaloguj się aby komentować
