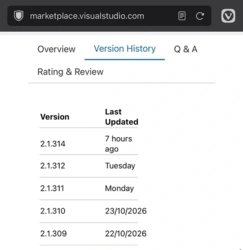

Wersja 2.1.313 plugina CC została usunięta, ale nikt nie poinformował użytkowników. Czyli jeśli używałeś Claude w VSCode między środą a czwartkiem możesz mieć backdoora.
Podsumowanie mniej techniczne oraz tłumaczenie początku artykułu: (generowane)
Co się stało i dlaczego to takie niebezpieczne?
W sklepie rozszerzeń edytora Cursor pojawiła się złośliwie zmodyfikowana wersja rozszerzenia Claude Code firmy Anthropic.
Po zainstalowaniu takie rozszerzenie może uruchomić szkodliwy kod, który zbiera informacje o komputerze i próbuje zapewnić atakującemu ukryty, zdalny dostęp do systemu.
Dlaczego to krytyczne? Gdyby atak się powiódł, cyberprzestępca mógłby uzyskać dostęp do plików użytkownika, w tym kodu źródłowego projektów, poufnych danych czy zapisanych poświadczeń. Co gorsza, złośliwe oprogramowanie próbuje utrzymać ten dostęp nawet po ponownym uruchomieniu komputera, bez wiedzy jego właściciela.
Istnieje jednak ważne zastrzeżenie: z powodu błędów w kodzie tego konkretnego zagrożenia próba ustanowienia zdalnego dostępu najprawdopodobniej zakończyłaby się niepowodzeniem, o ile Cursor nie został uruchomiony z uprawnieniami administratora. Nie zmienia to faktu, że samo uruchomienie złośliwego kodu stanowi poważne zagrożenie.
Szczegóły techniczne
W sklepie rozszerzeń VS Code wykorzystywanym przez Cursor udostępniono złośliwie zmodyfikowaną wersję rozszerzenia Claude Code firmy Anthropic.
Rozszerzenie uruchamia złośliwy kod, który próbuje zainstalować trwałą furtkę dostępową (backdoor) wykorzystującą protokół SSH.
W szczególności:
1. Zbiera informacje o komputerze i użytkowniku, takie jak:
- nazwa komputera (hostname) i nazwa użytkownika,
- system operacyjny i architektura sprzętowa,
- ścieżka do katalogu domowego,
- nazwy zmiennych środowiskowych,
- katalogi robocze,
- adres e-mail skonfigurowany w Git,
- publiczny adres IP.
2. Próbuje umożliwić atakującemu zdalny dostęp przez SSH. W tym celu:
- dodaje klucz SSH kontrolowany przez atakującego do pliku "authorized_keys",
- próbuje uruchomić lokalną usługę SSH,
- próbuje zestawić odwrotny tunel SSH (reverse SSH tunnel), umożliwiający połączenie z komputerem ofiary.
Ze względu na błędy w złośliwym kodzie działania te zakończyłyby się niepowodzeniem w niemal wszystkich typowych przypadkach. Wyjątkiem mogłaby być bardzo nietypowa sytuacja, w której Cursor został uruchomiony z uprawnieniami administratora.
3. Próbuje zapewnić trwałość zdalnego dostępu, tak aby połączenie mogło być automatycznie przywracane. W zależności od systemu operacyjnego wykorzystuje:
- macOS: mechanizm "LaunchAgent", służący do automatycznego uruchamiania procesów w tle.
- Windows: zaplanowane zadanie próbujące działać z uprawnieniami konta "SYSTEM", a w razie niepowodzenia — alternatywny skrypt uruchamiany podczas startu systemu.
Skrypty działające w tle ponawiają próbę ustanowienia tunelu SSH mniej więcej co 60 sekund.
Najważniejszy wniosek: zagrożenie nie polega wyłącznie na możliwości jednorazowego uruchomienia złośliwego programu. Atakujący próbuje stworzyć mechanizm długotrwałego, nieautoryzowanego dostępu do komputera programisty. Błędy w tej konkretnej implementacji ograniczają skuteczność ataku, ale nie eliminują ryzyka związanego z instalowaniem rozszerzeń z niezaufanych źródeł.
#cyberbezpieczenstwo #programowanie #informatyka #technologia #ai #cybersecurity #sztucznainteligencja #hacking #wiadomosciswiat