Dyskusja użytkownika kopytakonia
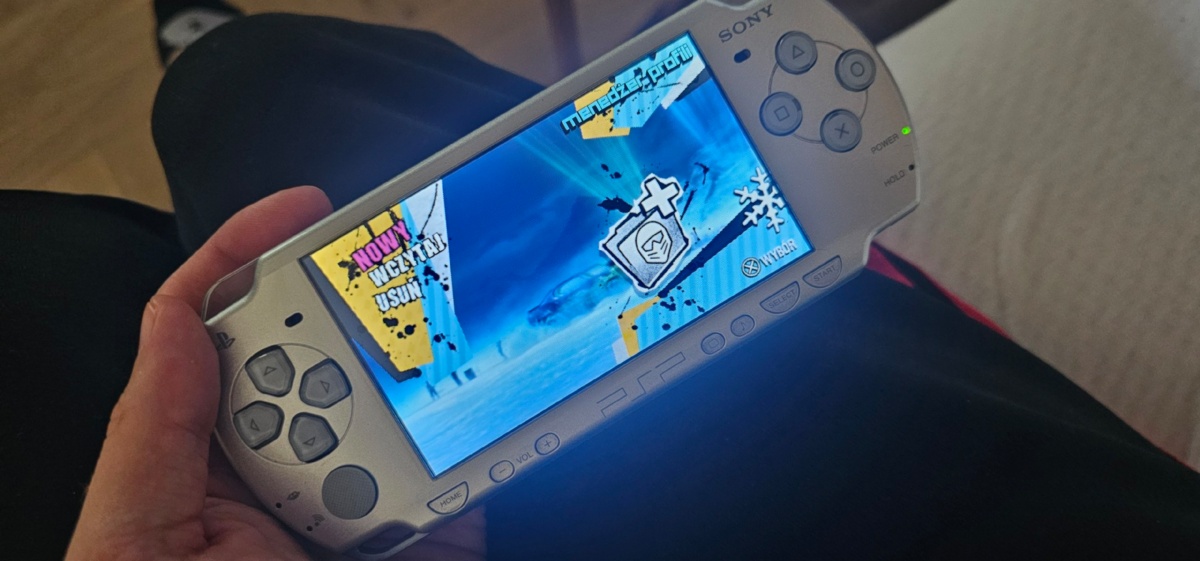


Zaraz odpalam Luigi nasion 3 z zspolszczneiem
@Herr_Tygrysek o w końcu pokonales lenia widzę bo ostatnio na DC byłeś leniuszkiem

@kopytakonia piękna sprawa, aczkolwiek pamiętam jeszcze czasy jak się homebrew dziwnie włączało i udawało się raz na dziesięć powtórzeń

@Zielczan teraz działa pięknie
@Zielczan ja dostałem od szwagra i była już przerobiona wszystko działa git

@kopytakonia - siedziałem mocno w "przerabianiu" - ależ mi się przypomniało:
Maj 2005 - pierwsze luki w firmwareach 1.00 i 1.50. Pozwoliły uruchamiać niepodpisany kod, co zapoczątkowało homebrew na PSP. Firmware 1.50 stał się szczególnie ważny, bo wiele wczesnych aplikacji i późniejszych metod odblokowania opierało się właśnie na nim.
Wrzesień 2005 - exploit TIFF w firmware 2.00. Błąd w obsłudze obrazów TIFF mógł doprowadzić do przepełnienia bufora i uruchomienia kodu. Exploit wykorzystano do downgradeu do 1.50. Aktualizacja 2.01 załatała tę lukę.
Koniec 2005 i 2006 - Błąd w danych zapisu gry Grand Theft Auto: Liberty City Stories umożliwiał wykonanie kodu na firmwareach z serii 2.x. Program eLoader pozwalał dzięki temu uruchamiać część homebrew.
Wrzesień 2006 - powrót exploita TIFF. Znaleziono wariant działający na firmware’ach 2.01–2.71 dzięki czemu można było uruchamiać homebrew bez GTA. Był to jednak głównie dostęp w trybie użytkownika, niewystarczający sam w sobie do instalacji CFW.
Czerwiec 2007 - exploit Lumines dla firmwareu 3.50. Błąd w grze umożliwił uruchomienie mechanizmu HEN, a w połączeniu z osobną luką jądra downgrade do 1.50. Potrzebna była odpowiednia wersja Lumines. Mój ulubiony sposób na "przerabianie"
2007 - Pandora - była to specjalnie przygotowana bateria, która uruchamiała PSP w trybie serwisowym, a karta pamięci zawierała narzędzia do odzyskiwania lub instalowania systemu. Pandora była przełomowa przy naprawie części konsol oraz instalacji CFW i znacząco ułatwiła przerabianie.
2009 - exploit GripShift. Błąd w zapisie gry umożliwił uruchomienie własnego kodu na wybranych nowszych PSP. Był to ważny dowód, że da się uruchomić kod także na PSP-3000, ale sam exploit działał w trybie użytkownika i nie oznaczał jeszcze pełnego CFW.
2009 - ChickHEN dla firmwareu 5.03 korzystał z błędu obsługi obrazu TIFF - dokładniej z luki w bibliotece libtiff. Błąd w obsłudze takiego pliku pozwalał uruchomić środowisko HEN i korzystać z części możliwości homebrew/CFW, ale po całkowitym wyłączeniu konsoli trzeba było aktywować HEN ponownie. Luka została załatana w firmware 5.50 i 5.51.
2009–2010 - HBL i exploity w zapisach gier oraz demach. Half Byte Loader (HBL) przenoszono na kolejne exploity, m.in. związane z Medal of Honor Heroes i demem Patapon 2. HBL ładował homebrew przez dostęp użytkownika, ale nie zapewniał dostępu do jądra ani samodzielnej instalacji CFW.
2010 i później - HENy dla nowszych firmwareów. Kolejne exploity w grach i systemie pozwoliły uruchamiać HEN na nowszych wersjach oprogramowania. Zależnie od metody dawały one tymczasowe środowisko homebrew albo umożliwiały dalsze uruchomienie CFW w zależności od modelu konsoli.
@kopytakonia - ależ to był fun odblokowywać te konsole
Zaloguj się aby komentować